Netme Blog
הבלוג של נטמי: רשתות, סייבר, AI ותשתיות
תובנות מקצועיות מהשטח — רשתות, סייבר, AI ותשתיות. נכתב על ידי מרצי המכללה.
הפיירוול שומר על הרשת. מי שומר על הפיירוול? Security Hardening ב־Check Point R82.20
ב־R82.20 הוסיפה Check Point מנוע IPS עצמאי שמגן על הפיירוול עצמו מפני תקיפות ישירות, גם בלי להפעיל IPS וגם בלי מנוי IPS. מה זה אומר בפועל, למה תוקפים מכוונים היום ישר לפיירוול, ומה החידוש הזה לא מחליף.
כל הפוסטים
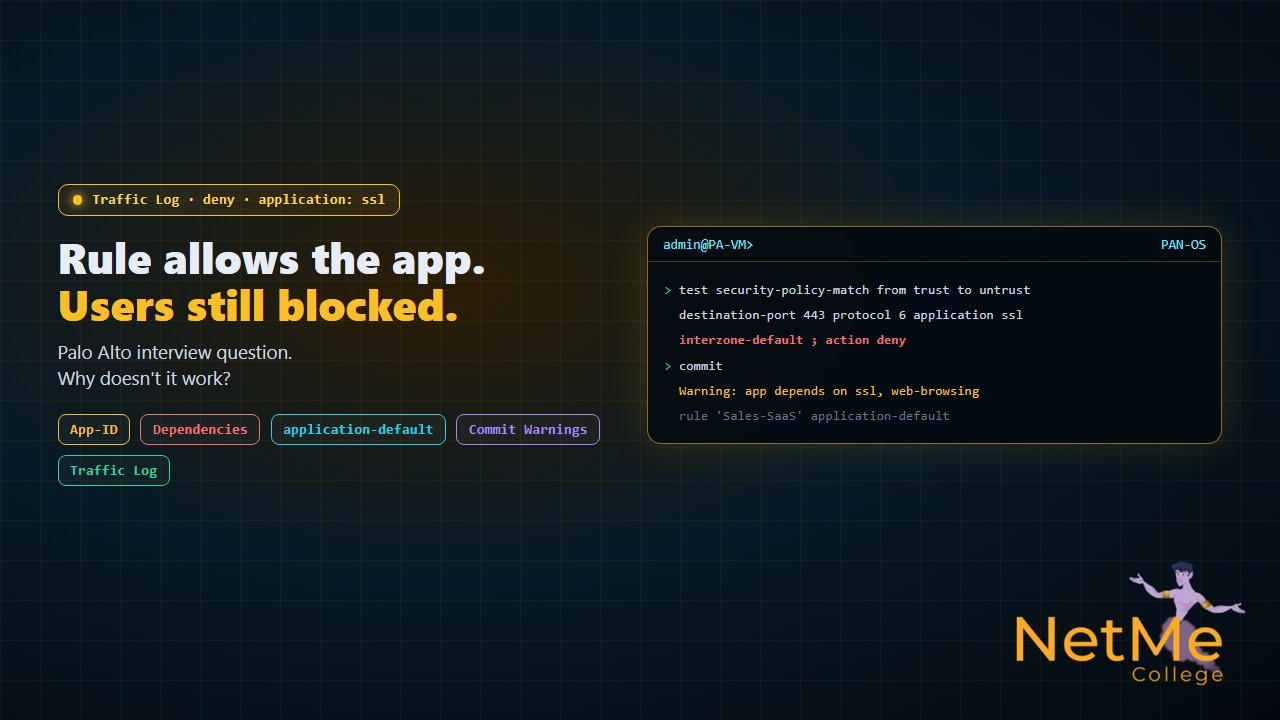
שאלת ראיון ב־Palo Alto: פתחתם חוק לאפליקציה אחת והיא עדיין לא עובדת. למה?
פתחתם חוק ב־Palo Alto עם App-ID של האפליקציה ו־application-default, והמשתמשים עדיין נתקעים. תשובה של 30 שניות למראיין, ואחריה ההסבר: איך App-ID מזהה תעבורה, מה זה תלויות, ואיך בודקים עם test security-policy-match.
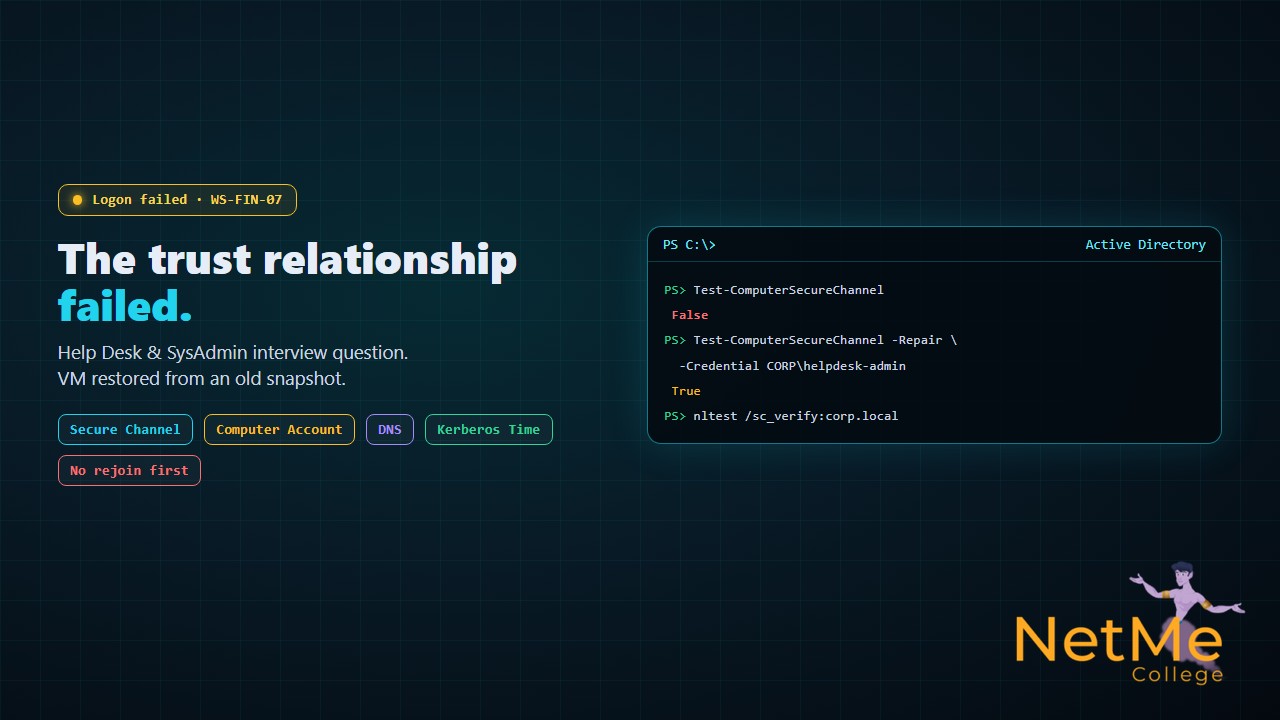
שאלת ראיון ל־Help Desk ו־System: המחשב לא מצליח להתחבר לדומיין אחרי שחזור. מה עושים?
משתמש מנסה להתחבר ומקבל The trust relationship between this workstation and the primary domain failed. תשובה של 30 שניות למראיין, ואחריה ההסבר: סיסמת חשבון המחשב, Secure Channel, ואיך מתקנים בלי להוציא את המחשב מהדומיין.
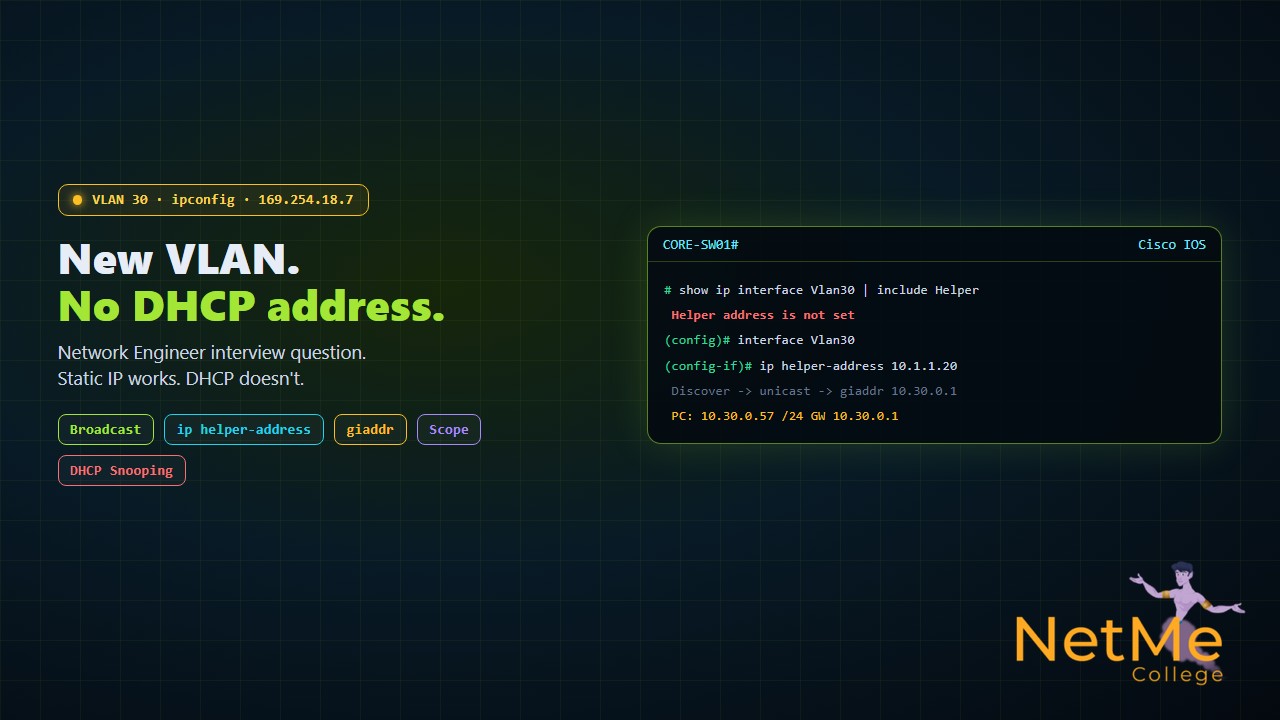
שאלת ראיון לאיש רשתות: VLAN חדש, והמחשבים מקבלים כתובת 169.254. מה חסר?
הקמתם VLAN חדש עם SVI על ה־Core. עם IP סטטי הכול עובד, אבל מחשבים שמקבלים כתובת מ־DHCP נשארים עם 169.254. תשובה של 30 שניות למראיין, ואחריה ההסבר: Broadcast, DHCP Relay, giaddr, Scope ו־DHCP Snooping.
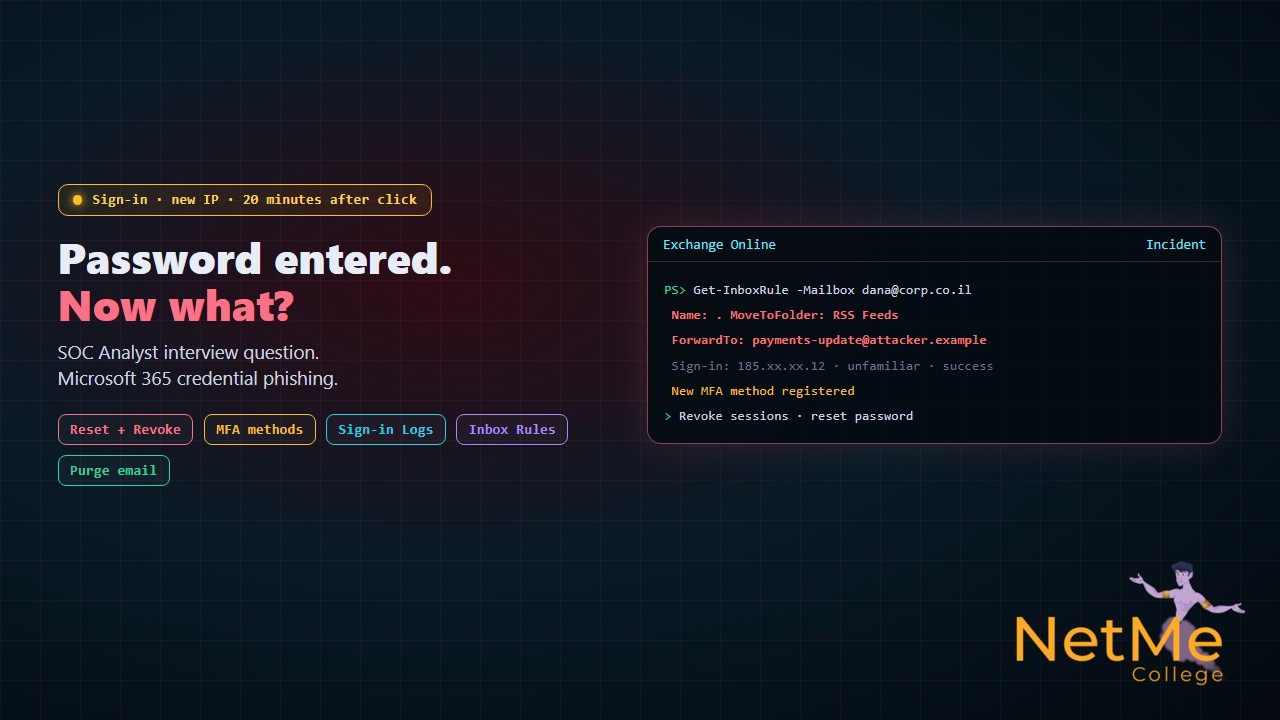
שאלת ראיון ל־SOC: עובדת הכניסה סיסמה בדף פישינג לפני 20 דקות. מה הצעדים שלכם?
עובדת מהכספים לחצה על קישור במייל והכניסה את הסיסמה של Microsoft 365. תשובה של 30 שניות למראיין, ואחריה הסדר הנכון: איפוס סיסמה, ביטול Sessions, בדיקת MFA, חוקי Inbox, ומחיקת המייל מכל התיבות.
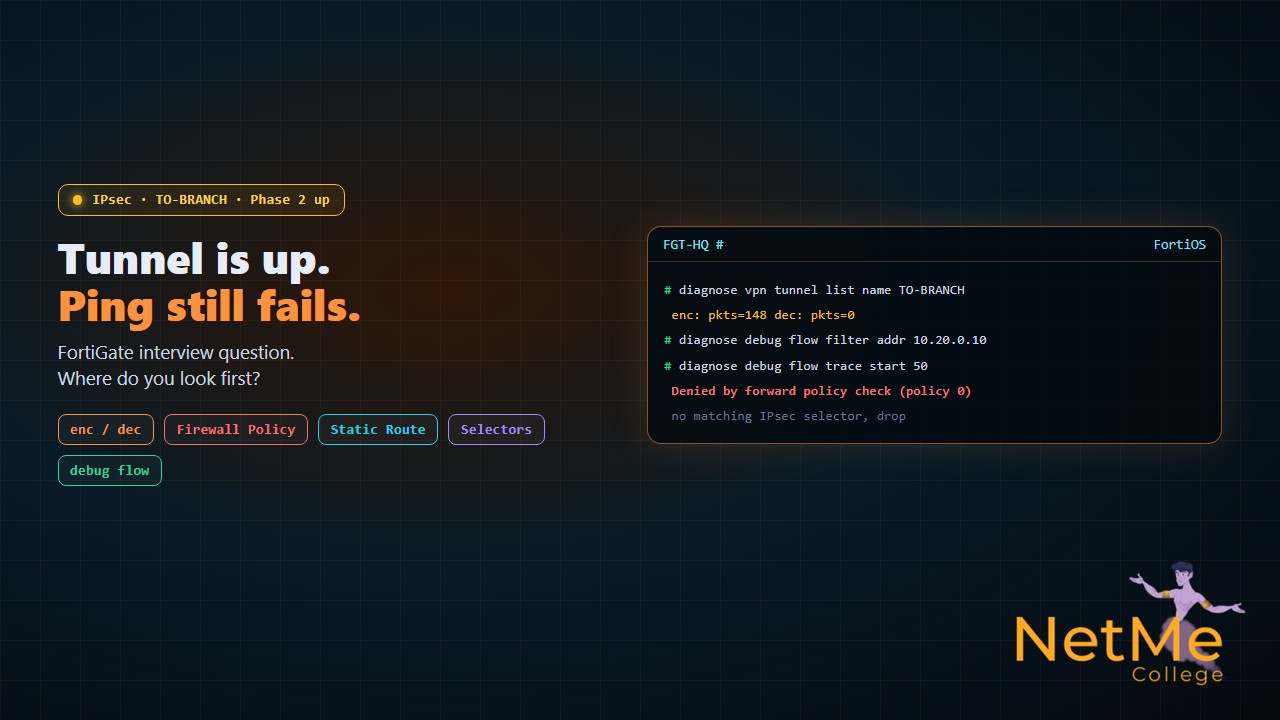
שאלת ראיון ב־FortiGate: ה־Tunnel ירוק, Phase 2 למעלה, והתעבורה לא עוברת. מה בודקים?
Site-to-Site לסניף ב־FortiGate: ה־Tunnel למעלה, אבל פינג לשרת לא עובר. תשובה של 30 שניות למראיין, ואחריה שיטת העבודה: מוני enc ו־dec, Policy, ניתוב, Selectors, NAT ו־diagnose debug flow.
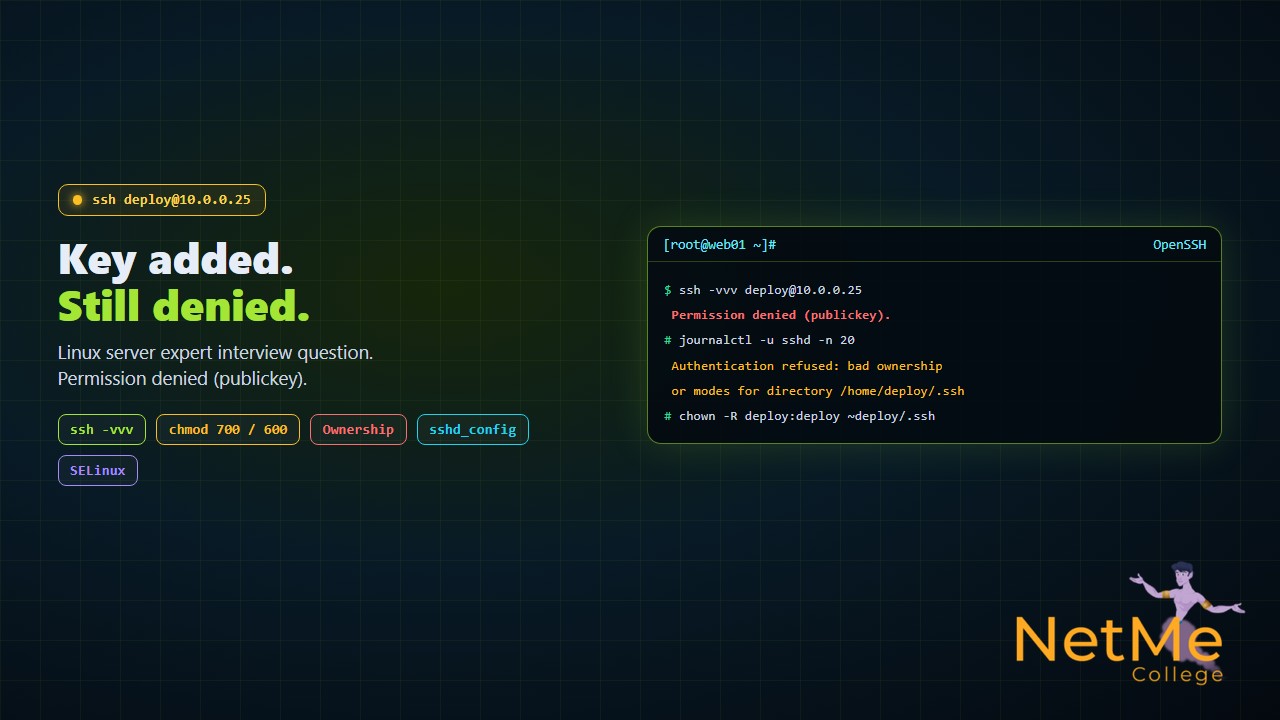
שאלת ראיון למומחה שרתי Linux: הוספתם מפתח SSH ועדיין מקבלים Permission denied. למה?
הוספתם מפתח ציבורי ל־authorized_keys, וההתחברות עדיין נכשלת עם Permission denied (publickey). תשובה של 30 שניות למראיין, ואחריה הבדיקות: ssh -vvv, הרשאות ובעלות, StrictModes, sshd_config, SELinux ולוגים בשרת.
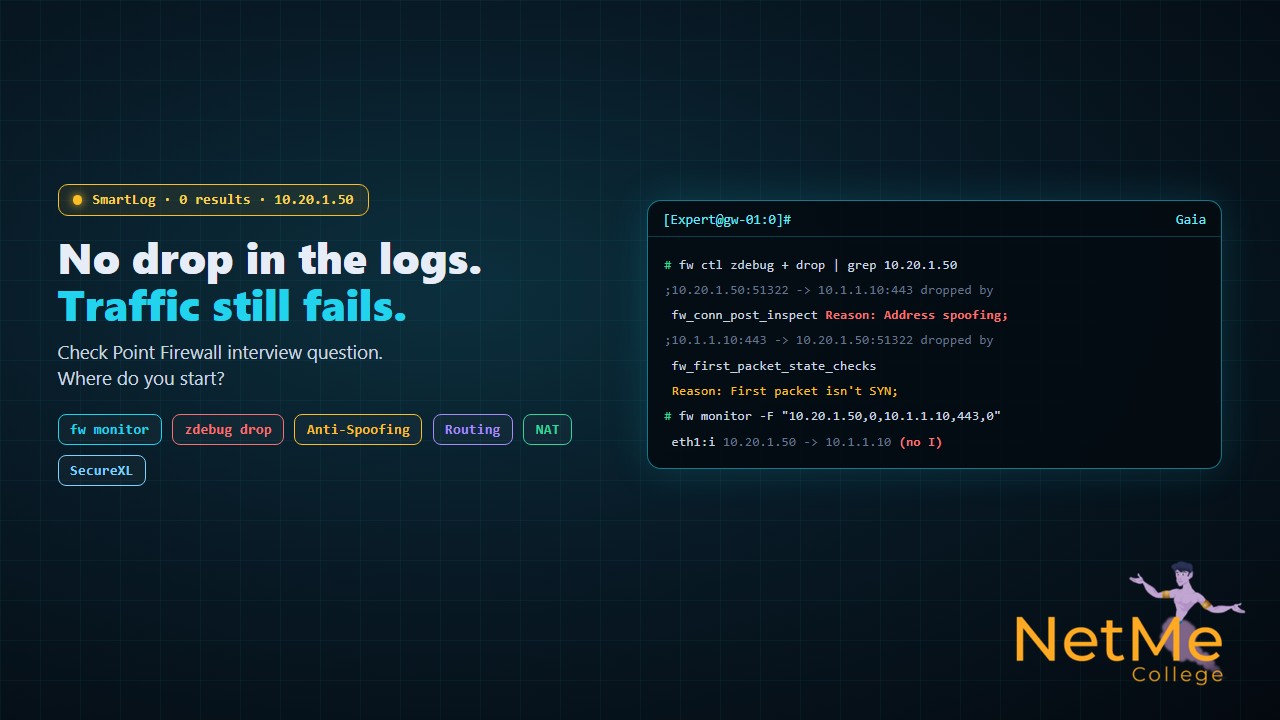
שאלת ראיון ב־Check Point: התעבורה לא עוברת ואין שום Drop בלוגים. איפה מתחילים?
משתמשים לא מגיעים לשרת, ובלוגים של Check Point אין שום Drop. תשובה של 30 שניות למראיין, ואחריה שיטת העבודה: fw ctl zdebug drop, fw monitor, Anti-Spoofing, ניתוב, NAT ו־SecureXL.
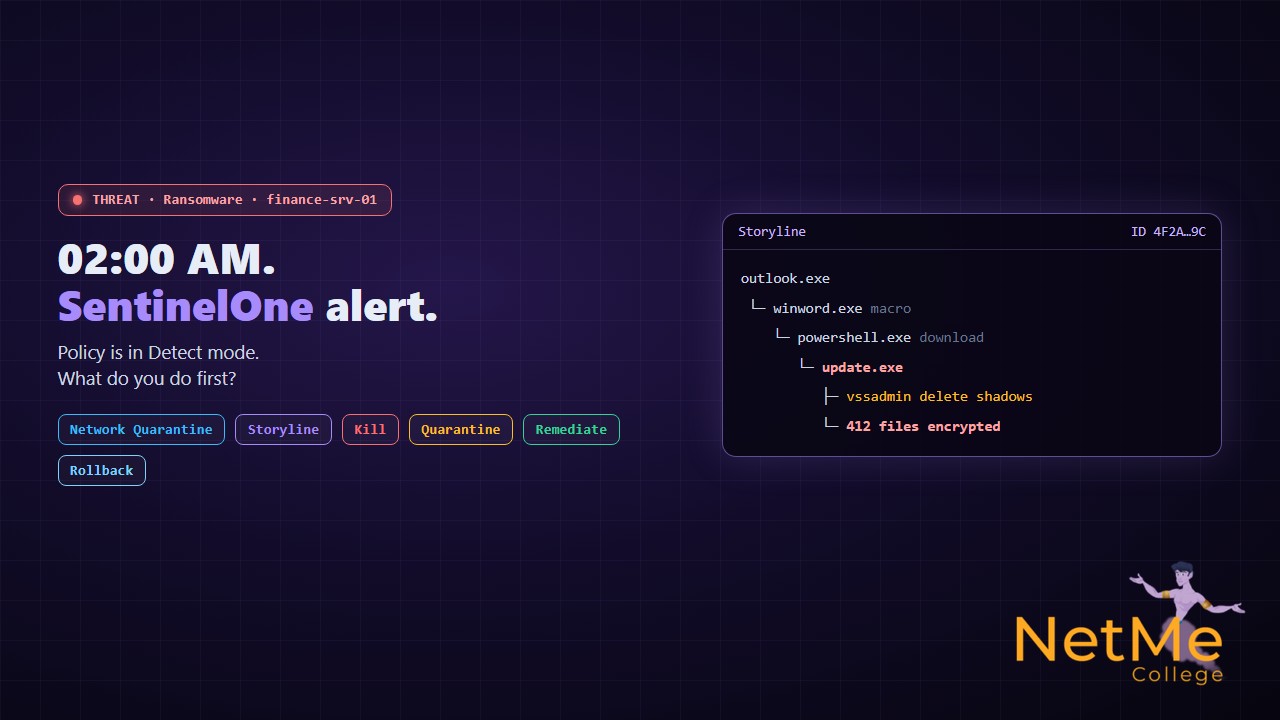
שאלת ראיון: SentinelOne מתריע על כופרה בשרת. מה אתם עושים בעשר הדקות הראשונות?
התראת כופרה ב־SentinelOne על שרת כספים, והפוליסה במצב Detect. תשובה של 30 שניות למראיין, ואחריה הסדר הנכון: בידוד, Storyline, Kill, Quarantine, Remediate ו־Rollback.
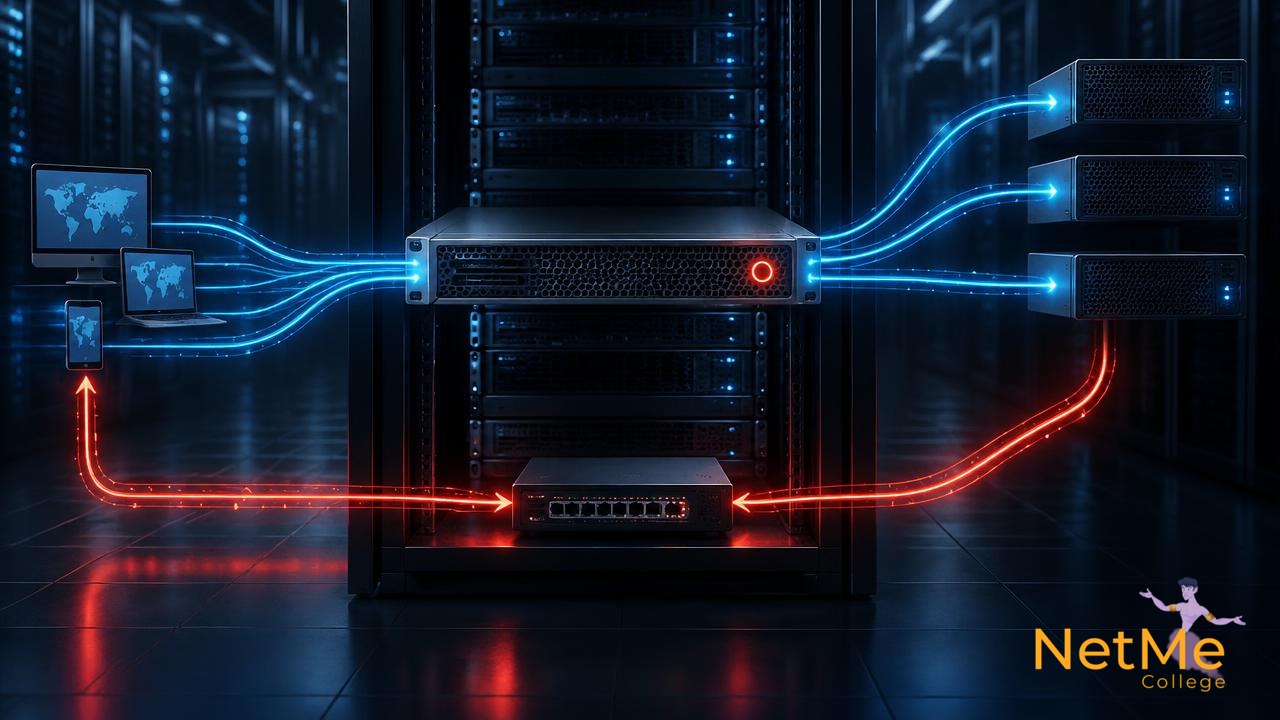
שאלת ראיון F5: ה־Pool ירוק, ה־Virtual Server ירוק, ובכל זאת המשתמשים מקבלים Timeout. מה קורה?
״כל ה־Pool Members ירוקים, ה־Virtual Server זמין, אבל הדף נטען בלי סוף. כשאני ניגש ישר לשרת, הוא עונה מיד.״ שאלת ראיון F5 BIG-IP LTM קלאסית, תשובה של 30 שניות, ואחריה ההסבר המלא: Full Proxy, ניתוב אסימטרי, למה ה־Health Monitor משקר, SNAT Automap מול SNAT Pool, X-Forwarded-For ואיך מוכיחים את הבעיה ב־tmsh וב־tcpdump.