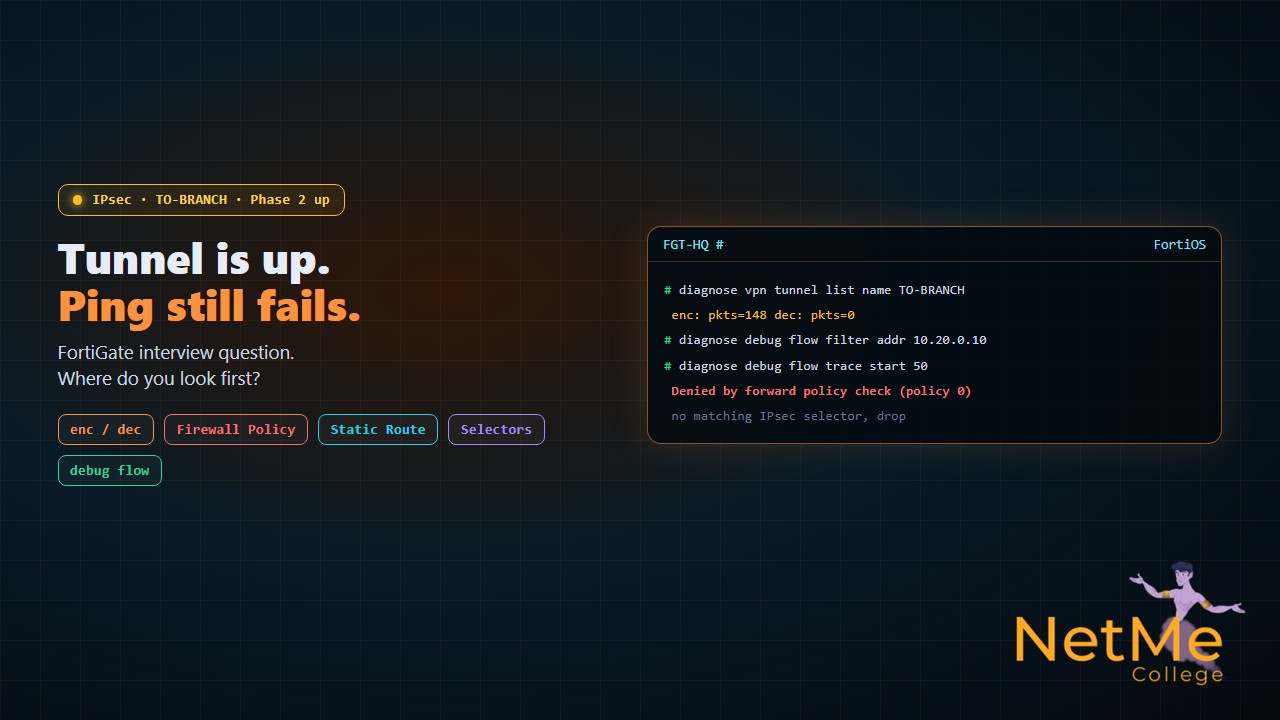
אתם בראיון לתפקיד איש Firewall בארגון עם FortiGate. המראיין מתאר תקלה מהבוקר: ״הקמנו IPsec Site-to-Site לסניף חדש. ב־Dashboard ה־Tunnel מופיע למעלה, Phase 1 ו־Phase 2 עלו. אבל פינג מהסניף לשרת במשרד הראשי לא עובר. מה אתה בודק?״
השאלה נועדה לבדוק אם אתם מבינים ש־Tunnel למעלה זה רק חצי מהעבודה. עלייה של Phase 2 אומרת ששני הצדדים הסכימו על הצפנה. היא לא אומרת שיש Policy שמאפשר תעבורה, שיש Route שמפנה אותה ל־Tunnel, או שהתשובה יודעת לחזור. המראיין רוצה לשמוע שיטה, לא ניחוש.
למה Tunnel למעלה לא אומר כלום על התעבורה
ב־FortiGate ה־VPN הוא Route-based כברירת מחדל. ה־Tunnel מופיע כממשק, ממש כמו פורט פיזי. כדי שתעבורה תעבור בו צריכים להתקיים שלושה תנאים: Route שמפנה את רשת היעד לממשק ה־Tunnel, Policy שמאפשר תעבורה מהממשק הפנימי לממשק ה־Tunnel, ו־Policy נוסף לכיוון ההפוך אם רוצים שגם הצד השני יפתח חיבורים. ה־Wizard יוצר את כל אלה, אבל בהגדרה ידנית קל לשכוח אחד.
שלב 1: לקרוא את המונים
diagnose vpn tunnel list name TO-BRANCH

# מה מחפשים:
# proxyid  -> ה־Selectors של Phase 2 שעלו
# enc: ...  -> חבילות שהוצפנו ונשלחו
# dec: ...  -> חבילות שהתקבלו ופוענחו

# enc עולה, dec עומד   -> התשובה לא חוזרת
# שניהם עומדים -> התעבורה לא נכנסת ל־Tunnelשלב 2: לעקוב אחרי חבילה עם debug flow
debug flow מראה מה FortiGate מחליט על כל חבילה: איזה Route נבחר, איזה Policy נבדק, ולמה החבילה נחסמה. זה הכלי הכי חשוב בשאלה הזו, וחשוב תמיד לסנן אותו.
diagnose debug reset
diagnose debug flow filter addr 10.20.0.10
diagnose debug flow show function-name enable
diagnose debug flow trace start 50
diagnose debug enable

# הודעות נפוצות בפלט:
# Denied by forward policy check (policy 0)
#   -> אין Policy שמתאים לתעבורה
# no matching IPsec selector, drop
#   -> התעבורה לא מתאימה ל־Selectors של Phase 2

# לעצור:
diagnose debug disableחמש הסיבות הנפוצות
- ▸אין Policy: חסר Policy מהממשק הפנימי ל־Tunnel, או לכיוון ההפוך. policy 0 בפלט אומר שאף Policy לא התאים, והחבילה נחסמה בחוק ברירת המחדל.
- ▸אין Route: אין Static Route לרשת של הסניף דרך ממשק ה־Tunnel, והתעבורה יוצאת ל־Default Route לאינטרנט. בודקים עם get router info routing-table details ועם הכתובת.
- ▸Selectors לא תואמים: Phase 2 עלה רק לחלק מהרשתות, או שהצד השני הגדיר רשת אחרת. התעבורה לרשת שלא מופיעה ב־Selectors נזרקת.
- ▸NAT על ה־Policy: אם NAT מופעל על ה־Policy לכיוון ה־Tunnel, המקור מוחלף בכתובת של FortiGate, והצד השני לא מזהה אותו או לא יודע להחזיר.
- ▸חפיפת רשתות: אם לסניף ולמשרד הראשי יש רשתות חופפות, הניתוב לא יכול לעבוד בלי NAT מתוכנן.
שלב 3: לראות את החבילה על הממשק
diagnose sniffer packet any 'host 10.20.0.10 and icmp' 4

# 4 מציג גם את שם הממשק
# רואים את הפינג נכנס מהממשק הפנימי ויוצא בממשק ה־Tunnel?
# אם הוא יוצא ב־wan1 ולא ב־Tunnel, זו בעיית ניתובהמלצה שכדאי להזכיר בראיון: מוסיפים Blackhole Route לרשת של הסניף, עם Distance גבוה מה־Route של ה־Tunnel. כך כשה־Tunnel נופל, התעבורה לא יוצאת לאינטרנט לא מוצפנת, וגם ה־Session לא נתקע על ה־Route הלא נכון.
שאלות המשך שכדאי להיות מוכנים אליהן
- ▸מה ההבדל בין Phase 1 ל־Phase 2? Phase 1 יוצר ערוץ מאובטח בין שני הפיירוולים ומאמת אותם. Phase 2 מגדיר אילו רשתות יעברו בהצפנה ובאיזה אלגוריתם.
- ▸מה זה Route-based VPN לעומת Policy-based? ב־Route-based ה־Tunnel הוא ממשק ומפנים אליו תעבורה עם Routes. ב־Policy-based ה־Policy עצמו מחליט מה נכנס ל־Tunnel.
- ▸למה Phase 2 עולה רק כשיש תעבורה? כי הוא נבנה לפי דרישה. אפשר להגדיר Auto-negotiate כדי שיעלה מיד.
- ▸מה עושים כשיש רשתות חופפות? מגדירים NAT מתוכנן, בדרך כלל עם Virtual IP או IP Pool, כך שכל צד רואה את השני בטווח אחר.
- ▸מה הקשר ל־SD-WAN? ב־SD-WAN ה־Tunnel יכול להיות חלק מ־Zone, ואז ה־Policy וה־Routes מוגדרים על ה־Zone. זו שאלה שכיסינו במאמר נפרד.
מי שיודע לקרוא את המונים ואת debug flow פותר את רוב התקלות ב־VPN תוך דקות. את ההגדרות האלה, יחד עם Policy, NAT ו־SD-WAN, מתרגלים על מעבדה חיה בקורס FortiGate של נטמי. ולהמשך ההכנה, קראו את שאלת הראיון על SD-WAN ו־Sessions.
רוצים לפתור תקלות VPN בביטחון?
בקורס FortiGate של נטמי מקימים IPsec Site-to-Site ו־SSL VPN, בונים Policy ו־NAT, עובדים עם SD-WAN, ומתרגלים פתרון תקלות עם כלי ה־diagnose. הכל בעברית, עם ליווי מקצועי וגישה לכל החיים.
מקורות מקצועיים להעמקה
שמות הפקודות ונוסח ההודעות משתנים בין גרסאות FortiOS. לפני שמריצים debug בסביבת ייצור, כדאי לבדוק בתיעוד של הגרסה שאתם עובדים איתה.
- #ראיונות_עבודה
- #שאלת_ראיון
- #FortiGate
- #Fortinet
- #IPsec
- #Site-to-Site_VPN
- #Phase_1
- #Phase_2
- #Quick_Mode_Selectors
- #Route-based_VPN
- #Firewall_Policy
- #Static_Route
- #Blackhole_Route
- #NAT
- #diagnose_vpn_tunnel_list
- #diagnose_debug_flow
- #diagnose_sniffer_packet
- #Troubleshooting
- #פתרון_תקלות
- #Firewall
- #Security_Engineer
- #NSE4
- #FCP
- #קורס_FortiGate
- #קורס_פיירוול
- #מכללת_נטמי
- #NetMe_College
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של Fortigate Firewall — מומחה פיירוול ארגוני ילמד אתכם הכל מא׳ עד ת׳.