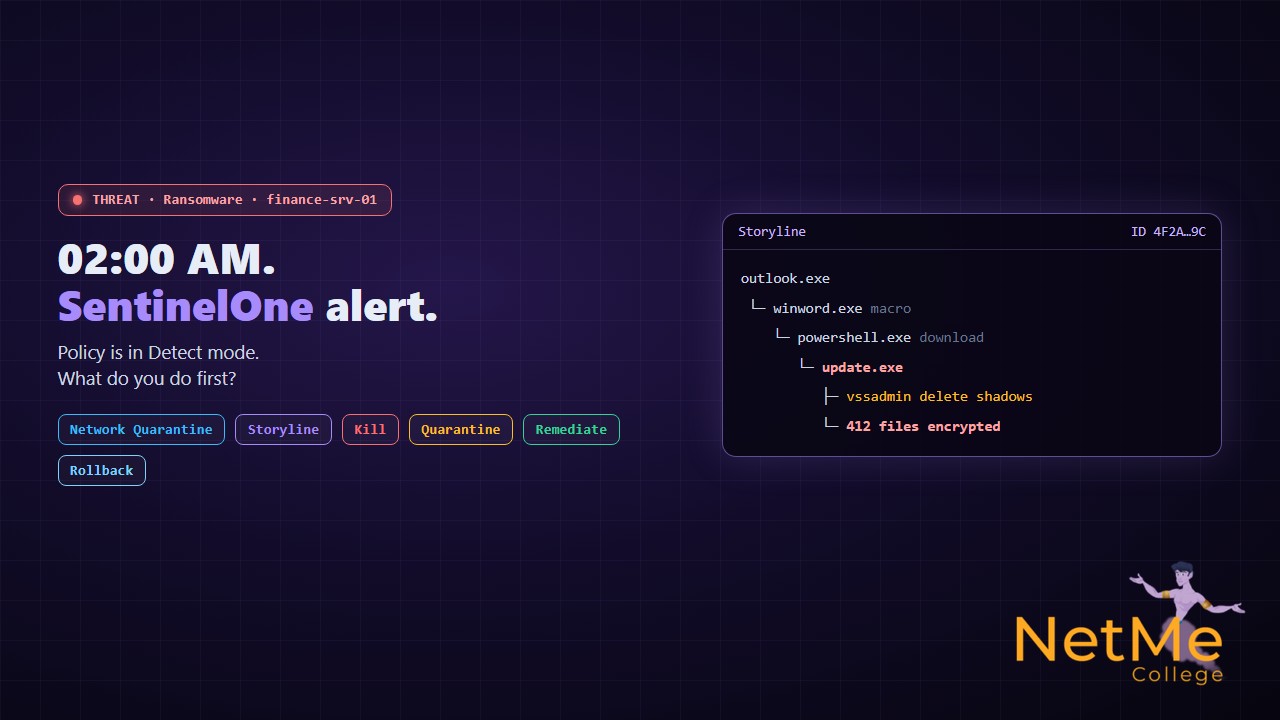
אתם בראיון לתפקיד SOC Analyst או איש Endpoint Security. דיברתם על הבדל בין אנטי־וירוס ל־EDR, ואז המראיין מוציא תרחיש: ״שתיים בלילה. SentinelOne מתריע על כופרה בשרת של מחלקת הכספים. הפוליסה של הקבוצה הזו במצב Detect, כלומר שום דבר לא נחסם אוטומטית. מה אתה עושה, ובאיזה סדר?״
זו שאלה שבודקת סדר עדיפויות, לא שמות של כפתורים. מראיין לא רוצה לשמוע ״הייתי לוחץ Rollback״. הוא רוצה לראות שאתם קודם עוצרים את ההתפשטות, אחר כך מבינים מה קרה, ורק אז מנקים ומשחזרים. מי שמתחיל מניקוי בלי בידוד ובלי חקירה, עלול למחוק בדיוק את הראיות שיגידו לו איך התוקף נכנס.
קודם כל: למה הפוליסה במצב Detect משנה את כל התמונה
ב־SentinelOne מגדירים בפוליסה איך הסוכן מגיב לאיומים, ובדרך כלל בנפרד לאיומים שמסווגים כזדוניים ולאיומים שמסווגים כחשודים. במצב Protect הסוכן פועל לבד: עוצר את התהליך ומעביר את הקובץ להסגר. במצב Detect הוא רק מתריע ומשאיר את ההחלטה לאנליסט.
ארגונים משאירים לפעמים קבוצות שרתים על Detect, בעיקר בתקופת הטמעה או בגלל חשש שחסימה אוטומטית תפיל אפליקציה קריטית. זו החלטה לגיטימית, אבל המחיר שלה ברור: בשתיים בלילה, אם אף אחד לא מגיב, הכופרה ממשיכה לעבוד. לכן בשאלה הזו הזמן הוא הגורם המרכזי.
הסדר הנכון: לבודד, להבין, לנקות, לשחזר
- ▸שלב 1, הערכה מהירה: מה רמת הוודאות של ההתראה, זדוני או חשוד? איזה מנוע זיהה, סטטי או התנהגותי? ומה חשיבות השרת? שרת כספים פעיל מצדיק תגובה מיידית גם בשתיים בלילה.
- ▸שלב 2, בלימה: Network Quarantine לשרת. הוא מנותק מהרשת, אבל הסוכן ממשיך לדבר עם הקונסולה, כך שאפשר להמשיך לחקור ולהפעיל פעולות מרחוק. במקביל Kill לתהליכים שזוהו.
- ▸שלב 3, חקירה עם Storyline: SentinelOne מקבץ את כל האירועים הקשורים לאותה שרשרת, תהליך אב, תהליכי בן, קבצים, רישומי Registry וחיבורי רשת, תחת מזהה אחד. ככה רואים את הסיפור המלא ולא רק את הקובץ האחרון.
- ▸שלב 4, ניקוי: Quarantine לקבצים הזדוניים, ואחריו Remediate שמבטל את השינויים שהנוזקה עשתה, למשל קבצים שנוצרו או רישומי הפעלה אוטומטית.
- ▸שלב 5, שחזור: Rollback מחזיר קבצים שהוצפנו לגרסה שלפני התקיפה, בעזרת Snapshots של Windows (VSS). זה עובד רק אם יכולת ה־Snapshots פעילה בפוליסה, ורק ב־Windows.
- ▸שלב 6, היקף: מחפשים את אותו Hash ואת אותם סימנים בשאר הסביבה, ומוסיפים את ה־Hash ל־Blocklist כדי שלא ירוץ בשום תחנה אחרת.
מה מחפשים ב־Storyline
ה־Storyline הוא הלב של התשובה. במקום רשימת אירועים מפוזרת, רואים שרשרת: מי הפעיל את מי, מאיזה משתמש, ובאיזה סדר. בתרחיש כופרה טיפוסי השרשרת יכולה להיראות בערך כך:
outlook.exe
  -> winword.exe          (קובץ מצורף עם מאקרו)
     -> powershell.exe     (הורדת קובץ מהאינטרנט)
        -> update.exe       (הרצת הקובץ שהורד)
           -> vssadmin.exe  (ניסיון למחוק Shadow Copies)
           -> כתיבה מהירה של מאות קבצים עם סיומת חדשה

# כל השלבים תחת אותו Storyline ID- ▸נקודת הכניסה: מייל, הורדה, שירות מרוחק או משתמש פרוץ. זה מה שקובע מה צריך לסגור כדי שזה לא יחזור.
- ▸התנהגות לפני ההצפנה: מחיקת Shadow Copies, כיבוי שירותי גיבוי או תנועה לשרתים אחרים. אלה סימנים שהתוקף הכין את השטח.
- ▸קבצים, Registry וחיבורי רשת: מה נוצר, מה הוגדר להפעלה אוטומטית, ולאן נשלח מידע. חיבור החוצה לפני ההצפנה יכול להעיד על גניבת מידע, כלומר סחיטה כפולה.
- ▸מיפוי ל־MITRE ATT&CK: הקונסולה ממפה חלק מההתנהגויות לטכניקות, וזה עוזר לתאר את האירוע בשפה שצוותים אחרים מבינים.
Kill, Quarantine, Remediate, Rollback: מה ההבדל
- ▸Kill: עוצר את התהליכים הזדוניים. לא מוחק כלום ולא משחזר כלום.
- ▸Quarantine: מעביר את הקבצים הזדוניים להסגר מוצפן, כך שלא יוכלו לרוץ שוב. אפשר לשחרר מהסגר אם מתברר שזו התראת שווא.
- ▸Remediate: מבטל את השינויים שהנוזקה עשתה במערכת, כמו קבצים שנוצרו או הגדרות הפעלה אוטומטית שנוספו.
- ▸Rollback: מחזיר קבצים שהשתנו או הוצפנו לגרסה הקודמת שלהם מתוך ה־Snapshots. זמין ב־Windows, ותלוי בכך שה־Snapshots פעילים בפוליסה.
חיפוש בשאר הסביבה
כופרה כמעט אף פעם לא מגיעה לתחנה אחת בלבד. אחרי הבלימה מחפשים את אותם סימנים בכל הסביבה, בעזרת יכולת חיפוש האירועים של SentinelOne, שנקראה בעבר Deep Visibility. מחפשים את ה־Hash של הקובץ, את שם התהליך, את הדומיין שאליו התחבר, או את אותה שרשרת תהליכים.
# תהליך Word שהפעיל PowerShell, בכל התחנות
src.process.name = "winword.exe" AND tgt.process.name = "powershell.exe"

# כל מקום שבו הופיע הקובץ לפי Hash
tgt.file.sha1 = "<hash-from-the-alert>"סגירת האירוע
- ▸מתעדים Analyst Verdict, למשל True Positive, ומעדכנים את סטטוס האירוע. זה מה שיאפשר לצוות הבא להבין מה נעשה.
- ▸בודקים את הפוליסה: האם הקבוצה הזו צריכה לעבור ל־Protect לפחות על איומים זדוניים, והאם יכולת ה־Snapshots פעילה.
- ▸סוגרים את נקודת הכניסה: איפוס סיסמאות למשתמש שנפרץ, חסימת הדומיין, טיפול במייל שהגיע לעוד עובדים.
- ▸משחררים את השרת מבידוד רק אחרי שהוא נקי ונקודת הכניסה סגורה.
שאלות המשך שכדאי להיות מוכנים אליהן
- ▸מה ההבדל בין Detect ל־Protect? ב־Detect הסוכן מתריע בלבד. ב־Protect הוא עוצר ומעביר להסגר בעצמו. לרוב מגדירים את זה בנפרד לאיומים זדוניים ולחשודים.
- ▸מה זה Network Quarantine ולמה הוא עדיף על ניתוק כבל? הוא מנתק את התחנה מהרשת אבל משאיר את התקשורת עם הקונסולה, כך שאפשר להמשיך לחקור ולהפעיל פעולות מרחוק.
- ▸מתי משתמשים ב־Exclusion? כשמוכח שתוכנה לגיטימית מזוהה בטעות. Exclusion רחב מדי, למשל על תיקייה שלמה, הוא פרצה. עדיף להחריג בצורה הכי ממוקדת שאפשר.
- ▸מה ההבדל בין Blocklist ל־Quarantine? Quarantine מטפל בקובץ שכבר נמצא בתחנה. Blocklist מונע מאותו Hash לרוץ בכל התחנות בעתיד.
- ▸למה כופרה מנסה למחוק Shadow Copies? כדי למנוע שחזור מקומי. זו אחת ההתנהגויות שמנועי EDR מחפשים, והיא גם הסיבה שמנגנון Rollback צריך להגן על ה־Snapshots שלו.
השאלה הזו מפרידה בין מי שמכיר את הקונסולה לבין מי שיודע לנהל אירוע. את שני הדברים אפשר לתרגל על מערכת חיה בקורס SentinelOne של נטמי, ולהבין לעומק מה ההבדל בין מערכות EDR, XDR ו־MDR לפני הראיון.
רוצים לענות על התרחיש הזה כמו מי שכבר עשה את זה?
בקורס SentinelOne של נטמי עובדים על מערכת חיה: מתקינים סוכנים על Windows ו־Linux, בונים Policy במצבי Detect ו־Protect, כותבים Custom Rules ו־Exclusions, חוסמים Hashes, ובחלק האחרון חוקרים Incidents עם Storyline, Kill, Quarantine ו־Rollback ומפעילים אוטומציה של תגובה. 25 שיעורים בעברית. ומי שמכוון לתפקיד סייבר רחב יותר, חבילת Cyber Defense & Network Architecture כוללת את קורס SentinelOne יחד עם קורסים נוספים בהגנה, בלינוקס ובהאקינג אתי.
מקורות מקצועיים להעמקה
שמות היכולות והמסכים בקונסולה משתנים בין גרסאות של SentinelOne ובין רישיונות. לפני שמשנים פוליסה בסביבה אמיתית, כדאי לבדוק בתיעוד של הגרסה שאתם עובדים איתה.
- #ראיונות_עבודה
- #שאלת_ראיון
- #SentinelOne
- #EDR
- #XDR
- #Singularity
- #Storyline
- #Rollback
- #Network_Quarantine
- #Ransomware
- #כופרה
- #תגובה_לאירועים
- #Incident_Response
- #SOC
- #SOC_Analyst
- #Blue_Team
- #Endpoint_Security
- #Threat_Hunting
- #Deep_Visibility
- #Detect_מול_Protect
- #Blocklist
- #Exclusions
- #MITRE_ATT&CK
- #VSS
- #אבטחת_מידע
- #קורס_SentinelOne
- #קורס_EDR
- #קורס_סייבר
- #מכללת_נטמי
- #NetMe_College
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של הגנת SentinelOne — EDR מקצה לקצה ילמד אתכם הכל מא׳ עד ת׳.