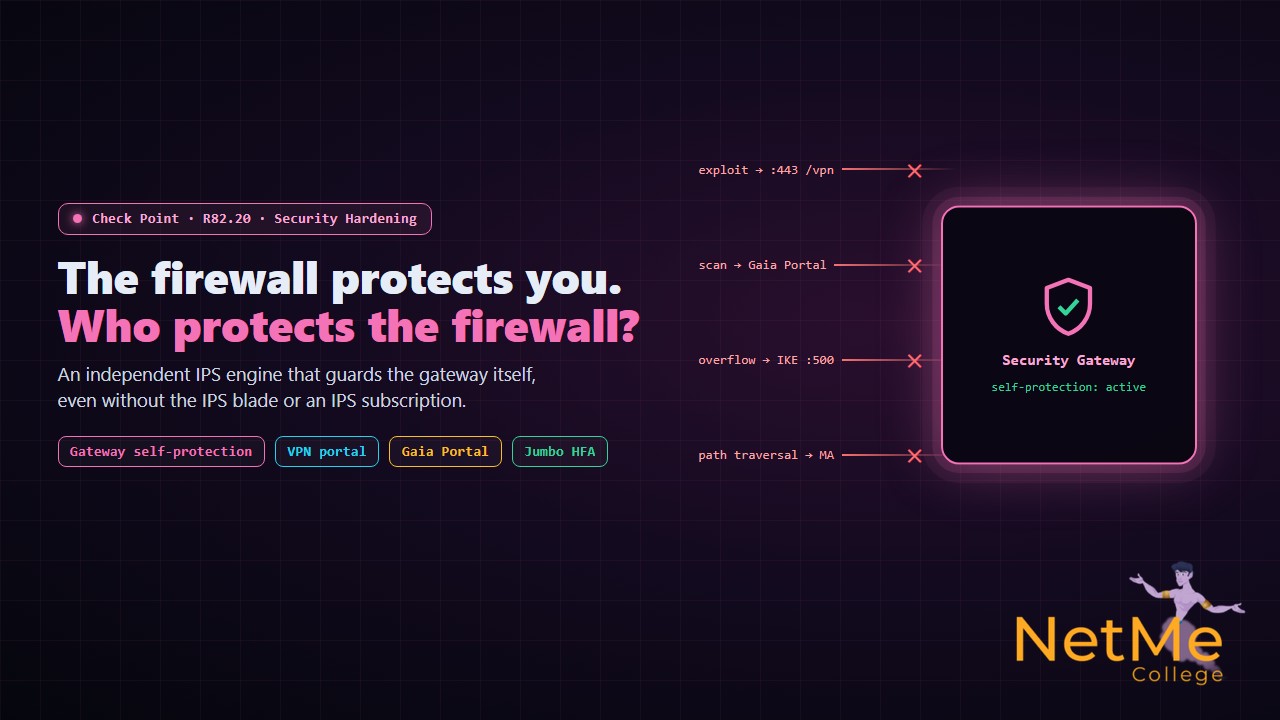
Check Point פרסמה את R82.20, ואחד הסעיפים הקצרים ב־Release Notes הוא גם אחד המעניינים: Security Hardening. לפי התיעוד הרשמי, הגרסה מוסיפה מנוע IPS עצמאי שמגן על ה־Check Point Firewall מפני תקיפות ישירות, בלי צורך להפעיל IPS ובלי מנוי IPS.
במשפט אחד: עד היום IPS היה בעיקר משהו שהפיירוול עושה בשביל הרשת שמאחוריו. עכשיו יש שכבה שמיועדת להגן על הפיירוול עצמו. זה נשמע כמו פרט קטן בגרסה, אבל הוא נוגע באחת הבעיות הגדולות של השנים האחרונות.
למה תוקפים מכוונים ישר לפיירוול
הפיירוול יושב בקצה הרשת ופתוח לאינטרנט מעצם תפקידו. ברוב הארגונים הוא גם מפעיל שירותים שמשתמשים מבחוץ מתחברים אליהם: פורטל Remote Access VPN, Mobile Access, IKE ל־Site-to-Site, ולפעמים גם ממשק ניהול שנשאר חשוף יותר ממה שצריך. כל שירות כזה הוא קוד שרץ על הפיירוול ומקבל קלט מכל העולם.
מבחינת התוקף, פריצה לפיירוול שווה יותר מפריצה לכל שרת אחר. הוא נמצא בנקודה שכל התעבורה עוברת דרכה, יש עליו מידע על המשתמשים, על ה־VPN ועל הרשתות הפנימיות, ובדרך כלל אין עליו EDR שמזהה פעילות חריגה. לכן בשנים האחרונות רואים יותר ויותר מתקפות על ציוד קצה של כל היצרנים, לא רק של Check Point.
דוגמה מוכרת מעולם Check Point היא CVE-2024-24919 מ־2024. מדובר בחולשת חשיפת מידע ב־Security Gateways שהופעל עליהם Remote Access VPN או Mobile Access. תוקפים ניצלו אותה בפועל עוד לפני שרוב הארגונים התקינו את התיקון, וכדי להיפגע לא היה צריך לעבור דרך הפיירוול. היה מספיק לפנות אליו ישירות.
מה בעצם השתנה ב־R82.20
עד R82.20, הגנה מבוססת חתימות על הפיירוול הייתה תלויה ב־IPS Blade: צריך רישוי, צריך להפעיל אותו על ה־Gateway, וצריך Threat Prevention Policy שמתאימה. הרבה ארגונים, במיוחד קטנים ובינוניים, עובדים עם Firewall ו־VPN בלבד. אצלם, כשיצאה חולשה חדשה בשירות של הפיירוול, ההגנה היחידה הייתה להתקין תיקון מהר ככל האפשר.
Security Hardening מוסיף מנוע IPS עצמאי שמטרתו אחת: להגן על הפיירוול מפני תקיפות ישירות. לפי Check Point, הוא עובד בלי קשר להפעלת IPS ובלי מנוי IPS. כלומר, גם Gateway שאין עליו שום Blade של Threat Prevention מקבל שכבת הגנה על השירותים של עצמו.
ב־Release Notes החידוש מוצג כחיזוק של Frontier AI, שכבת ההגנה מבוססת הבינה המלאכותית של Check Point. הפרטים המלאים, כמו אילו שירותים בדיוק נכללים, איך מעדכנים את ההגנות ואיפה רואים את הלוגים, מופיעים במדריכי הניהול ובמאמרי ה־sk של הגרסה. כדאי לקרוא אותם לפני שמסתמכים על ההגנה בסביבת ייצור.
מה זה לא מחליף
קל לקרוא ״הפיירוול מגן על עצמו״ ולהסיק שאפשר להירגע. זו בדיוק הטעות שחשוב לא לעשות. הגנה על הפיירוול היא שכבה, לא פתרון. הנה מה שעדיין חייב להיות במקום:
- ▸עדכונים: Jumbo Hotfix Accumulator עדכני והתקנה מהירה של תיקוני אבטחה. מנוע הגנה יכול לקנות זמן, אבל הוא לא מתקן את הקוד הפגיע.
- ▸צמצום חשיפה: גישה ל־Gaia Portal, ל־SSH ול־SmartConsole רק מכתובות ניהול מוגדרות או משרת קפיצה. אין סיבה שממשק ניהול יהיה פתוח לאינטרנט.
- ▸שירותים שלא בשימוש: פורטל Mobile Access שאף אחד לא משתמש בו הוא עוד שירות שמישהו יכול לתקוף. מה שלא צריך, מכבים.
- ▸VPN עם MFA: חולשה בפורטל היא סיכון אחד. סיסמה גנובה של משתמש VPN בלי אימות נוסף היא סיכון אחר, והוא נפוץ לא פחות.
- ▸IPS לרשת: המנוע החדש מגן על הפיירוול. השרתים והמשתמשים שמאחוריו עדיין צריכים את IPS ואת שאר הגנות Threat Prevention.
- ▸ניטור: לוגים מהפיירוול צריכים להגיע למקום שמישהו מסתכל עליו. ניסיונות תקיפה על פורטל ה־VPN הם בדיוק המידע שצוות SOC רוצה לראות.
רשימת בדיקה לפני שעוברים ל־R82.20
אם אתם מנהלים סביבת Check Point ושוקלים לשדרג, הנה כמה דברים שכדאי לבדוק מראש. הם נכונים לכל שדרוג, אבל במיוחד כשהמטרה היא להוסיף שכבת אבטחה.
- ▸גרסת הניהול: שרת הניהול צריך להיות בגרסה שווה או גבוהה מה־Gateways שהוא מנהל. משדרגים קודם את הניהול.
- ▸גרסה ותיקונים קיימים: לבדוק מה מותקן היום, כולל Jumbo Hotfix, כדי לדעת מאיפה מתחילים.
- ▸תאימות חומרה: לוודא שהמכשיר או השרת הווירטואלי נתמכים ב־R82.20.
- ▸תהליך השדרוג: R82.20 מציגה גם שדרוג בשני שלבים, Prepare ו־Complete, שנועד לקצר את חלון התחזוקה. כדאי להכיר אותו לפני שמתכננים את הלילה.
- ▸גיבוי ו־Snapshot: לפני כל שדרוג, עם תוכנית חזרה מסודרת.
# הגרסה המותקנת
fw ver

# הגרסה ומספר ה־Jumbo Hotfix
cpinfo -y all

# אילו Blades פעילים על ה־Gateway
enabled_bladesומה זה אומר אם אתם בדרך לראיון עבודה
שאלה כמו ״איך אתה מגן על הפיירוול עצמו?״ הופכת נפוצה יותר בראיונות לתפקידי Firewall ו־Security Engineer. מי שעונה רק ״מתקינים עדכונים״ עונה נכון, אבל חלקית. תשובה טובה מחברת כמה שכבות: צמצום חשיפה של ממשקי ניהול, כיבוי שירותים מיותרים, MFA ל־VPN, עדכונים, ניטור, ועכשיו גם היכולת החדשה של R82.20 להגן על השירותים של הפיירוול בלי תלות ב־IPS Blade.
את ניהול ה־Gateway, מדיניות האבטחה, ה־VPN וה־IPS מתרגלים צעד אחרי צעד בקורס Check Point Firewall של נטמי. ולהמשך הקריאה, כדאי להכיר גם את החוקים המשתמעים של Check Point, שקשורים ישירות לשאלה מה מותר לפנות אל הפיירוול עצמו.
רוצים לנהל Check Point כמו שעושים את זה בארגון?
בקורס Check Point Firewall של נטמי עובדים עם Gaia, SmartConsole, מדיניות אבטחה, NAT, VPN ו־Threat Prevention, ולומדים גם איך שומרים על הפיירוול עצמו. הכל בעברית, עם ליווי מקצועי וגישה לכל החיים.
שאלות נפוצות
- ▸האם צריך לקנות רישוי IPS כדי לקבל את ההגנה? לפי Release Notes של R82.20, לא. ההגנה לא דורשת הפעלת IPS ולא מנוי IPS.
- ▸האם זה מחליף את IPS Blade? לא. IPS Blade מגן על התעבורה שעוברת דרך הפיירוול לשרתים ולמשתמשים. Security Hardening מכוון להגנה על הפיירוול עצמו.
- ▸האם עדיין צריך להתקין Jumbo Hotfix? כן. שכבת הגנה מצמצמת סיכון, אבל רק עדכון מתקן את החולשה בקוד.
- ▸באיזו גרסה זה זמין? ב־R82.20. בגרסאות קודמות ההגנה על הפיירוול מבוססת על IPS Blade, על עדכונים ועל הקשחה ידנית.
- ▸איפה קוראים את הפרטים המלאים? ב־Release Notes ובמדריכי הניהול של R82.20 באתר התיעוד של Check Point, ובמאמרי ה־sk הרלוונטיים.
מקורות מקצועיים להעמקה
המאמר מבוסס על Release Notes הרשמיים של R82.20. היכולות, הדרישות וההגדרות עשויות להשתנות בין Jumbo Hotfixes, ולכן כדאי לבדוק תמיד בתיעוד העדכני לפני שינוי בסביבת ייצור. התמונה היא המחשה ולא צילום של ממשק Check Point.
- #Check_Point
- #Checkpoint_Firewall
- #R82.20
- #R82
- #Security_Hardening
- #IPS
- #Intrusion_Prevention
- #Security_Gateway
- #Gaia
- #Gaia_Portal
- #Remote_Access_VPN
- #Mobile_Access
- #CVE-2024-24919
- #Jumbo_Hotfix
- #Threat_Prevention
- #Edge_Devices
- #הקשחת_פיירוול
- #אבטחת_מידע
- #סייבר
- #קורס_Check_Point
- #קורס_צ׳ק_פוינט
- #קורס_Firewall
- #CCSA
- #CCSE
- #מכללת_נטמי
- #NetMe_College
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של Check Point Firewall ילמד אתכם הכל מא׳ עד ת׳.