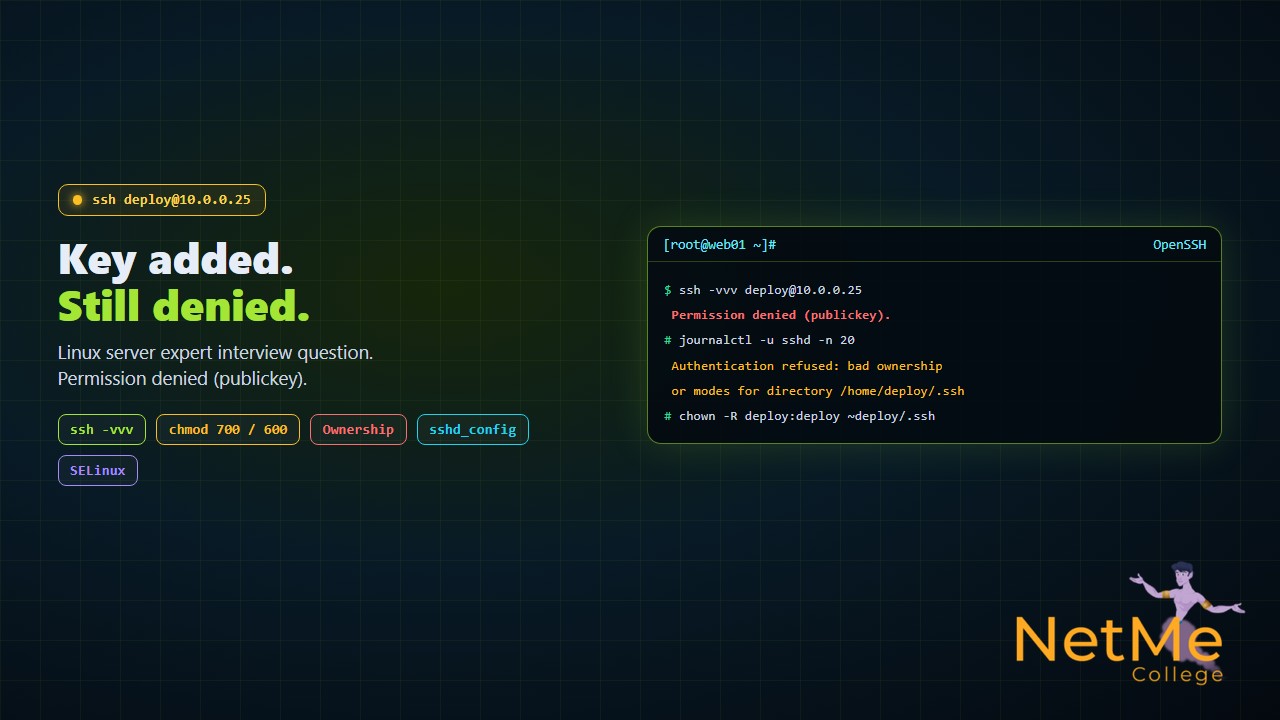
אתם בראיון לתפקיד מנהל שרתי Linux או DevOps. המראיין מתאר משהו שקורה כל שבוע: ״צריך לתת למשתמש deploy גישה לשרת עם מפתח. יצרתי זוג מפתחות, העתקתי את המפתח הציבורי ל־authorized_keys של המשתמש עם sudo, וניסיתי להתחבר. קיבלתי Permission denied (publickey). מה הבעיה?״
השאלה בודקת אם אתם יודעים לחפש את התשובה במקום לנחש. ההודעה שהלקוח מקבל כמעט לא אומרת כלום, וזה בכוונה: השרת לא מסביר לצד שמתחבר למה הוא נדחה. התשובה האמיתית נמצאת בשני מקומות: בפלט המפורט של הלקוח ובלוגים של השרת. וברמז של המראיין יש כבר כיוון: ״עם sudo״.
שלב 1: מה הלקוח מנסה לעשות
ssh -vvv -i ~/.ssh/deploy_ed25519 deploy@10.0.0.25

# מה מחפשים:
# Offering public key: ...deploy_ed25519   -> איזה מפתח נשלח
# Authentications that can continue: publickey
# Server accepts key                          -> השרת הכיר את המפתח
# No more authentication methods to try -> כל המפתחות נדחוכשיש בלקוח הרבה מפתחות, הוא מנסה אותם לפי הסדר, ושרת יכול לנתק אחרי כמה ניסיונות כושלים לפני שהגיע למפתח הנכון. במצב כזה מוסיפים IdentitiesOnly yes יחד עם -i, כדי שהלקוח ישלח רק את המפתח שבחרתם.
שלב 2: מה השרת אומר
# הפצות עם systemd (שם השירות יכול להיות sshd או ssh)
journalctl -u sshd -n 50 --no-pager

# לחלופין, לפי ההפצה
tail -n 50 /var/log/auth.log      # Debian, Ubuntu
tail -n 50 /var/log/secure        # RHEL, Rocky, Alma

# הודעה טיפוסית:
# Authentication refused: bad ownership or modes for directory /home/deploy/.sshהסיבה הנפוצה: הרשאות ובעלות
sshd מגיע עם StrictModes מופעל. המשמעות היא שהוא מסרב להשתמש ב־authorized_keys אם משתמש אחר יכול לשנות אותו או את התיקיות שמעליו. ההיגיון פשוט: אם כל אחד יכול לכתוב לקובץ, כל אחד יכול להוסיף לעצמו גישה. כשמעתיקים את הקובץ עם sudo, הוא נוצר בבעלות root, וזה בדיוק מה שהמראיין רמז עליו.
chown -R deploy:deploy /home/deploy/.ssh
chmod 700 /home/deploy/.ssh
chmod 600 /home/deploy/.ssh/authorized_keys

# התיקייה הביתית לא צריכה להיות פתוחה לכתיבה לקבוצה או לכולם
chmod go-w /home/deploy

ls -ld /home/deploy /home/deploy/.ssh
ls -l /home/deploy/.ssh/authorized_keysעוד ארבע סיבות שכדאי לבדוק
- ▸המפתח הודבק שבור: המפתח הציבורי חייב להיות בשורה אחת. העתקה מחלון צר או מעורך שבר אותו לכמה שורות, ו־sshd לא מזהה אותו.
- ▸sshd_config: PubkeyAuthentication כבוי, AuthorizedKeysFile מצביע לנתיב אחר, או AllowUsers ו־AllowGroups לא כוללים את המשתמש. sshd -T מציג את ההגדרות שבפועל.
- ▸SELinux: בהפצות כמו RHEL, קובץ שהועבר ממקום אחר יכול לקבל Context לא נכון, ו־sshd לא יוכל לקרוא אותו. restorecon -Rv ~/.ssh מחזיר את ה־Context הנכון.
- ▸סוג מפתח ישן: גרסאות חדשות של OpenSSH ביטלו כברירת מחדל חתימות ssh-rsa עם SHA-1. לקוח או שרת ישנים מאוד יכולים להיכשל בגלל זה. מפתח ed25519 פותר את רוב המקרים.
שאלות המשך שכדאי להיות מוכנים אליהן
- ▸מה ההבדל בין המפתח הפרטי לציבורי? הציבורי נמצא בשרת ב־authorized_keys. הפרטי נשאר רק אצל המשתמש ולא עובר לשום מקום.
- ▸למה ed25519 ולא RSA? מפתחות קצרים יותר, מהירים יותר ומודרניים. RSA עדיין נתמך, אבל צריך גודל מפתח מספיק וחתימות SHA-2.
- ▸איך מבטלים התחברות עם סיסמה? PasswordAuthentication no ב־sshd_config, אחרי שווידאתם שהתחברות עם מפתח עובדת.
- ▸מה עושה ssh-agent? שומר את המפתח הפרטי בזיכרון אחרי שהקלדתם Passphrase פעם אחת, כדי שלא תצטרכו להקליד אותה בכל חיבור.
- ▸מה הבדיקה הראשונה כשאין חיבור בכלל, ולא Permission denied? בודקים רשת ופורט, למשל עם nc -zv לפורט 22, ואת ה־Firewall בשרת. זו תקלה אחרת לגמרי.
זו שאלה קטנה, אבל היא מראה למראיין מי עובד עם לוגים ומי מנחש. את SSH, הרשאות קבצים, sshd ו־SELinux מתרגלים על שרתים אמיתיים בקורס ניהול שרתי לינוקס של נטמי. ולהמשך ההכנה, קראו גם את שאלת הראיון על דיסק מלא ו־df מול du.
רוצים להגיע לראיון Linux עם ידיים על המקלדת?
בקורס ניהול שרתי לינוקס של נטמי עובדים על שרתים אמיתיים: משתמשים והרשאות, SSH עם מפתחות, שירותים, לוגים, דיסקים ו־SELinux, ופותרים תקלות כמו שהן מגיעות בעבודה. הכל בעברית, עם ליווי מקצועי וגישה לכל החיים.
מקורות מקצועיים להעמקה
ברירות המחדל של OpenSSH משתנות בין גרסאות ובין הפצות. לפני שמשנים הגדרות בשרת ייצור, כדאי לבדוק בתיעוד של הגרסה המותקנת.
- #ראיונות_עבודה
- #שאלת_ראיון
- #Linux
- #SSH
- #OpenSSH
- #Permission_denied
- #publickey
- #authorized_keys
- #ssh-keygen
- #ssh-copy-id
- #sshd_config
- #StrictModes
- #chmod
- #chown
- #SELinux
- #restorecon
- #journalctl
- #auth.log
- #DevOps
- #System_Administrator
- #מנהל_שרתי_לינוקס
- #ניהול_שרתי_לינוקס
- #קורס_לינוקס
- #קורס_Linux
- #מכללת_נטמי
- #NetMe_College
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של קורס ניהול שרתי לינוקס ילמד אתכם הכל מא׳ עד ת׳.