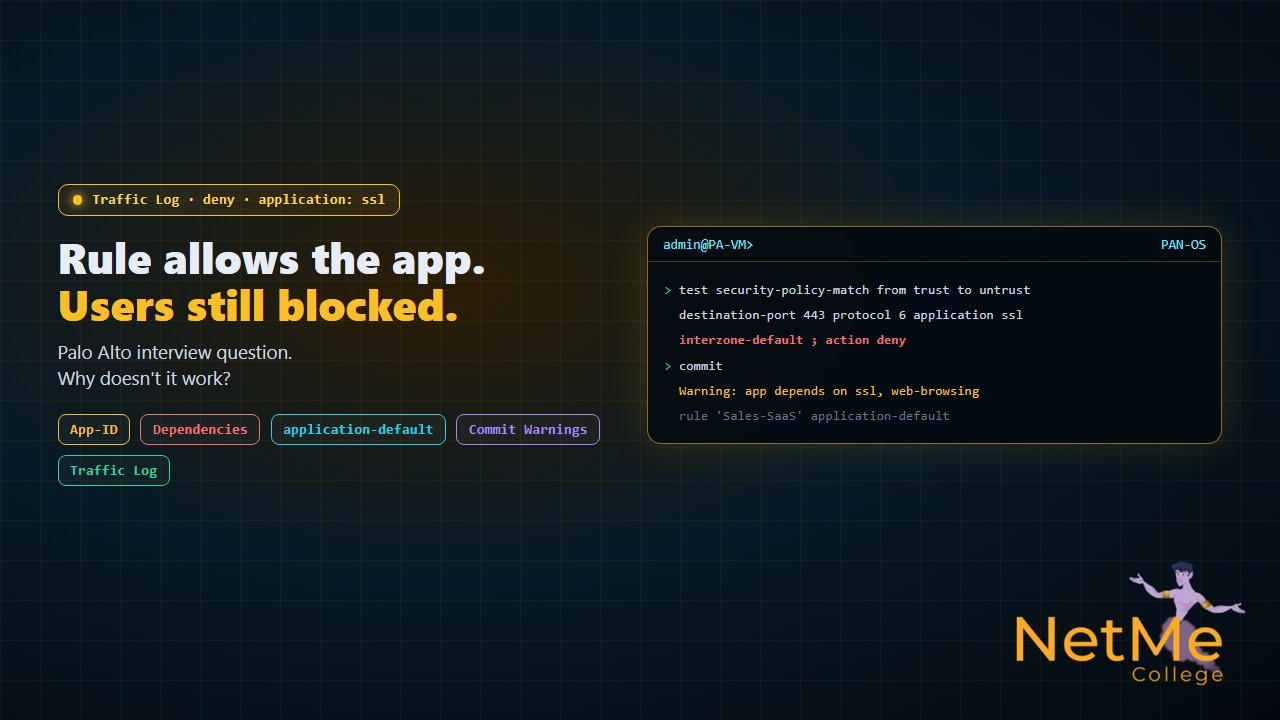
אתם בראיון לתפקיד איש Firewall בארגון שעובד עם Palo Alto. המראיין מתאר בקשה רגילה מהשטח: ״מחלקת המכירות צריכה גישה לאפליקציית SaaS. פתחתי חוק עם ה־App-ID של האפליקציה, Service על application-default, ועשיתי Commit. המשתמשים מתלוננים שהדף לא נטען, ובלוגים אני רואה Deny על התעבורה שלהם. מה קרה?״
השאלה בודקת אם אתם מבינים איך פיירוול מבוסס אפליקציות חושב. מי שמגיע מעולם של פורטים מצפה שחוק אחד יפתור הכול. ב־Palo Alto הפיירוול צריך קודם לזהות את האפליקציה, ובדרך הוא רואה את התעבורה תחת שמות אחרים. אם החוק לא מתאים גם לשלבים האלה, התעבורה נעצרת לפני שהאפליקציה זוהתה בכלל.
איך App-ID מזהה אפליקציה
כשחיבור חדש מגיע, הפיירוול עוד לא יודע מה האפליקציה. הוא מתחיל מהפורט והפרוטוקול, ממשיך לחתימות, לפענוח הפרוטוקול ולפעמים להיוריסטיקה. בחיבור HTTPS, למשל, הוא רואה קודם SSL, אחר כך את שם השרת מה־SNI או מהתעודה, ורק אז יכול להחליט שזו אפליקציה מסוימת. בזמן הזה האפליקציה בחיבור משתנה.
המשמעות המעשית היא שחוק אבטחה נבדק שוב כשהזיהוי משתנה. אם בשלב הביניים החיבור מסווג כ־ssl ואין חוק שמאפשר ssl עבור המשתמשים האלה, הוא יכול להיתפס בחוק Deny או בחוק ברירת המחדל עוד לפני שהגיע לזיהוי הסופי.
תלויות: הסיבה הנפוצה ביותר
- ▸תלות היא אפליקציה אחרת שהאפליקציה שלכם צריכה כדי לעבוד או כדי להיות מזוהה. דוגמאות נפוצות הן ssl ו־web-browsing.
- ▸חלק מהתלויות מותרות אוטומטית כשמאפשרים את האפליקציה. אחרות צריך להוסיף במפורש לחוק או לחוק נפרד.
- ▸ב־Commit הפיירוול מציג אזהרה על תלויות שחסרות בחוק. הרבה אנשים מדלגים על האזהרות האלה, ושם בדיוק מסתתרת התשובה.
- ▸ב־Objects תחת Applications רואים לכל אפליקציה את התלויות שלה, וב־Applipedia אפשר לבדוק את אותו מידע גם בלי גישה לפיירוול.
מה רואים ב־Traffic Log
- ▸Application: אם רשום ssl או web-browsing ולא שם האפליקציה, החיבור נעצר לפני שהזיהוי הושלם.
- ▸incomplete: לחיצת היד של TCP לא הושלמה או שלא עבר מידע. בדרך כלל זו בעיה של ניתוב, NAT או שרת שלא עונה, לא של App-ID.
- ▸insufficient-data: לא עבר מספיק מידע כדי לזהות את האפליקציה.
- ▸unknown-tcp או unknown-udp: הפיירוול לא זיהה אפליקציה מוכרת. כאן שוקלים Custom App או חוק לפי פורט, בזהירות.
- ▸Rule: איזה חוק תפס בפועל. אם זה interzone-default, אף חוק שלכם לא התאים.
test security-policy-match from trust to untrust \
  source 10.10.20.15 destination 52.10.10.10 \
  protocol 6 destination-port 443 application ssl

# מריצים פעם אחת עם ssl ופעם עם שם האפליקציה
# אם רק אחת מהן מגיעה לחוק Allow, מצאתם את התלות החסרהומה עם application-default?
application-default אומר לפיירוול לאפשר את האפליקציה רק על הפורטים הסטנדרטיים שהוגדרו לה. זו הגדרה מומלצת, כי היא מונעת מאפליקציה לרוץ על פורט לא צפוי. אבל אם הספק מריץ את השירות על פורט שאינו ברשימה, או שהארגון משתמש בפרוקסי על פורט אחר, התעבורה תיחסם למרות שהאפליקציה זוהתה נכון. במקרה כזה מגדירים Service ספציפי עם הפורט הנדרש, ולא any.
איפה SSL Decryption נכנס לתמונה
בלי פענוח, הפיירוול מזהה הרבה אפליקציות SaaS לפי שם השרת והתעודה. זה מספיק לזיהוי בסיסי, אבל לא לזיהוי של פונקציות בתוך האפליקציה, כמו העלאת קבצים או שליחת הודעות. אם החוק מבוסס על פונקציה כזו, בלי Decryption הפיירוול פשוט לא יכול לראות אותה. בראיון זו נקודה חזקה: להראות שאתם מבינים מה הפיירוול רואה ומה לא.
שאלות המשך שכדאי להיות מוכנים אליהן
- ▸מה ההבדל בין application-default לבין any ב־Service? application-default מגביל את האפליקציה לפורטים הסטנדרטיים שלה. any מאפשר אותה בכל פורט.
- ▸מה זה Policy Optimizer? כלי שמראה חוקים שמבוססים על פורטים ואילו אפליקציות עברו בהם בפועל, כדי להמיר אותם לחוקים מבוססי App-ID.
- ▸למה חיבור יכול להתחיל ב־Allow ולהסתיים ב־Deny? כי הזיהוי משתנה במהלך החיבור, והחוק נבדק מחדש מול האפליקציה החדשה.
- ▸מה עושים עם unknown-tcp? בודקים מה זו התעבורה, ואם היא לגיטימית יוצרים Custom App או Application Override בצורה ממוקדת, לא חוק פתוח.
- ▸מה זה Single Pass? הארכיטקטורה שבה הפיירוול מבצע זיהוי אפליקציה, משתמש ותוכן במעבר אחד על החבילה. הסברנו אותה בהרחבה במאמר נפרד.
מי שמבין את השאלה הזו מבין את ההבדל בין פיירוול של פורטים לפיירוול של אפליקציות. את בניית החוקים, את קריאת הלוגים ואת ה־Commit Warnings מתרגלים על מעבדה חיה בקורס Palo Alto של נטמי. ואם אתם מתכוננים לראיון, שווה לקרוא גם את שאלת הראיון על Single Pass.
רוצים לפתור את התקלה הזו לפני שהמראיין שואל?
בקורס Palo Alto של נטמי בונים מדיניות מבוססת App-ID על מעבדה חיה, קוראים Traffic Log, עובדים עם Policy Optimizer ומבינים מה הפיירוול רואה בתעבורה מוצפנת. הכל בעברית, עם ליווי מקצועי וגישה לכל החיים.
מקורות מקצועיים להעמקה
שמות המסכים והפקודות משתנים בין גרסאות PAN-OS. לפני שמשנים מדיניות בסביבת ייצור, כדאי לבדוק בתיעוד של הגרסה שאתם עובדים איתה.
- #ראיונות_עבודה
- #שאלת_ראיון
- #Palo_Alto
- #Palo_Alto_Networks
- #PAN-OS
- #App-ID
- #application-default
- #Application_Dependency
- #Security_Policy
- #NGFW
- #Next_Generation_Firewall
- #incomplete
- #insufficient-data
- #unknown-tcp
- #SSL_Decryption
- #Policy_Optimizer
- #test_security-policy-match
- #Traffic_Log
- #Firewall
- #Security_Engineer
- #PCNSA
- #PCNSE
- #קורס_Palo_Alto
- #קורס_פיירוול
- #אבטחת_מידע
- #מכללת_נטמי
- #NetMe_College
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של Palo Alto Firewall — PAN-OS מקצה לקצה ילמד אתכם הכל מא׳ עד ת׳.