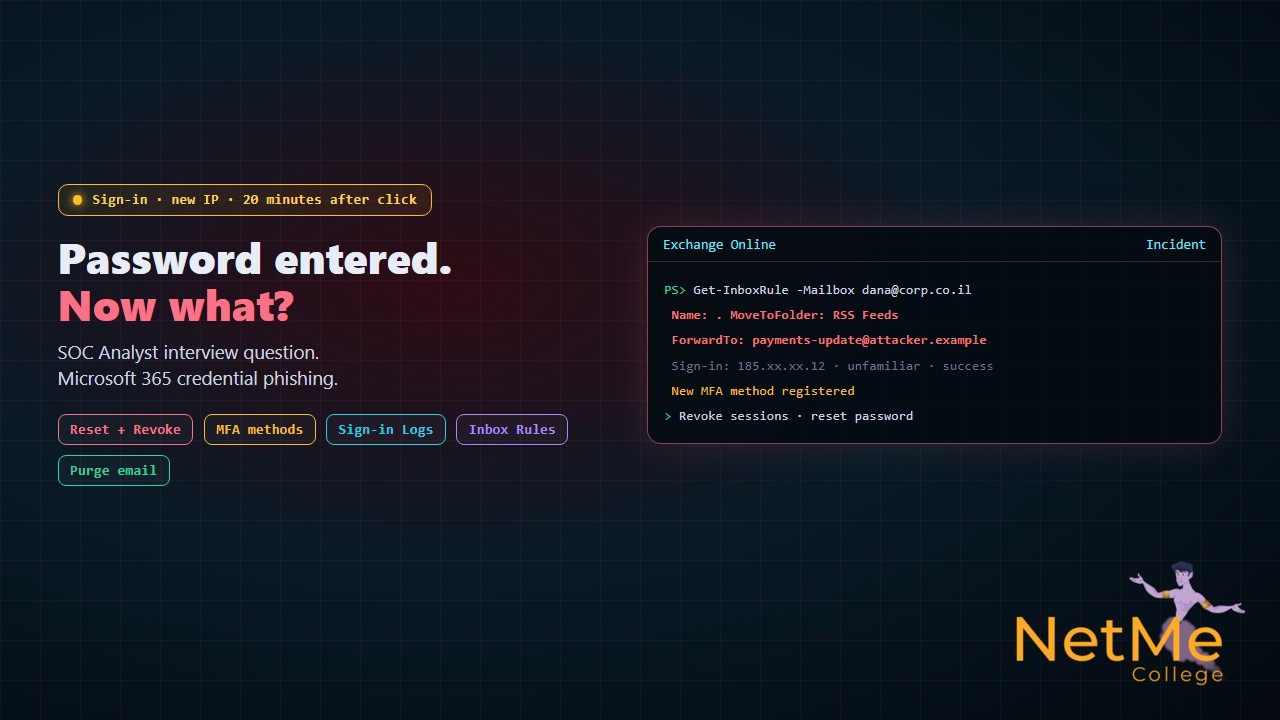
אתם בראיון לתפקיד SOC Analyst. המראיין מתאר שיחה שמגיעה למוקד: ״עובדת ממחלקת הכספים מתקשרת. היא קיבלה מייל שנראה כמו מסמך לחתימה, לחצה על הקישור, ובדף שנפתח הכניסה את שם המשתמש והסיסמה של Microsoft 365. זה קרה לפני 20 דקות. מה אתה עושה, ובאיזה סדר?״
רוב המועמדים עונים ״לאפס סיסמה״, ועוצרים שם. זה צעד נכון, אבל הוא לא מספיק. תוקפים היום לא תמיד צריכים את הסיסמה עצמה: הם יכולים לגנוב את ה־Session אחרי שהמשתמשת אישרה MFA, להוסיף לעצמם שיטת MFA, או להשאיר חוק בתיבת הדואר שימשיך לעבוד גם אחרי איפוס. המראיין רוצה לשמוע שאתם מכירים את כל הדרכים האלה.
למה איפוס סיסמה לא מספיק
דפי פישינג מתקדמים עובדים בשיטה שנקראת Adversary in the Middle. הדף של התוקף מעביר את הסיסמה לאתר האמיתי בזמן אמת, המשתמשת מאשרת MFA כרגיל, והתוקף שומר לעצמו את ה־Session Cookie. עם הקובץ הזה הוא מחובר בלי סיסמה ובלי MFA. איפוס סיסמה לא מבטל את ה־Session הזה באופן מיידי בכל המקרים, ולכן צריך גם לבטל את כל ה־Sessions במפורש.
הסדר הנכון
- ▸שלב 1, בלימה: איפוס סיסמה וביטול Sessions דרך Entra ID, ובדיקה אם המשתמשת צריכה להיחסם זמנית עד סיום הבדיקה.
- ▸שלב 2, MFA: בודקים אם נרשמה שיטת אימות חדשה, כמו טלפון או אפליקציה שהמשתמשת לא מכירה. תוקף שרשם MFA משלו יכול לחזור גם אחרי איפוס.
- ▸שלב 3, Sign-in Logs: מחפשים התחברויות מכתובות IP, מדינות או מכשירים לא מוכרים, מאז הלחיצה ועד עכשיו.
- ▸שלב 4, תיבת הדואר: חוקי Inbox חדשים, העברה אוטומטית לכתובת חיצונית, ומיילים שנשלחו מהתיבה. זה המקום שבו תוקף מסתיר תשובות ושולח פישינג פנימי.
- ▸שלב 5, אפליקציות: בודקים אם המשתמשת אישרה הרשאות לאפליקציית OAuth לא מוכרת. הרשאה כזו נותנת גישה בלי סיסמה בכלל.
- ▸שלב 6, היקף: מחפשים את אותו מייל בכל התיבות, מוחקים אותו, ובודקים מי עוד לחץ. חוסמים את השולח ואת הדומיין של הקישור.
מה מחפשים בחוקי ה־Inbox
בתקיפות על מחלקות כספים, התוקף רוצה לראות מיילים על תשלומים ולענות במקום העובדת. כדי שהיא לא תשים לב, הוא יוצר חוקים שמזיזים מיילים לתיקייה שאף אחד לא פותח, מוחקים תשובות מהספק, או מעבירים עותק לכתובת חיצונית.
# חוקי Inbox של המשתמשת
Get-InboxRule -Mailbox dana@corp.co.il |
  Format-List Name, Enabled, ForwardTo, RedirectTo, MoveToFolder, DeleteMessage

# העברה ברמת התיבה
Get-Mailbox dana@corp.co.il |
Format-List ForwardingSmtpAddress, DeliverToMailboxAndForwardסגירת האירוע
- ▸מתעדים ציר זמן: מתי הגיע המייל, מתי לחצה, מתי התחבר התוקף ומה עשה.
- ▸מודיעים למחלקת הכספים ולמנהלים לבדוק בקשות תשלום ושינויי פרטי בנק מהימים האחרונים.
- ▸אם התוקף שלח מיילים לגורמים חיצוניים, מודיעים להם.
- ▸משתמשים באירוע כדוגמה להדרכה, בלי להאשים את העובדת. עובדת שמדווחת אחרי 20 דקות היא בדיוק מה שהארגון רוצה.
שאלות המשך שכדאי להיות מוכנים אליהן
- ▸מה זה BEC? Business Email Compromise, תקיפה שבה התוקף משתלט על תיבת מייל או מתחזה לה כדי להוביל להעברת כסף או מידע.
- ▸איך מגינים מ־Adversary in the Middle? שיטות MFA עמידות לפישינג כמו FIDO2 או Windows Hello, ומדיניות Conditional Access שמגבילה התחברות למכשירים מנוהלים.
- ▸מה ההבדל בין חסימת שולח לחסימת דומיין של קישור? חסימת שולח עוצרת מיילים מאותה כתובת. חסימת הקישור מגינה גם על מי שכבר קיבל את המייל ועוד לא לחץ.
- ▸איך יודעים מי עוד לחץ? לפי לוגים של הגנת הדואר, לוגי Proxy או DNS, וחיפוש של הדומיין בכל המערכות.
- ▸למה כדאי לבדוק אפליקציות OAuth? כי הרשאה שניתנה לאפליקציה זדונית ממשיכה לעבוד גם אחרי איפוס סיסמה וביטול Sessions.
שאלות כמו זו מראות למראיין שאתם חושבים כמו מי שמנהל אירוע, ולא רק כמו מי שמכיר כלים. את התפקיד של ה־SOC, את קריאת הלוגים ואת סדר התגובה מתרגלים בחבילת Cyber Defense של נטמי. ולהמשך ההכנה, קראו גם את שאלת הראיון על חמש התקיפות הנפוצות.
רוצים להגיע לראיון SOC מוכנים?
חבילת Cyber Defense & Network Architecture של נטמי מחברת בין הגנה על תחנות קצה, רשתות, Linux והאקינג אתי, כדי שתבינו גם איך התוקף חושב וגם איך מגיבים. הכל בעברית, עם ליווי מקצועי וגישה לכל החיים.
מקורות מקצועיים להעמקה
שמות המסכים והפקודות ב־Microsoft 365 משתנים לעיתים קרובות. כדאי לבדוק בתיעוד העדכני לפני שפועלים בסביבת ייצור.
- #ראיונות_עבודה
- #שאלת_ראיון
- #פישינג
- #Phishing
- #Credential_Phishing
- #AiTM
- #Microsoft_365
- #Entra_ID
- #Exchange_Online
- #MFA
- #Revoke_Sessions
- #Sign-in_Logs
- #Inbox_Rules
- #OAuth
- #BEC
- #Business_Email_Compromise
- #Incident_Response
- #תגובה_לאירועים
- #SOC
- #SOC_Analyst
- #Blue_Team
- #MITRE_ATT&CK
- #אבטחת_מידע
- #קורס_סייבר
- #מכללת_נטמי
- #NetMe_College