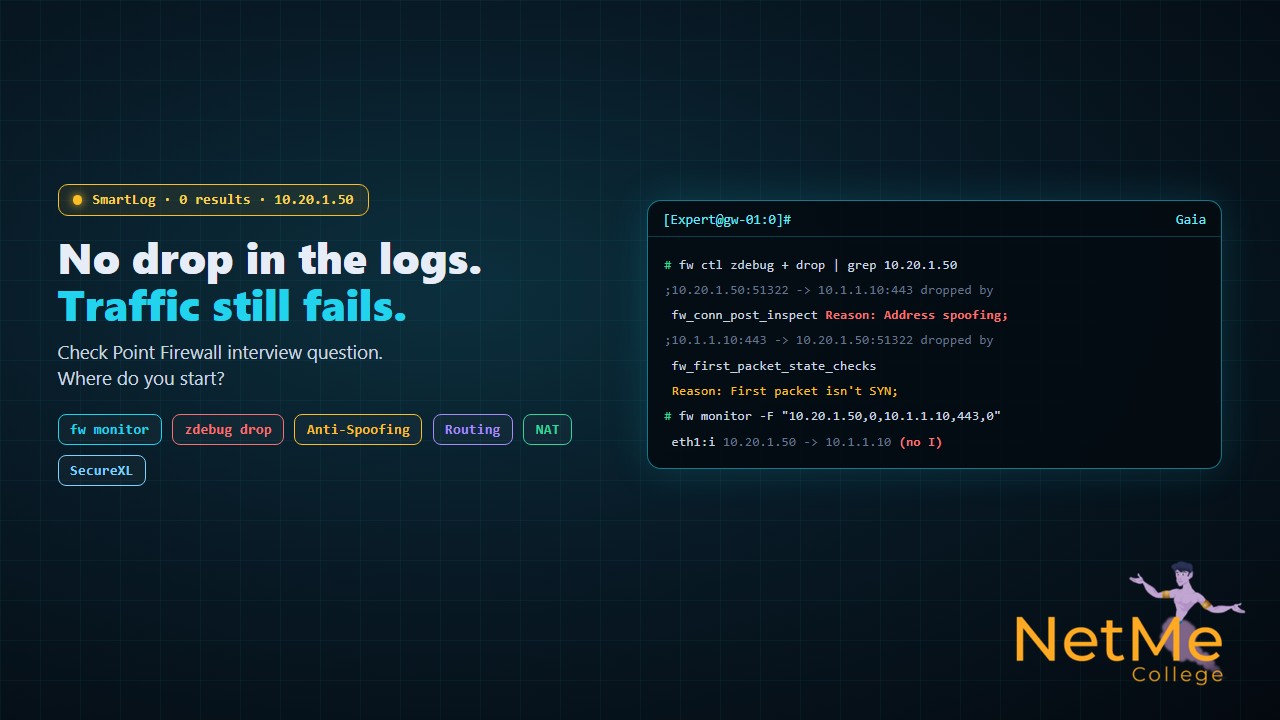
אתם בראיון לתפקיד איש Firewall או Security Engineer. עברתם את השאלות על Rule Base ו־NAT, ואז המראיין מציג תקלה: ״משתמשים מהסניף לא מצליחים להגיע לשרת אפליקציה בפורט 443. פתחתי את הלוגים ב־SmartConsole ואין שם שום Drop. גם לא Accept. מה אתה עושה?״
זו שאלה שבודקת שיטת עבודה. מועמד חלש עונה ״הייתי מוסיף חוק Any Any Accept ובודק״. מועמד טוב מבין שהיעדר לוג לא אומר שהפיירוול לא נגע בחבילה. יש לא מעט מצבים שבהם Check Point זורק תעבורה בלי לכתוב שורה בלוג, ויש גם מצבים שבהם החבילה בכלל לא הגיעה לפיירוול. המטרה היא להוכיח איפה החבילה נעלמת, לא לנחש.
למה אין לוג? חמש סיבות שכדאי להכיר
- ▸חוק עם Track None: חוק Drop או Cleanup Rule שהוגדר בלי מעקב. הפיירוול עושה בדיוק מה שהחוק אומר, פשוט בשקט.
- ▸Implied Rules: חוקים שהמערכת מוסיפה מעבר לחוקים שאתם רואים בטבלה. כברירת מחדל הם לא נרשמים בלוג, אלא אם מפעילים Log Implied Rules ב־Global Properties.
- ▸Anti-Spoofing: אם החבילה הגיעה מממשק שלא אמור להכיל את כתובת המקור שלה, היא נזרקת עוד לפני בדיקת החוקים. אם ה־Spoof Tracking מוגדר ל־None, לא תראו לוג.
- ▸Drop של מנגנון ה־State: חבילה שאינה SYN בלי חיבור קיים בטבלה, למשל כשהתשובה חוזרת דרך פיירוול אחר, נזרקת כ־Out of State. בהרבה סביבות זה לא מגיע ללוג שאתם מחפשים.
- ▸החבילה לא הגיעה בכלל: ניתוב שגוי לפני הפיירוול, VLAN לא נכון או ARP שלא נפתר. אין לוג פשוט כי אין מה לרשום.
שלב 1: האם החבילה בכלל מגיעה לפיירוול?
הכלי הראשון הוא fw monitor. הוא מראה את החבילה בנקודות שונות במעבר דרך הקרנל של הפיירוול. ארבע הנקודות הבסיסיות הן i לפני הבדיקה בכניסה, I אחרי הבדיקה בכניסה, o לפני הבדיקה ביציאה ו־O אחרי הבדיקה ביציאה. בגרסאות חדשות יש גם נקודות נוספות, למשל להצפנת VPN.
# סינון לפי מקור, יעד ופורט: src,sport,dst,dport,proto
fw monitor -F "10.20.1.50,0,10.1.1.10,443,0"

# מה מחפשים בפלט:
# i  ולא I   -> הפיירוול זרק את החבילה בכניסה
# I  ו־o      -> עברה בדיקה, הוחלט לאן לנתב
# O           -> יצאה מהפיירוול, הבעיה כנראה אחריו
# שום דבר -> החבילה לא הגיעה לפיירוולאם רואים i ואין I, החבילה נזרקה בכניסה. אם רואים O והתשובה לא חוזרת, הפיירוול עשה את שלו והבעיה נמצאת בשרת, ב־Default Gateway שלו או בדרך חזרה. שימו לב גם לכתובות בין o ל־O: שם רואים אם NAT קרה כמו שציפיתם.
שלב 2: למה הקרנל זרק את החבילה?
כשברור שהחבילה מגיעה ולא יוצאת, מריצים fw ctl zdebug drop. הפקודה מציגה כל חבילה שהקרנל זרק, יחד עם הסיבה, בלי קשר להגדרות הלוג. בגלל שהיא מציגה את כל ה־Drops בפיירוול, חייבים לסנן.
fw ctl zdebug + drop | grep 10.20.1.50

# דוגמאות לסיבות שתראו בפלט:
;dropped by fw_handle_first_packet Reason: Rulebase drop - rule 27;
;dropped by fw_conn_post_inspect Reason: Address spoofing;
;dropped by fw_first_packet_state_checks Reason: First packet isn't SYN;- ▸Rulebase drop עם מספר חוק: יש חוק שזורק את התעבורה. בודקים את ה־Track שלו ואת הסדר בטבלה. בגרסאות R80 ומעלה אפשר גם לחפש בטבלה במצב Packet Mode, כדי לראות איזה חוק תופס חבילה עם מקור, יעד ושירות מסוימים.
- ▸Address spoofing: הגדרות ה־Topology של הממשק לא כוללות את רשת המקור. קורה הרבה אחרי שמוסיפים סניף או רשת חדשה ושוכחים לעדכן את הממשק.
- ▸First packet isn't SYN או TCP out of state: התשובה מגיעה בלי שהפיירוול ראה את תחילת החיבור. זה כמעט תמיד ניתוב אסימטרי.
- ▸Implied rule או Cleanup: החבילה לא תאמה אף חוק וירדה בסוף הטבלה, או נתפסה בחוק שהמערכת מוסיפה לבד.
שלב 3: ניתוב, NAT ו־SecureXL
אם zdebug לא מראה כלום וגם fw monitor מראה שהחבילה יוצאת, צריך להסתכל על מה שקורה סביב החוקים. שלוש בדיקות שחוזרות שוב ושוב בשטח:
- ▸ניתוב: מריצים ip route get לכתובת היעד ב־Gaia, או בודקים את טבלת הניתוב, ומוודאים שהחבילה יוצאת בממשק הנכון. מסלול שגוי יכול לגרום גם ל־Anti-Spoofing בצד אחד וגם ל־Out of State בצד השני.
- ▸NAT: ב־NAT ידני לכתובת שאינה של הפיירוול צריך Proxy ARP, אחרת הנתב שלפני הפיירוול לא יודע שהכתובת שייכת לו. ב־NAT אוטומטי זה מטופל לבד, ואת ה־Proxy ARP הידני מגדירים ב־Gaia.
- ▸SecureXL: תעבורה מואצת עוברת במסלול מהיר. בודקים מצב עם fwaccel stat, ובגרסאות ישנות זוכרים שכלי ניטור מסוימים לא רואים את התעבורה הזו.
- ▸תמונה כללית: cpview מראה עומס, Drops ומצב טבלת החיבורים. טבלה מלאה יכולה לזרוק חיבורים חדשים בלי קשר לחוקים.
ip route get 10.1.1.10          # באיזה ממשק החבילה תצא
fwaccel stat                    # מצב SecureXL
fw ctl pstat                    # מצב הזיכרון וטבלת החיבורים
tcpdump -nni eth2 host 10.1.1.10 and port 443
cpview # תמונת מצב חיה של הפיירוולאיך לסדר את התשובה בראיון
המראיין לא מחפש רשימת פקודות. הוא רוצה לשמוע תהליך שמצמצם את הבעיה בכל שלב. משפט מסכם טוב נשמע בערך כך: ״קודם אני מוכיח אם החבילה מגיעה, אחר כך אם היא נזרקת ולמה, ואחר כך אם היא יוצאת ומה קורה בדרך חזרה. רק כשאני יודע איפה הבעיה, אני משנה הגדרה, ותמיד את השינוי הכי קטן שפותר אותה.״
שאלות המשך שכדאי להיות מוכנים אליהן
- ▸מה ההבדל בין fw monitor ל־tcpdump? tcpdump רואה את החבילה ברמת הממשק. fw monitor רואה אותה בנקודות שונות בתוך הקרנל של Check Point, ולכן מראה גם אם נזרקה ואיך NAT שינה אותה.
- ▸מה זה Anti-Spoofing ואיך מגדירים אותו? בכל ממשק מגדירים ב־Topology אילו רשתות נמצאות מאחוריו. חבילה שמגיעה עם כתובת מקור שלא שייכת לממשק נזרקת.
- ▸למה ניתוב אסימטרי שובר חיבורים בפיירוול Stateful? כי הפיירוול רואה רק חצי מהשיחה. כשתשובה מגיעה בלי שהוא ראה את ה־SYN, אין לה חיבור בטבלה והיא נזרקת.
- ▸מה זה Implied Rules ואיך רואים אותן? חוקים שהמערכת מוסיפה לפי Global Properties, למשל לתקשורת ניהול. אפשר להציג אותן ב־SmartConsole ולהפעיל להן רישום בלוג.
- ▸האם מותר להשאיר zdebug רץ? לא לאורך זמן. הוא מעמיס על הפיירוול, ולכן מריצים אותו עם סינון ולזמן קצר בזמן שמשחזרים את התקלה.
השאלה הזו מגיעה כמעט בכל ראיון לתפקיד Firewall, ומי שתרגל אותה על מערכת אמיתית עונה עליה בביטחון. את כל הכלים מהמאמר, יחד עם Rule Base, NAT ו־Anti-Spoofing, מתרגלים בקורס Check Point של נטמי. ואם עוד לא קראתם, שווה לעבור גם על שאלת הראיון על Implied Rules, שמשלימה בדיוק את החלק של חוקים שלא רואים בטבלה.
רוצים לפתור את התקלה הזו לפני שהמראיין שואל?
בקורס Check Point של נטמי עובדים על מעבדה חיה: מתקינים Gaia ו־Management, בונים Rule Base ו־NAT, מגדירים Topology ו־Anti-Spoofing, ומתרגלים פתרון תקלות עם הלוגים ועם כלי שורת הפקודה. הכל בעברית, עם ליווי מקצועי וגישה לכל החיים.
מקורות מקצועיים להעמקה
שמות הפקודות, הפרמטרים ונוסח הודעות ה־Drop משתנים בין גרסאות. לפני שמריצים כלי דיבאג בסביבת ייצור, כדאי לבדוק בתיעוד של הגרסה שאתם עובדים איתה.
- #ראיונות_עבודה
- #שאלת_ראיון
- #Check_Point
- #Checkpoint_Firewall
- #צ׳ק_פוינט
- #fw_ctl_zdebug
- #fw_monitor
- #Anti-Spoofing
- #SecureXL
- #fwaccel
- #Implied_Rules
- #Cleanup_Rule
- #Track_None
- #NAT
- #Proxy_ARP
- #tcpdump
- #SmartConsole
- #SmartLog
- #Gaia
- #Security_Gateway
- #Troubleshooting
- #פתרון_תקלות
- #Firewall
- #Security_Engineer
- #CCSA
- #CCSE
- #קורס_Check_Point
- #קורס_פיירוול
- #אבטחת_מידע
- #מכללת_נטמי
- #NetMe_College
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של Check Point Firewall ילמד אתכם הכל מא׳ עד ת׳.