שאלת ראיון: מה ההבדל בין אנטי-וירוס (AV) ל-EDR?
המראיין שואל: ״יש לנו כבר אנטי-וירוס בארגון. בשביל מה צריך גם EDR?״ זו נראית כמו שאלה על שני מוצרים, אבל בעצם בודקים כאן משהו אחר: האם אתם יודעים להבדיל בין ניסיון למנוע תקיפה לבין היכולת להבין מה קרה ולהגיב כשמשהו בכל זאת מצליח לעבור.
בראיונות לתפקידי Helpdesk, System או SOC בהחלט אפשר להיתקל בשאלה הזו. לא צריך לדקלם מצגת של יצרן — צריך להסביר את התפקיד של כל שכבת הגנה, לתת דוגמה קצרה ולהימנע מהבטחות שאף מערכת אבטחה לא יכולה לקיים.
האנטי-וירוס המסורתי: לזהות נוזקה מוכרת ולמנוע הרצה
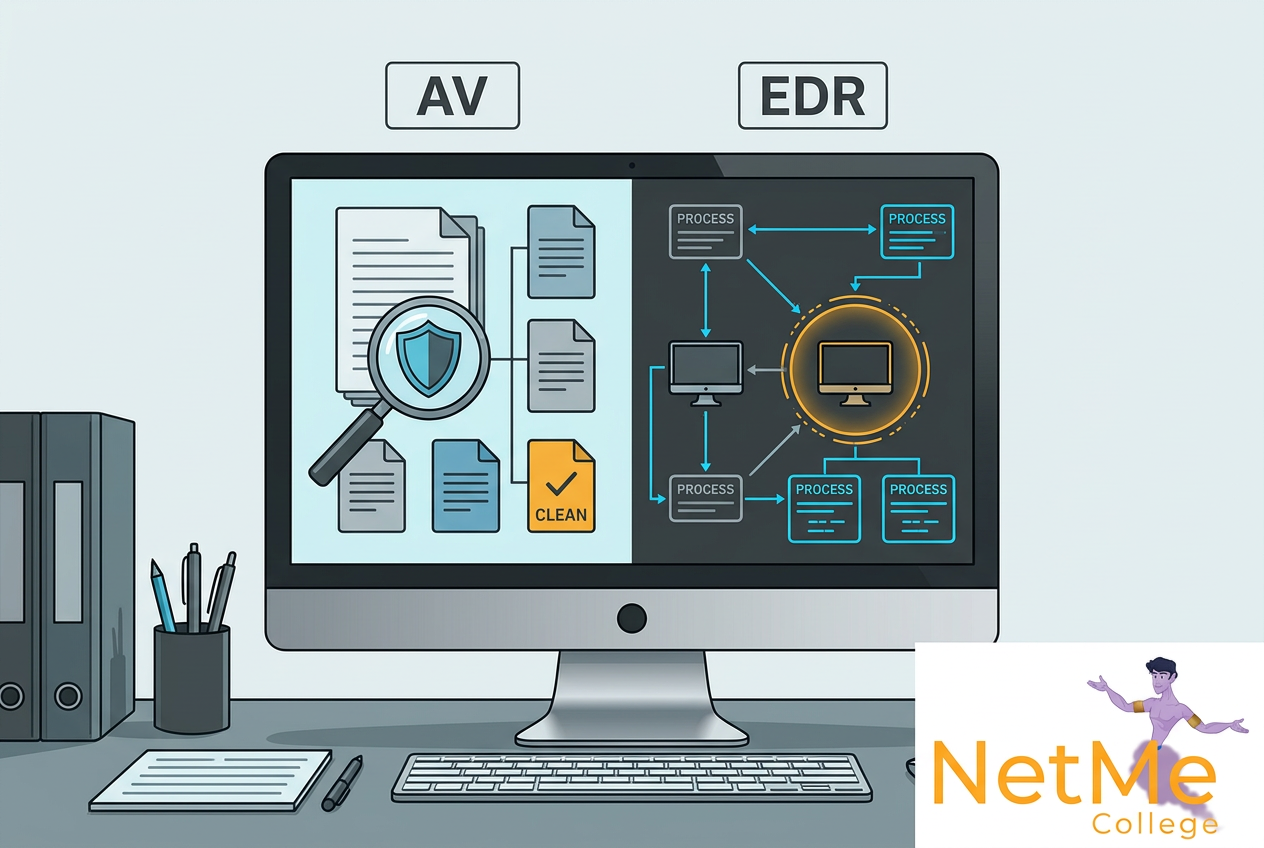
אנטי-וירוס מסורתי (Legacy AV) נשען בעיקר על חתימות: מאפיינים שמאפשרים לזהות נוזקות מוכרות. כשהמערכת מזהה התאמה בקובץ או בפעילות שהיא סורקת, היא יכולה לחסום, להעביר להסגר או להסיר את האיום, בהתאם למוצר ולמדיניות. זהו מנגנון חשוב — אבל חתימה קיימת לא בהכרח תזהה איום חדש או פעילות זדונית שלא נראית כמו קובץ מוכר.
כאן חשוב לדייק בראיון: לא כל אנטי-וירוס כיום הוא מוצר מבוסס חתימות בלבד. פתרונות מודרניים משלבים גם היוריסטיקה, למידת מכונה, הגנה בענן וניתוח התנהגות. לכן המשפט ״אנטי-וירוס עיוור לחלוטין ל-Zero-Day או ל-Fileless״ אינו נכון כהכללה. ההבדל המקצועי הוא לא רק חתימות מול התנהגות — אלא גם עומק הנראות, החקירה והתגובה.
מערכת EDR: לזהות פעילות חשודה, להבין את הסיפור ולפעול
מערכת EDR — ראשי תיבות של Endpoint Detection and Response — אוספת טלמטריה מתחנות קצה ושרתים: תהליכים ועץ תהליכים, חיבורי רשת, פעילות קבצים ושינויים במערכת, למשל ברג׳יסטרי ב-Windows. היא מנתחת את הנתונים כדי לזהות דפוסי תקיפה ולתת לצוות האבטחה הקשר: מה התחיל את האירוע, מה קרה אחריו ואילו תחנות עלולות להיות מעורבות.
- ▸זיהוי — התראה על דפוס חשוד, למשל תהליך שמפעיל שרשרת פקודות חריגה או מנסה לגשת לפרטי הזדהות.
- ▸חקירה — ציר זמן ועץ תהליכים שמאפשרים לבדוק את מקור הפעילות ואת היקפה, ולא להסתפק בשם של קובץ.
- ▸תגובה — פעולות כגון בידוד התחנה מהרשת, עצירת תהליך או איסוף ממצאים, לפי יכולות המוצר, הרשאות ומדיניות הארגון.
חשוב לא להבטיח יותר מדי: EDR לא מזהה כל תקיפה, ובידוד אינו מחליף חקירה, ניקוי ושחזור. פעולות תגובה יכולות להיות ידניות או אוטומטיות בהתאם להגדרות. במוצרים רבים מנוע מניעה מודרני ויכולות EDR נמצאים באותו סוכן — אלו יכולות משלימות, לא בהכרח שני מוצרים נפרדים.
דוגמה שתעזור לכם לבלוט בראיון
נניח שמשתמש פתח מסמך, והיישום הפעיל PowerShell עם פקודה חריגה. בהמשך נוצר חיבור לתשתית שמזוהה כזדונית והחלה גישה המונית לקבצים. מנגנון מניעה עשוי לחסום חלק מהשרשרת כבר בתחילתה. מערכת EDR יכולה לקשר בין הפעולות, להציג את עץ התהליכים ולעזור לאנליסט להחליט אם לבודד את התחנה ולבדוק תחנות נוספות.
אל תגידו ״חיבור לשרת ברוסיה מוכיח שיש תקיפה״. מיקום גיאוגרפי לבדו אינו הוכחה לזדוניות. מה שחשוב הוא ההקשר: מוניטין היעד, מודיעין איומים, התהליך שיצר את החיבור ודפוס הפעילות הכולל. גם הצפנה יכולה להיות פעולה לגיטימית — צריך להבין מי מבצע אותה, על אילו קבצים ובאיזה רצף.
איך עונים למראיין ב־30 שניות?
״אנטי-וירוס מתמקד במניעת נוזקות; במוצרים מסורתיים הדגש הוא חתימות, ובמודרניים יש גם מנגנונים מתקדמים. מערכת EDR מוסיפה ניטור של פעילות התחנה, זיהוי התנהגות חשודה, חקירת שרשרת האירוע ותגובה — למשל בידוד תחנה. בפועל היכולות יכולות להשתלב באותו מוצר, והמטרה היא גם לצמצם את הסיכוי לתקיפה וגם להבין ולהגיב כשהיא מתרחשת.״
שאלת המשך: אז איפה נכנס XDR?
מערכת XDR מרחיבה את הרעיון של זיהוי ותגובה באמצעות חיבור נתונים ממספר מקורות — למשל תחנות קצה, זהויות, רשת וענן — בהתאם למוצר ולאינטגרציות. בקורסי SentinelOne ו-Cortex XDR של נטמי אפשר להעמיק ביכולות המערכות ובתהליכי חקירה ותגובה. ההבחנה שאתם רוצים להשאיר למראיין: AV מתמקד במניעה, EDR בנראות ותגובה בתחנה, ו-XDR בקישור בין שכבות.
מהתשובה בראיון להבנה מעשית של המערכות
רוצים להעמיק באבטחת תחנות קצה, חקירת אירועים ותגובה? הכירו את קורסי SentinelOne EDR ו-Cortex XDR של מכללת נטמי ובחרו את המסלול שמתאים לכם.
מקורות מקצועיים להעמקה
ההסבר מבוסס על תיעוד היצרנים. יכולות זיהוי ותגובה משתנות לפי מוצר, רישוי, מערכת הפעלה והגדרות — ולא כל יכולת זמינה בכל התקנה.
לקריאה בתיעוד הרשמי
מקורות: Microsoft, SentinelOne ו-Palo Alto Networks.
- #שאלות_ראיון_עבודה
- #ראיון_SOC
- #ראיון_Helpdesk
- #ראיון_איש_סיסטם
- #מה_זה_EDR
- #אנטי_וירוס
- #AV_מול_EDR
- #Endpoint_Security
- #קורס_SentinelOne
- #קורס_Cortex_XDR
- #אבטחת_מידע
- #סייבר
- #מכללת_נטמי
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של הגנת SentinelOne — EDR מקצה לקצה ילמד אתכם הכל מא׳ עד ת׳.