אתם בראיון לתפקיד מהנדס רשתות ואבטחת מידע. עברתם את VLANs, דיברתם על ACL ועל RADIUS, והמראיין נראה מרוצה. ואז הוא נשען אחורה ושואל: ״כולם פה מדברים על Zero Trust. תסביר לי מה זה אומר בפועל, ואיך היית מיישם את זה ברשת שלנו עם Cisco ISE?״
רוב המועמדים עונים כאן במשפט אחד: ״Never trust, always verify״. זה נכון, אבל זה סלוגן. המראיין רוצה לשמוע מה קורה מהרגע שמישהו מחבר כבל לשקע בחדר ישיבות: מי מחליט, על סמך מה, איזו גישה הוא מקבל, ומה קורה כשמשהו משתנה באמצע היום. מי שיודע לפרק את זה לשלבים, מראה שהוא כבר חשב על זה ברמת התשתית.
Zero Trust בלי הסלוגן: מה הרעיון באמת
המודל הישן נקרא לפעמים ״טירה וחפיר״: חומת אש חזקה בקצה, ומי שבפנים נחשב אמין. הבעיה היא שתוקף שהשיג דריסת רגל, דרך מחשב נגוע של עובד, מכשיר שמישהו חיבר לשקע פנוי או ספק עם גישה רחבה מדי, מקבל מבפנים שטח פתוח לתנועה רוחבית (Lateral Movement). רוב הנזק במתקפות כופרה קורה בדיוק בשלב הזה.
המסמך שהגדיר את המושג בצורה מסודרת הוא NIST SP 800-207. העיקרון המרכזי שלו פשוט: המיקום ברשת לא מעניק אמון. החלטה על גישה מתקבלת לכל סשן בנפרד, על סמך זהות, מצב המכשיר וההקשר, ונותנת את המינימום הנדרש. בפועל זה מתורגם לשלוש שאלות שכל בקשת גישה צריכה לענות עליהן:
- ▸מי אתה? זהות מאומתת של משתמש או של מכשיר, לא רק כתובת IP או שקע פיזי.
- ▸מה אתה ובאיזה מצב? מחשב ארגוני מעודכן, טלפון פרטי, מצלמה או מכשיר לא מוכר. ואם זה מחשב, האם האנטי־וירוס פעיל והעדכונים מותקנים.
- ▸למה אתה צריך את זה? הרשאה לפי תפקיד, לא ״מחובר, אז מקבל הכל״. איש כספים לא צריך גישה לשרתי הפיתוח.
איפה ISE נכנס לתמונה: מי מחליט ומי אוכף
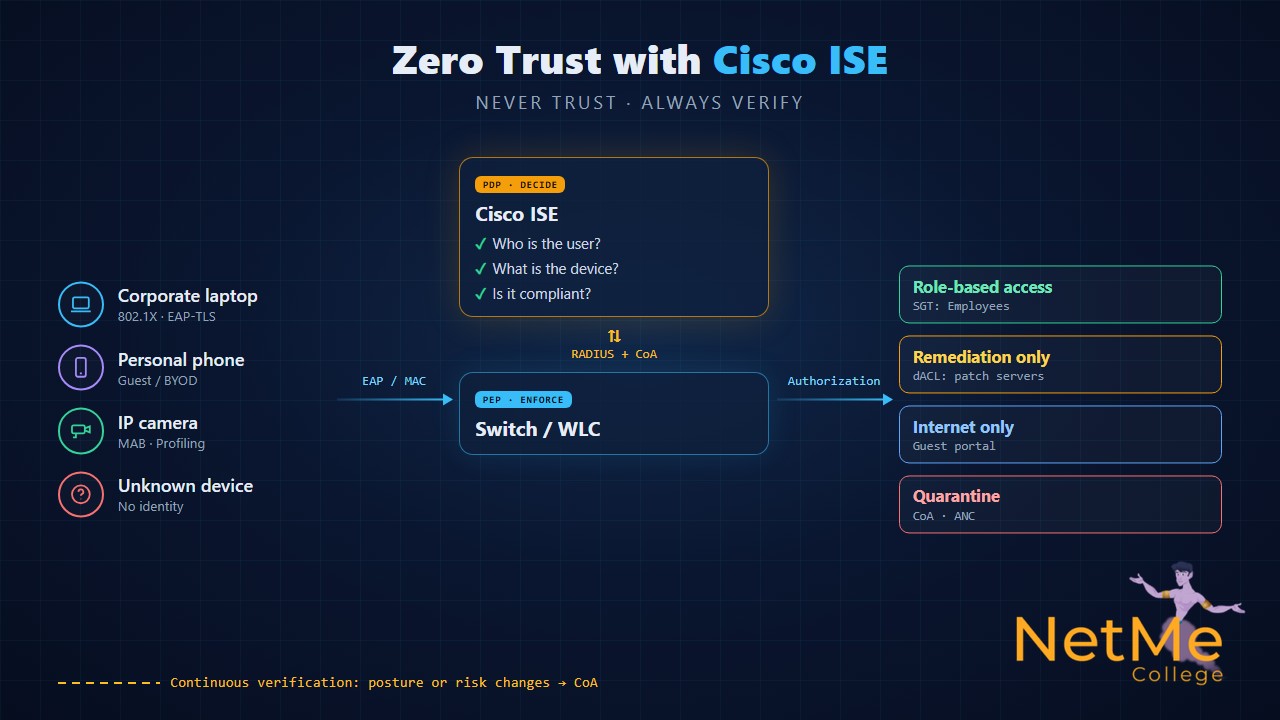
ב־NIST מבחינים בין שני רכיבים: PDP, Policy Decision Point, שמקבל את ההחלטה, ו־PEP, Policy Enforcement Point, שאוכף אותה. ברשת קמפוס החלוקה ברורה: Cisco ISE הוא ה־PDP, והמתג, הבקר האלחוטי או ה־VPN הם ה־PEP. המכשיר שמתחבר לא מדבר עם ISE על ההחלטה. המתג מעביר את ההזדהות שלו בתוך RADIUS, מקבל תשובה, ואוכף אותה על הפורט.
המשפט הזה לבד כבר מבדל אתכם בראיון. הוא מראה שאתם מבינים ש־Zero Trust הוא ארכיטקטורה ולא מוצר, ושאתם יודעים לשים כל רכיב במקום שלו.
מהכבל ועד ההרשאה: חמשת השלבים
זה החלק שהמראיין באמת רוצה לשמוע. עברו עליו לפי הסדר, ותנו לכל שלב משפט אחד של ״מה״ ומשפט אחד של ״למה״.
- ▸זיהוי: מחשבים ארגוניים עוברים 802.1X, עדיף EAP-TLS עם תעודת מכונה ותעודת משתמש, כך שאין סיסמה שאפשר לגנוב. מכשירים בלי Supplicant, כמו מדפסות, מצלמות וטלפוני IP, עוברים MAB לפי כתובת ה־MAC.
- ▸הכרת המכשיר: ISE אוסף מידע מ־DHCP, RADIUS, CDP/LLDP ועוד, ומסווג כל מכשיר לפרופיל. כך ״MAC שנמצא ברשימה״ הופך ל״מצלמת Axis שמתנהגת כמו מצלמה״. זה חשוב כי MAC קל לזייף.
- ▸בדיקת מצב (Posture): על מחשבים עם Cisco Secure Client נבדקים אנטי־וירוס, עדכוני מערכת, הצפנת דיסק וכל דרישה שהארגון מגדיר. מחשב לא תקין מקבל גישה רק לשרתי התיקון.
- ▸הרשאה מינימלית: ISE מחזיר Authorization Profile, למשל VLAN, dACL שמגביל לאן מותר לגשת, או תגית SGT. עובד מהכספים מקבל את מערכות הכספים, המצלמה מקבלת רק את שרת ההקלטה.
- ▸אימות מתמשך: ההחלטה לא קפואה. אם ה־Posture משתנה, או שמערכת כמו SIEM, XDR או חומת אש מזהה התנהגות חשודה ומדווחת ל־ISE דרך pxGrid, ISE שולח CoA (Change of Authorization) למתג, וההרשאה מתעדכנת או שהמכשיר מועבר להסגר.
דוגמה מהשטח: אותו שקע, ארבע החלטות שונות
קחו שקע רשת אחד בחדר ישיבות. כך ISE מטפל בארבעה מכשירים שמתחברים אליו במהלך היום, בלי שמישהו נגע בקונפיגורציה של הפורט:
- ▸מחשב ארגוני תקין: 802.1X עם תעודה עובר, Posture תקין. מקבל SGT של העובדים וגישה לפי התפקיד של המשתמש.
- ▸אותו מחשב, האנטי־וירוס כבוי: הזהות תקינה, אבל ה־Posture נכשל. מקבל dACL שמאפשר רק DNS, DHCP ושרתי העדכונים. ברגע שהבעיה נפתרת, CoA מחזיר אותו לגישה מלאה.
- ▸טלפון פרטי של אורח: אין תעודה ואין Supplicant ארגוני. מופנה לפורטל אורחים ומקבל אינטרנט בלבד, בלי גישה לרשת הפנימית.
- ▸מכשיר שמתחזה למדפסת: ה־MAC מוכר, אבל הפרופיל לא מתאים להתנהגות של מדפסת. ISE מזהה את חוסר ההתאמה, ואפשר להגדיר מדיניות שמעבירה אותו להסגר.
TrustSec: לא רק מי נכנס, אלא עם מי מותר לו לדבר
VLAN ו־dACL פותרים את שאלת הכניסה, אבל בארגון גדול רשימות ACL לפי כתובות IP הופכות מהר לבלתי ניתנות לתחזוקה. כאן נכנס TrustSec: ISE מצמיד לכל סשן תגית SGT שמייצגת את התפקיד, ואת המדיניות מגדירים במטריצה אחת, למשל ״Contractors לא מדברים עם Servers״. זו מיקרו־סגמנטציה, והיא בדיוק מה שמונע תנועה רוחבית: גם אם מחשב אחד נפרץ, הוא לא רואה את כל הרשת.
איך זה נראה על המתג
מראיין טכני עשוי לבקש לראות שאתם מכירים את הצד של המתג. זו תצורה מינימלית ב־Cisco IOS-XE שמדגימה את הרכיבים המרכזיים: שרת RADIUS, קבלת CoA מ־ISE, ופורט שמבצע 802.1X ונופל ל־MAB.
aaa new-model
!
radius server ISE-PSN-1
 address ipv4 10.10.10.20 auth-port 1812 acct-port 1813
 key <shared-secret>
!
aaa group server radius ISE-GROUP
 server name ISE-PSN-1
!
aaa authentication dot1x default group ISE-GROUP
aaa authorization network default group ISE-GROUP
aaa accounting dot1x default start-stop group ISE-GROUP
!
! Allow ISE to send Change of Authorization
aaa server radius dynamic-author
 client 10.10.10.20 server-key <shared-secret>
!
dot1x system-auth-control
!
interface GigabitEthernet1/0/10
 switchport mode access
 switchport access vlan 20
 authentication host-mode multi-auth
 authentication order dot1x mab
 authentication priority dot1x mab
 authentication port-control auto
 authentication open
 mab
 dot1x pae authenticator
!
! Verification
show authentication sessions interface Gi1/0/10 detailsהטעות שמפילה פרויקטים: לסגור הכל ביום הראשון
אם יש נקודה אחת שתגרום למראיין לחשוב ״הבחור הזה עבד עם זה באמת״, זו היא. מי שמפעיל 802.1X במצב סגור על כל הארגון בבת אחת, מגלה בבוקר שהמדפסות לא מדפיסות, הטלפונים לא עולים ומכונת הקפה החכמה של ההנהלה מנותקת. לכן מטמיעים בשלבים:
- ▸Monitor Mode: האימות רץ, אבל אף אחד לא נחסם. אוספים נתונים, מגלים אילו מכשירים בכלל קיימים ברשת ומתקנים את המדיניות.
- ▸Low Impact Mode: מי שלא עבר אימות מקבל גישה מוגבלת דרך ACL, למשל רק DHCP, DNS ו־PXE, ומי שעבר מקבל את ההרשאה שלו.
- ▸Closed Mode: אין תעבורה בלי אימות מוצלח. מגיעים לכאן רק כשיודעים שכל המכשירים מכוסים.
שאלות המשך שכדאי להכין
- ▸מה ההבדל בין NAC ל־Zero Trust? NAC היא יכולת: בקרת גישה לרשת. Zero Trust הוא אסטרטגיה שמכסה גם משתמשים מרוחקים, אפליקציות וענן. ISE מממש את Zero Trust בחלק של הרשת הארגונית, הקווית, האלחוטית וה־VPN.
- ▸למה MAB לבד לא מספיק? כי כתובת MAC אפשר לזייף בקלות. לכן משלבים פרופיילינג, נותנים למכשירי MAB הרשאה מצומצמת ככל האפשר, ומנטרים חריגות.
- ▸מה זה CoA? הודעת RADIUS ש־ISE יוזם אל המתג (RFC 5176), כדי לבצע אימות מחדש, להקפיץ את הפורט או לנתק סשן. בציוד Cisco היא נשלחת כברירת מחדל ב־UDP 1700. בלעדיה אין אכיפה מתמשכת.
- ▸מה קורה אם ISE לא זמין? בתכנון נכון יש כמה צמתי PSN. בנוסף מגדירים במתג מה לעשות כששרתי ה־RADIUS לא עונים, למשל VLAN חירום שמאפשר עבודה בסיסית. זו החלטה מודעת בין זמינות לאבטחה, וכדאי להגיד את זה במפורש.
- ▸איך ISE משתף מידע עם מערכות אחרות? דרך pxGrid. חומת אש יכולה לקבל ממנו מי המשתמש מאחורי כל IP, ומערכת ניטור יכולה לבקש ממנו להעביר מכשיר להסגר.
מבחנון Zero Trust ו־Cisco ISE: 6 שאלות ברמת ראיון
כל מי שמקבל 80 ומעלה נכנס אוטומטית להגרלה על קורס Cisco ISE - NAC במתנה. משאירים פרטים, עונים על השאלות — ואם עברתם, אתם בהגרלה.
איך עונים על זה בראיון, מההתחלה ועד הסוף
״Zero Trust אומר שהמיקום ברשת לא נותן אמון. כל גישה נבדקת לפי מי המשתמש, מה המכשיר ובאיזה מצב הוא, ומקבלת רק את מה שהיא צריכה. ברשת הארגונית ISE הוא נקודת ההחלטה והמתג הוא נקודת האכיפה: מזהים ב־802.1X או ב־MAB עם פרופיילינג, בודקים Posture, ומחזירים VLAN, dACL או SGT. כשמשהו משתנה, ISE שולח CoA. ואת ההטמעה הייתי עושה בשלבים, מ־Monitor Mode ועד Closed Mode, כדי לא להשבית את הארגון.״
שימו לב למבנה: עיקרון, חלוקת תפקידים, השלבים בפועל, ומשפט אחד על הטמעה. ארבעה חלקים, פחות מדקה, וכל אחד מהם פותח למראיין דלת לשאלת המשך שאתם כבר מוכנים אליה.
רוצים להגיע לראיון אחרי שעשיתם את זה במעבדה?
קורס Cisco ISE - NAC של מכללת נטמי לוקח אתכם מהתקנת ISE ועד מדיניות Zero Trust מלאה: 802.1X ו־MAB, פרופיילינג, פורטל אורחים, Posture, TrustSec ו־TACACS+, הכל בעברית ועל מעבדות אמיתיות. ומי שעוד לא סגור על הבסיס של רשתות התקשורת, מתחיל ב־CCNA.
מקורות מקצועיים להעמקה
ההסבר מבוסס על מסמך NIST ועל התיעוד הרשמי של Cisco. פקודות ויכולות משתנות בין גרסאות, ולכן לפני יישום בסביבת ייצור כדאי לבדוק מול התיעוד העדכני.
- #Zero_Trust
- #מה_זה_Zero_Trust
- #Zero_Trust_Network
- #Cisco_ISE
- #ISE
- #NAC
- #Network_Access_Control
- #בקרת_גישה_לרשת
- #802.1X
- #MAB
- #RADIUS
- #CoA
- #Change_of_Authorization
- #Profiling
- #Posture
- #TrustSec
- #SGT
- #pxGrid
- #מיקרו_סגמנטציה
- #NIST_800-207
- #Least_Privilege
- #אבטחת_מידע
- #אבטחת_רשתות
- #שאלות_ראיון_עבודה
- #ראיון_מהנדס_אבטחת_מידע
- #ראיון_מהנדס_רשתות
- #ראיונות_עבודה_בהייטק
- #קורס_Cisco_ISE
- #קורס_NAC
- #קורס_CCNA
- #מכללת_נטמי
- #NetMe_College
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של Cisco ISE — NAC ובקרת גישה לרשת ילמד אתכם הכל מא׳ עד ת׳.