הפיירוול ראה את התקיפה. מי קרא את הלוג? Log Exporter של Check Point
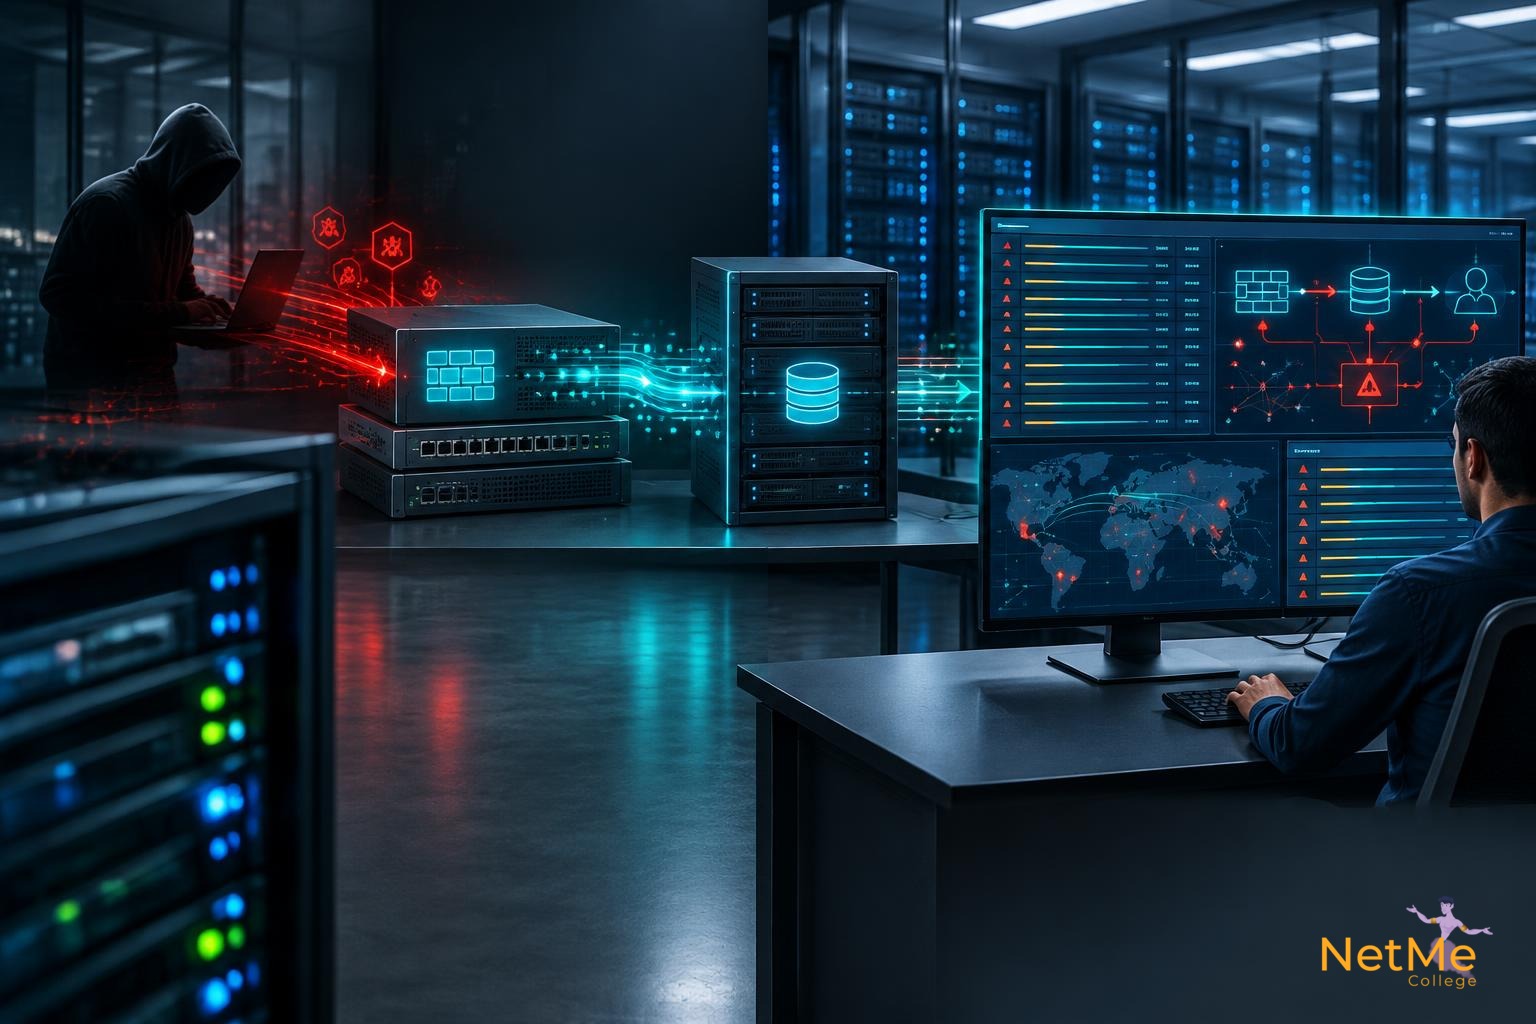
השעה שתיים בלילה. מחשב בארגון מתחיל ליצור חיבורים ליעד לא מוכר, הפיירוול חוסם חלק מהתעבורה, ועל תחנת הקצה מופיעה פעילות חריגה. בבוקר שואלים: רגע, איך לא ראינו את זה? לפעמים הבעיה היא לא שלא היו לוגים — אלא שהם נשארו במקום שאף אחד לא חיבר לתמונה הגדולה.
כאן נכנס Log Exporter של Check Point: החיבור בין מה שהפיירוול מתעד לבין מערכת הניטור האבטחתי של הארגון. זה נושא ששייך גם למנהלי Firewall, גם לאנשי רשתות תקשורת וגם לצוותי SOC וסייבר. ואם למדתם Syslog בקורס CCNA, זה בדיוק הרגע שבו החומר מהמעבדה פוגש צורך אמיתי בשטח.
מה זה Log Exporter — ומה הוא לא?
Log Exporter הוא שירות לייצוא לוגים ממערכות Check Point לשרת חיצוני באמצעות Syslog. הוא פועל על שרת ניהול או על שרת לוגים שמחזיק את המידע, קורא את הרשומות המקומיות, מתאים אותן לפורמט שנבחר ושולח אותן ליעד. היעד יכול להיות מערכת SIEM כמו Splunk או QRadar, או שרת איסוף כמו rsyslog או syslog-ng.
ההבחנה החשובה: Log Exporter אינו מערכת SIEM, אינו SOC ואינו מנגנון שחוסם תקיפה בעצמו. הוא מוביל את המידע. מערכת ה־SIEM יכולה לקלוט אותו, לבצע חיפושים וקורלציה ולהפעיל חוקי התראה שהוגדרו בה. צוות האבטחה משתמש במידע כדי להבין מה קרה ומה לעשות הלאה.
לוג הוא עדות. התראה היא פרשנות. תגובה לאירוע דורשת גם מידע אמין, גם חוקים נכונים וגם אדם או תהליך שיודעים לפעול.
צפו בשיעור: ייצוא לוגים במערכת Check Point
בקטע הבא מתוך שיעור 48 תוכלו לראות את הנושא מתוך הלימוד על Check Point Firewall, ולהתחבר להסבר המעשי על שימוש ב־Log Exporter.
מאיפה הלוג יוצא? המסלול מה־Gateway אל ה־SIEM
בתרחיש נפוץ, ה־Security Gateway אוכף את מדיניות האבטחה ומעביר את הלוגים לשרת הניהול או ל־Log Server. שם נמצאים קובצי הלוג, ומשם Log Exporter מייצא אותם לשרת האיסוף. כלומר, לא בהכרח הפיירוול עצמו הוא המקור של חיבור ה־Syslog אל ה־SIEM — חשוב לבדוק איזה שרת מחזיק בפועל את הלוגים שאתם רוצים להעביר.
Security Gateway
        |
        v
Management Server / Log Server
        |
        v
Log Exporter -- Syslog --> Collector / SIEM
                                  |
                                  v
Detection / SOC- ▸חילוץ — Extract: השירות קורא לוגים מקובצי הלוג המקומיים.
- ▸התאמה — Transform: השירות ממיר את הרשומות לפורמט ולמיפוי השדות שהוגדרו. ניתן להתאים שדות ולהגדיר סינון.
- ▸שליחה — Load: המידע מועבר לשרת היעד באמצעות TCP או UDP, בהתאם להגדרה. ייצוא מוצפן דורש גם הגדרת TLS ותעודות.
החיבור ל־CCNA: אותו Syslog, אחריות גדולה יותר
בלימודי CCNA פוגשים את Syslog כחלק מניהול וניטור ציוד רשת. נתבים ומתגים יכולים לדווח על שינויי מצב של ממשקים, אירועי מערכת ועוד. בעולם Check Point Firewall הרעיון דומה, אבל הרשומות עשויות לתאר החלטות מדיניות, תעבורה, אירועי אבטחה ושינויים ניהוליים. אלה שני עולמות שמשתמשים בלוגים כדי להפוך תקלה או חשד למשהו שאפשר לחקור.
ידע ברשתות תקשורת הוא לא רק בונוס לאנליסט SOC. בלי הבנה של כתובות IP, ניתוב, פורטים, TCP מול UDP ו־NTP, קל לפרש לא נכון גם לוג מצוין. למשל, זמן לא מסונכרן בין הפיירוול, תחנת הקצה וה־SIEM יכול להפוך את שחזור רצף התקיפה לכאב ראש.
- ▸הפרוטוקול UDP: נפוץ ב־Syslog מסורתי, לעיתים בפורט 514. הוא אינו מספק אישור מסירה ולכן לוגים עלולים ללכת לאיבוד בלי שהשולח ידע.
- ▸הפרוטוקול TCP: מספק חיבור אמין יותר ברמת התעבורה, אך אינו הוכחה שה־SIEM שמר, פענח או אינדקס כל רשומה.
- ▸ההצפנה TLS: מגינה על התעבורה בדרך. TCP לבדו אינו הצפנה, ופורט מסוים לבדו אינו מפעיל TLS.
- ▸סנכרון הזמן NTP: חיוני לקורלציה בין אירועים. בדקו גם אזורי זמן ואופן הצגת הזמן במערכת האיסוף.
- ▸נתיב הרשת: ודאו ניתוב, הרשאות במדיניות, שרת מאזין ופורט תואם — מהשרת שמייצא, לא רק מהמחשב של איש הניהול.
איזה פורמט לבחור: CEF, LEEF, JSON או Syslog?
התיעוד של Check Point מפרט פורמטים כגון Syslog, Splunk, CEF, LEEF, Generic, JSON, LogRhythm ו־RSA. אין פורמט אחד שהוא תמיד הכי טוב. הבחירה צריכה להתאים ל־Connector ול־Parser שבמערכת היעד, לגרסת המוצר ולשדות שאתם צריכים לצורך החקירה.
אפשר להעביר אלפי רשומות ולגלות שכתובת המקור מופיעה כטקסט לא מפוענח, או שה־Action לא מתורגם כמו שצריך. לכן הבדיקה האמיתית אינה רק שהגיע מידע. בדקו שה־SIEM מזהה נכון זמן, מקור, יעד, פעולה ושדות רלוונטיים נוספים שקיימים ברשומה. שדה שלא נשלח או שלא פוענח לא יהפוך פתאום לחוק זיהוי איכותי.
דוגמת הגדרה בסיסית: לפני הפקודה, מתאמים עם ה־SIEM
לפני שמגדירים יעד, ודאו מה כתובת שרת האיסוף, איזה פורט פתוח, איזה פרוטוקול נדרש ואיזה פורמט המערכת יודעת לקלוט. את ההגדרה מבצעים על השרת שמחזיק את הלוגים, עם הרשאות מתאימות ובהתאם לתיעוד של הגרסה המותקנת. הדוגמה הבאה היא למעבדה, לא תצורת ייצור מוכנה.
cp_log_export add name netme_lab target-server 192.0.2.10 target-port 514 protocol tcp format cef

cp_log_export show name netme_lab
cp_log_export status name netme_labאחרי שינוי הגדרות, התיעוד מנחה להפעיל מחדש את היעד הרלוונטי באמצעות cp_log_export restart name netme_lab. בסביבת ייצור מתאמים את השינוי ובודקים את השפעתו. ייצוא מוצפן אינו מתקבל מהוספת TCP בלבד: מדריך TLS של Check Point מתאר TLS 1.2 עם אימות הדדי, כולל תעודות ושרשרת אמון בצדדים.
מה קורה כשה־SIEM נופל? אל תבטיחו אפס אובדן לוגים
Log Exporter שומר מיקום קריאה ומאפשר המשך עבודה בהתאם למצבו וללוגים הזמינים. זה מנגנון חשוב, אבל הוא לא התחייבות למסירה מקצה לקצה. במיוחד ב־UDP אין אישור מסירה, וגם עם TCP צריך לבדוק מה קרה בשרת המקבל. אם קובצי המקור נמחקו לפי מדיניות השמירה לפני שהושלמה הקריאה שלהם, לא תוכלו להסתמך עליהם להשלמת הפער.
- ▸נטרו את שירות הייצוא וגם את קליטת הלוגים בפועל במערכת היעד.
- ▸השוו את זמן האירוע האחרון שהתקבל לזמן הנוכחי: שירות פעיל יכול עדיין להשאיר פערי מידע.
- ▸התאימו שמירת לוגים וקיבולת דיסק לתרחישי ניתוק ועומס, ובדקו התאוששות במעבדה.
- ▸בדקו תוקף תעודות ושרשרת אמון כשמשתמשים ב־TLS.
- ▸אל תשתמשו בפקודות איפוס או ייצוא מחדש בלי להבין את ההשפעה על רצף הלוגים ועל כפילויות.
סינון חכם: פחות רעש, בלי למחוק את הסיפור
האפשרות לסנן לוגים יכולה להפחית נפח ועומס ב־SIEM, אך סינון אגרסיבי עלול להעלים את ההקשר של האירוע. אם שומרים רק חסימות, למשל, אפשר לפספס חיבור מותר שהפך לחלק מתקיפה. מגדירים סינון לפי צורכי הזיהוי והחקירה, דרישות השמירה והיכולות של הגרסה — לא רק כדי להקטין את החשבון.
בתיעוד מופיעים סינון לפי מאפיינים כמו Action, Blade ו־Origin, וכן אפשרויות מתקדמות בקובצי ההגדרה. לפני שינוי, קחו אירוע בדיקה ועקבו אחרי כל השרשרת: נוצר לוג, נקרא על ידי היצואן, התקבל ב־SIEM, פוענח נכון ונמצא בחיפוש או הפעיל את החוק המתאים.
שני שרתי ניהול? בודקים גם כפילויות
בסביבות Multi-Domain או בסביבה עם כמה שרתי לוגים, צריך למפות מי מחזיק אילו לוגים ואיזה יצואן שולח לאיזה יעד. התיעוד מתאר שירותים נפרדים לפי תחומי ניהול ויעדי ייצוא. אם אותה רשומה נשמרת בשני שרתים ושניהם מייצאים אותה לאותו SIEM, עלולות להיווצר כפילויות.
אל תניחו שמצב Active/Standby של רכיב אחר מבטיח שרק יצואן אחד שולח. בדקו את טופולוגיית הלוגים בפועל, את התנהגות המעבר בין שרתים ואת מנגנוני מניעת הכפילות ביעד. סקריפט מתוזמן שמכבה שירות על סמך הנחה לא בדוקה עלול ליצור חור בניטור במקום לפתור בעיה.
תרחיש SOC: הלוג מהפיירוול הוא רק חלק מהפאזל
נניח שתחנה יוצרת רצף חיבורים חריג ליעד חיצוני. ב־Check Point רואים את התעבורה והחלטת המדיניות; במערכת EDR רואים איזה תהליך יצר אותה; ובמערכת הזהויות רואים מי התחבר ומתי. שילוב המקורות ב־SIEM יכול לעזור לחוק זיהוי להצביע על פעילות שדורשת חקירה — ולא רק על שורה בודדת של Accept או Drop.
כתובת במדינה מסוימת או חיבור בודד אינם הוכחה לתקיפה. בודקים הקשר, תהליך, משתמש, יעד, תדירות וסימנים נוספים. זה ההבדל בין איסוף לוגים לבין ניטור אבטחתי: לא רק להעביר מידע, אלא להפוך אותו להבנה שאפשר לפעול לפיה.
מה כדאי לדעת כאנשי רשתות ואבטחת מידע?
מי שמבין גם רשתות CCNA, גם Check Point Firewall וגם עבודה עם לוגים, יודע לשאול שאלות טובות יותר: האם החיבור בכלל הגיע? מה נחסם? מאיזה שרת יצא הייצוא? האם חסר שדה או שיש פער בזמן? אלה כישורים שימושיים בניהול רשתות, בתפעול Firewall ובתפקידי SOC — בלי הבטחה למשרה ובלי קיצורי דרך במקום תרגול.
מהלוג הבודד לתמונה האבטחתית המלאה
רוצים להעמיק? הכירו את קורס Check Point Firewall של נטמי. לבסיס ברשתות וב־Syslog, המשיכו לקורס Cisco CCNA; ולהרחבת נקודת המבט האבטחתית, בדקו את מסלול הגנת הסייבר שלנו.
שאלות נפוצות על Check Point Log Exporter
- ▸האם Log Exporter רץ על ה־Gateway? בתצורה המתוארת כאן הוא רץ על שרת ניהול או שרת לוגים שמחזיק את הלוגים המיועדים לייצוא.
- ▸האם צריך SIEM כדי להשתמש בו? לא. אפשר לייצא גם לשרת Syslog תואם, אך ניתוח, קורלציה והתראות תלויים במערכת המקבלת.
- ▸האם TCP מצפין את הלוגים? לא. להצפנה יש להגדיר TLS ואת התעודות הנדרשות, בהתאם לתיעוד.
- ▸האם כל לוג שהגיע יהפוך להתראה? לא. נדרש פענוח תקין וחוק זיהוי רלוונטי ביעד.
- ▸מה בודקים קודם כשאין לוגים? יצירת לוג במקור, השרת הנכון, מצב היצואן, ניתוב ופורט, קליטה ביעד, פענוח וסנכרון זמן.
מקורות מקצועיים והערות לגרסה
המאמר מבוסס על מדריך Log Exporter הרשמי של Check Point, תיעוד פקודות ומסמכי Cisco. הפקודות הן דוגמאות לימודיות; לפני הטמעה בודקים התאמה לגרסה, לעדכונים ולמערכת היעד. התמונה היא המחשה, לא צילום של ממשק Check Point. הקטע המצורף הוא שיעור מתוך קורס נטמי.
התיעוד שעליו נשען המדריך
להעמקה בתחביר, בפורמטים, בסינון ובהצפנה — ובקשר של Syslog לתוכנית הלימודים של CCNA.
- #Check_Point
- #Checkpoint_Firewall
- #Log_Exporter
- #cp_log_export
- #Syslog
- #SIEM
- #SOC
- #ניטור_אבטחתי
- #ניטור_סייבר
- #לוגים_של_פיירוול
- #ניהול_לוגים
- #Security_Management_Server
- #Log_Server
- #קורס_Check_Point
- #קורס_Firewall
- #CCSA
- #CCSE
- #CCNA
- #קורס_CCNA_בעברית
- #רשתות_תקשורת
- #ניהול_רשתות
- #TCP
- #UDP
- #TLS
- #CEF
- #LEEF
- #Splunk
- #QRadar
- #אבטחת_מידע
- #קורס_סייבר
- #מכללת_נטמי
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של Check Point Firewall ילמד אתכם הכל מא׳ עד ת׳.