Netme Blog
הבלוג שלנו
תובנות מקצועיות מהשטח — רשתות, סייבר, AI ותשתיות. נכתב על ידי מרצי המכללה.
נושא: Firewall
ישראל במקום השני בעולם במתקפות סייבר: מה דוח מיקרוסופט אומר על הביקוש לאנשי אבטחת מידע
דוח ההגנה הדיגיטלית של מיקרוסופט מציב את ישראל במקום השני בעולם בנתח פעילות תקיפות הסייבר. מה הנתונים באמת אומרים, אילו שכבות הגנה ארגון חייב לחזק, ואיזה ידע מעשי נדרש מאנשי הסייבר של 2026?
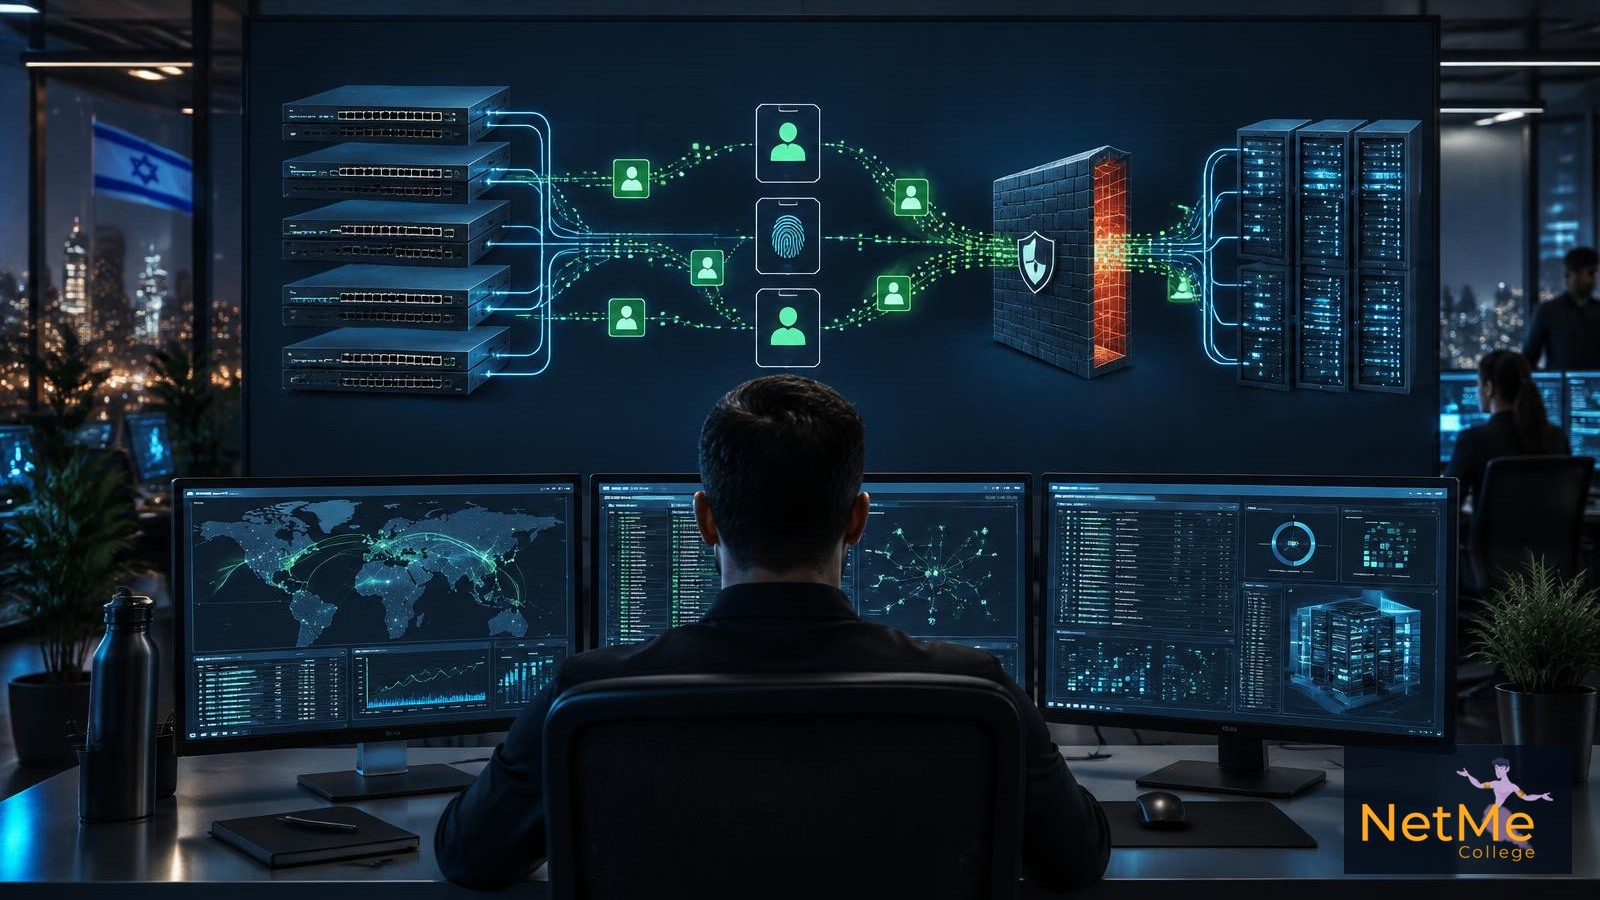
Check Point R82.20 עם Cisco SGT: מדריך TrustSec ו-IDA
Check Point R82.20 קוראת Cisco SGT ישירות מהתעבורה ואוכפת Access Control לפי זהות. מדריך מעשי בעברית: Trusted Interfaces, Identity Tags, Access Roles, מגבלות ותרחיש Cisco ISE מלא.
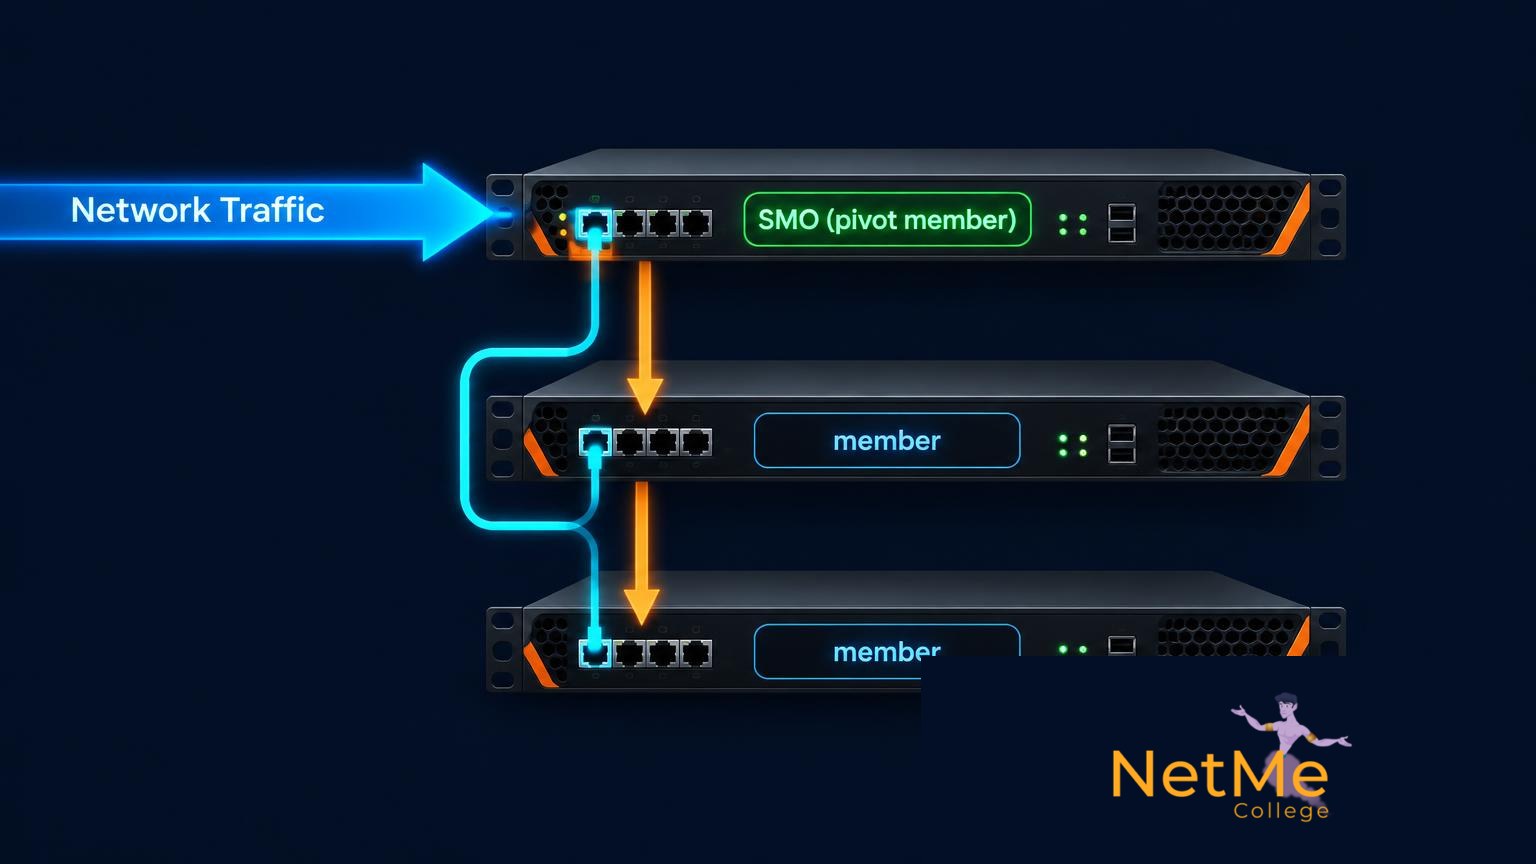
ElasticXL ב-R82: טכנולוגיית הקלאסטר החדשה של Check Point שמחליפה את ClusterXL — כל מה שצריך לדעת בעברית
ElasticXL היא טכנולוגיית הקלאסטר החדשה של Check Point בגרסת R82: אובייקט ניהול אחד (SMO), סנכרון אוטומטי בין חברי הקלאסטר, וסקיילביליות כמעט ליניארית בלי MHOs של Maestro. איך זה עובד מתחת למכסה המנוע, מי ה-Pivot Member, איך מתקינים צעד-צעד — ולמה זה נושא שכבר נשאל בראיונות עבודה. מדריך מלא בעברית עם איורים מהמעבדה של מכללת נטמי ומבחנון בסיום.
Check Point Identity Awareness: להפסיק לכתוב חוקים לפי IP ולהתחיל לכתוב אותם לפי אנשים — מדריך מלא בעברית
כתובת IP לא מספרת מי יושב מול המחשב. Identity Awareness של Check Point הופכת את הפיירוול למודע לזהות: Captive Portal, Identity Agent ו-Identity Collector, Access Roles במקום Subnets, ולוגים שמציגים שם משתמש במקום מספר. מדריך מעשי מהמעבדה של מכללת נטמי — צילומי מסך מלאים מ-SmartConsole, מה-Portal ומה-Collector, אימות בשורת פקודה ומבחנון בסיום עם כניסה להגרלה על קורס Check Point.
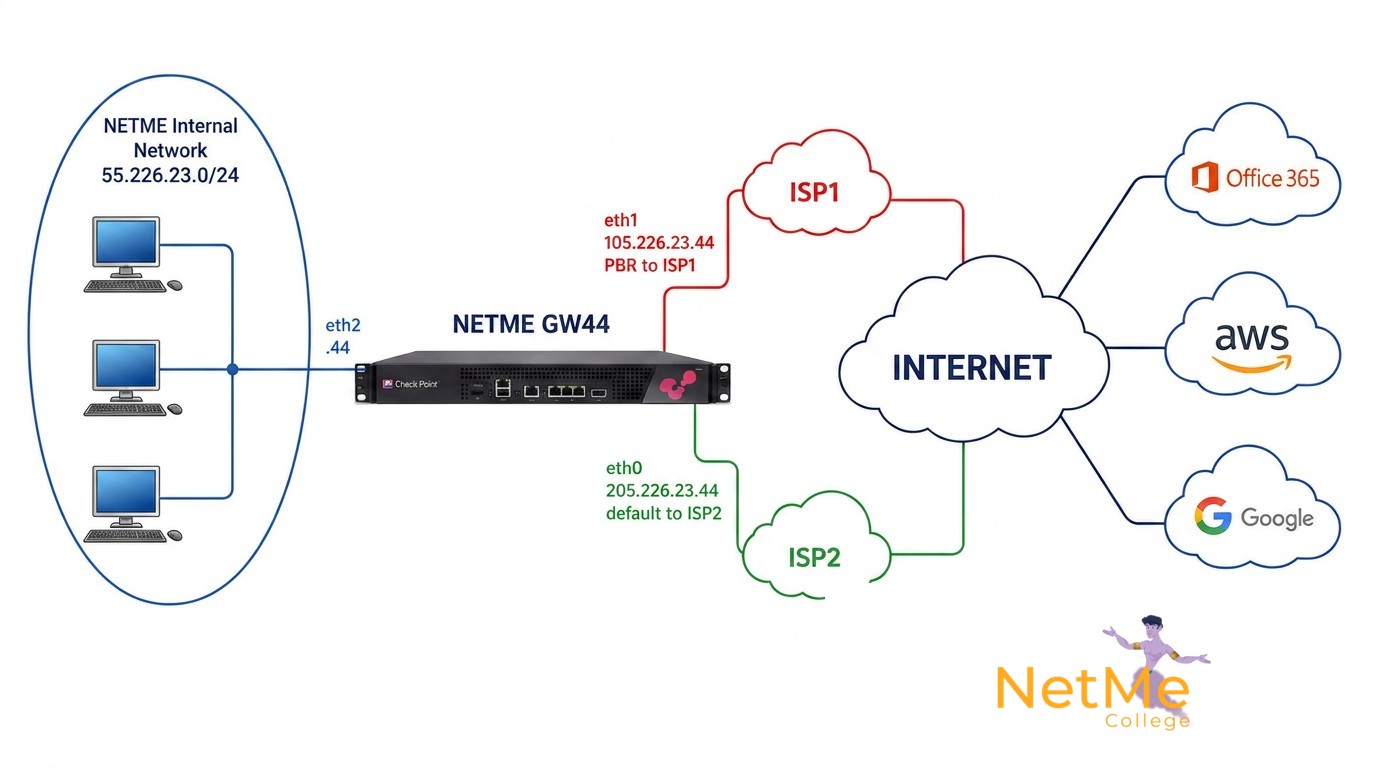
PBR ב-Check Point Gaia: איך שולחים תעבורה ספציפית ל-ISP אחר — מדריך מלא בעברית (כולל Application-Based Routing ל-Office365)
Policy-Based Routing הוא הרגע שבו טבלת הניתוב מפסיקה להיות חוק בלתי משתנה. מדריך מעשי ב-Gaia (R81.20 / R82): Action Tables, Policy Rules, Clish, אימות באמצעות ip rule ו-fw monitor, והסבר מדוע החל מ-R80.40 אפשר לנתב לפי חוק Firewall (Application-Based Routing) ולשלוח את תעבורת Office365 לקו נפרד — כולל צילומי מסך מהמעבדה של מכללת נטמי ומבחנון בסיום.
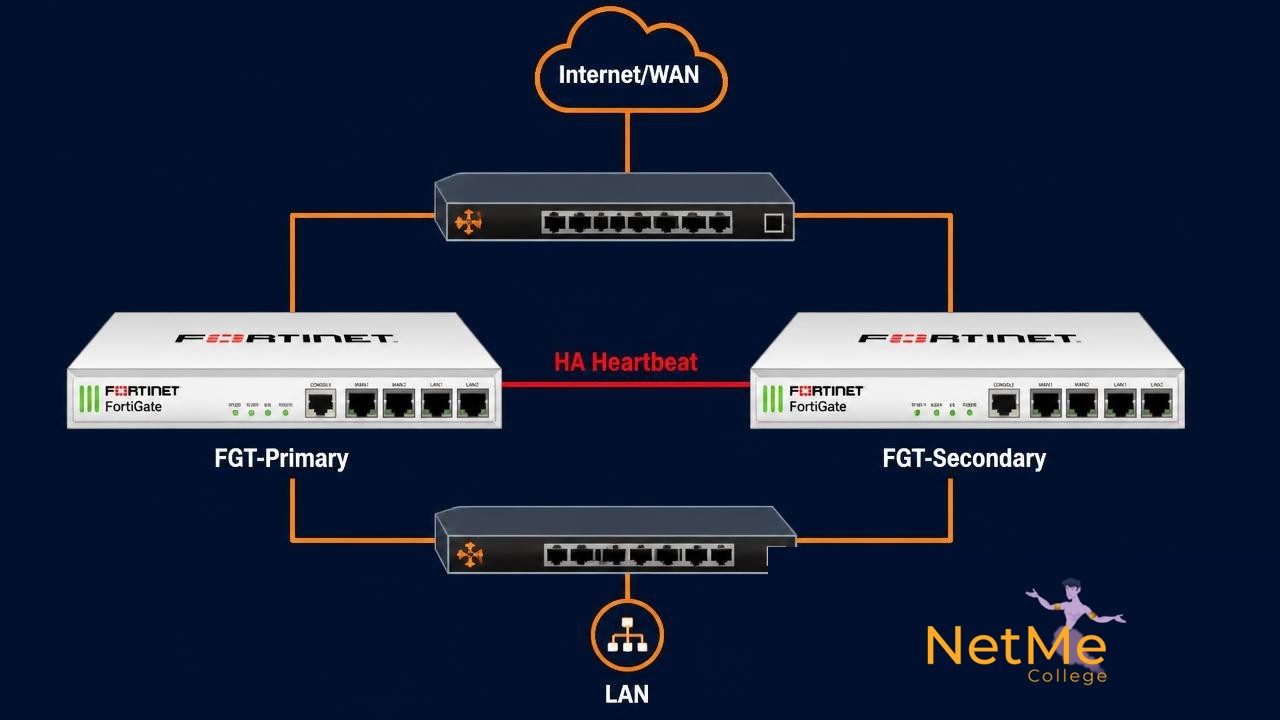
HA ב-FortiGate: המדריך המלא בעברית להקמת אשכול Active-Passive — מהיסודות ועד Failover אמיתי
מה זה בכלל High Availability, למה פיירוול בודד הוא נקודת כשל שאסור לחיות איתה, ואיך בונים צעד-אחר-צעד אשכול FortiGate Active-Passive על FortiOS 8: Heartbeat, Priority ו-Override, Session Pickup, Monitor Interfaces, סנכרון קונפיגורציה, בדיקות Failover ופקודות diagnose לאבחון — עם צילומי מסך מהמעבדה של מכללת נטמי ומבחנון בסוף.
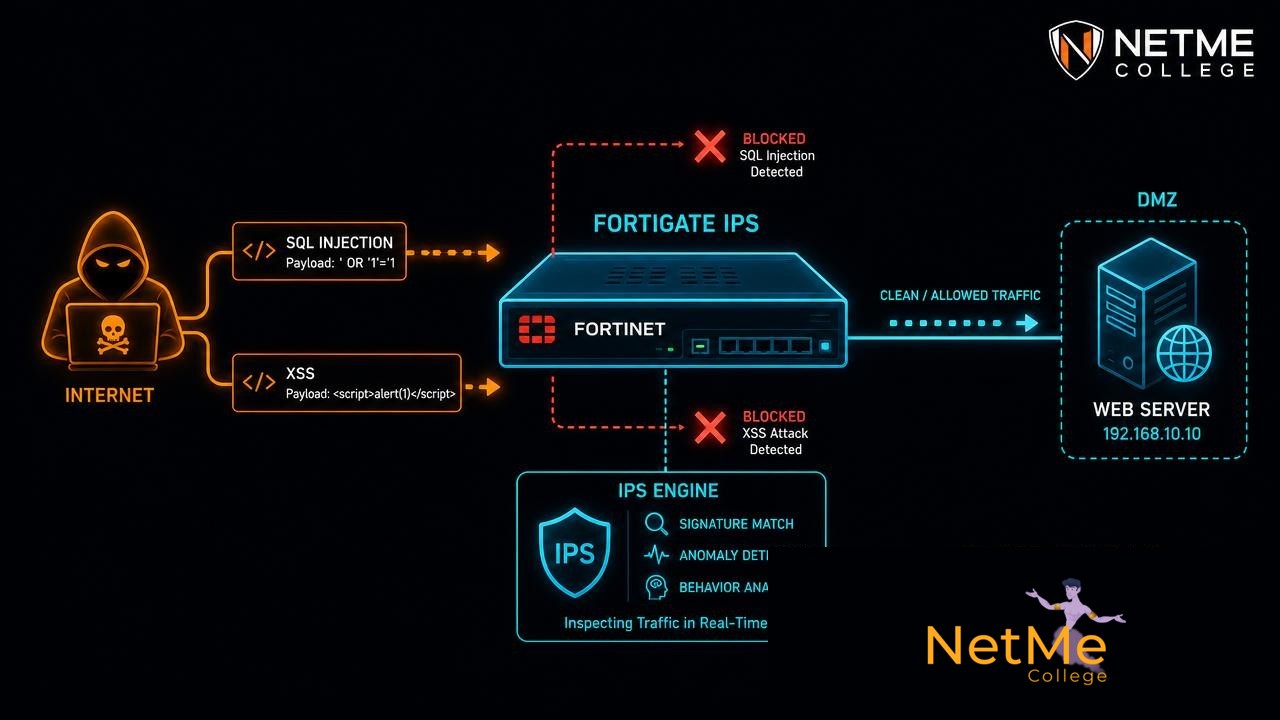
IPS ב-FortiGate: איך בונים פרופיל שחוסם SQL Injection, XSS ו-Directory Traversal — מדריך מעשי בעברית
מדריך מעשי בעברית להקמת פרופיל IPS ב-FortiGate שמזהה וחוסם תקיפות ווב: איך עובד מנוע ה-IPS, מה ההבדל בין Target Server ל-Client, אילו Severity ו-Action לבחור, איך משייכים את הפרופיל ל-Firewall Policy, איך קוראים את לוגי ה-Intrusion Prevention ואיך מטפלים ב-False Positives — עם צילומי מסך מהמעבדה של מכללת נטמי ומבחנון קצר בסוף.
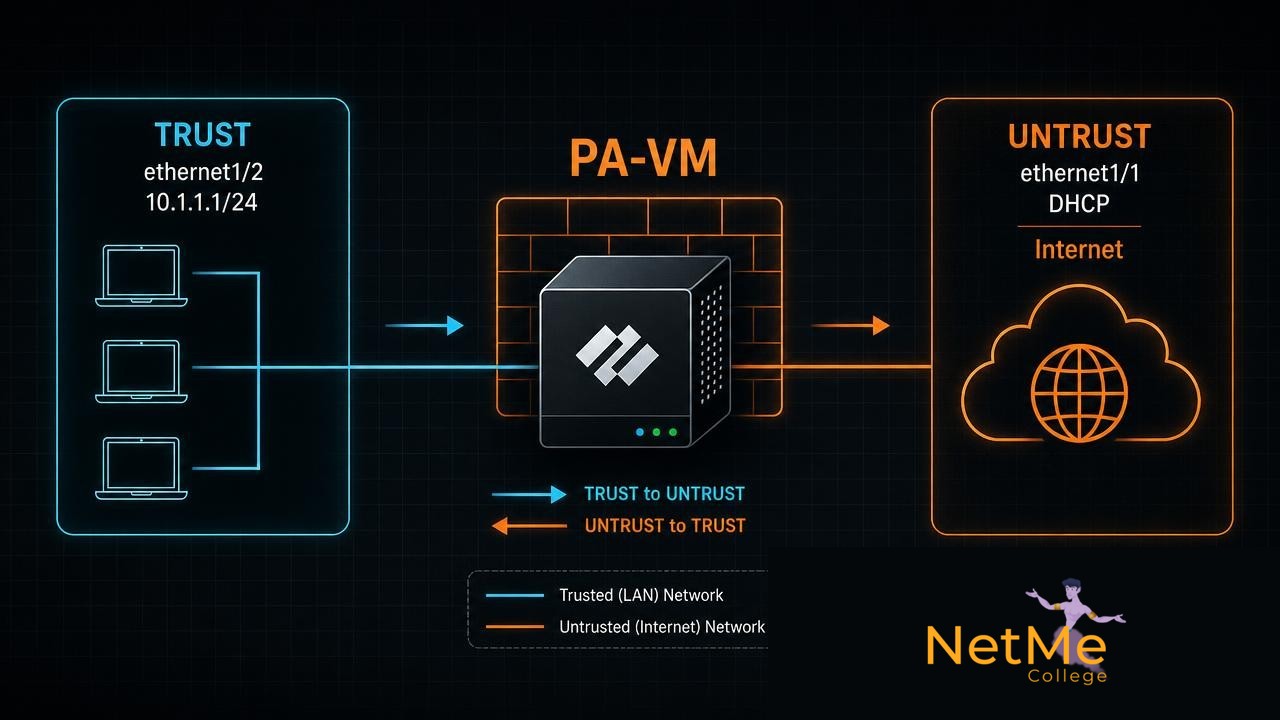
פיירוול Palo Alto למתחילים: מדריך מלא בעברית — Interfaces, Zones, NAT, Security Policy, App-ID ו-Commit
מדריך פרקטי בעברית למי שעולה לראשונה על פיירוול Palo Alto: איך בנוי ה-GUI, מה זה Security Zone ולמה זה שונה מ-ASA ומ-FortiGate, הגדרת ממשקים ו-Virtual Router, NAT מסוג Source ו-Destination, כתיבת Security Policy עם App-ID במקום פורטים, ההבדל בין candidate-config ל-running-config, קריאת Traffic Logs והקמת מעבדה ביתית — עם דוגמאות אמיתיות, טעויות נפוצות ומבחנון בסוף.

ניהול חוקה ב-Check Point: 5 עקרונות ברזל שהופכים Rule Base ל-"מפלצת" למכונה משומנת 🛡️
Stateful vs Stateless, Whitelist vs Blacklist, Shadowed Rules, Rule Lifecycle ו-SmartConsole Extensions — המדריך המקצועי לניהול חוקת Firewall נקייה, מאובטחת ומהירה ב-Check Point.

Check Point Skyline: ניטור Firewall ברמת אנטרפרייז — בחינם, מהיר וב-Grafana 📊
SIEM עולה הון, ולדחוף את כל ה-Performance Metrics של ה-Gateway פנימה זה גם יקר וגם כבד. Skyline של Check Point נותן Visibility מלא ב-Prometheus + Grafana — בחינם, מהיר ומדויק.