Check Point R82.20 עם Cisco SGT: מדריך TrustSec ו-IDA
דמיינו את הרגע הבא: קבלן חיצוני מתחבר לשקע פנוי בקומה השלישית. הוא מקבל כתובת IP חוקית, עובר אימות מול Cisco ISE ומסווג מיד כ-Contractors עם תגית SGT. שניות אחר כך הוא מנסה להגיע לשרת הכספים. פעם, הפיירוול היה רואה רק כתובת. ב-R82.20, Check Point יכולה לקרוא את תגית הזהות שנוסעת עם התעבורה — ולחסום את החיבור עוד לפני שמישהו הספיק לפתוח קריאה ל-SOC.
זה החידוש האמיתי בתמיכה של Check Point ב-Cisco Security Group Tags: לא עוד תרגום ידני של קבוצות ISE לסאבנטים, ולא עוד מדיניות שמתפרקת ברגע שעובד עובר קומה או מחליף רשת. ה-Security Gateway מבין את הקונטקסט של TrustSec מתוך התעבורה עצמה, ממפה אותו ל-Identity Tag ול-Access Role, ומכניס אותו ישר לתוך חוק ה-Access Control.
IP מספר מאיפה התעבורה הגיעה. SGT מספר מי עומד מאחוריה. ב-Zero Trust, ההבדל הזה הוא כל הסיפור.
מה באמת חדש ב-R82.20?
בגרסאות קודמות כבר היה אפשר לחבר Cisco ISE ל-Check Point באמצעות Identity Collector ולקבל מיפויי זהות דרך pxGrid או ERS API. זו אינטגרציה שימושית, אבל היא נשענת על ערוץ ניהולי שמספר לפיירוול איזה IP שייך לאיזו זהות. R82.20 מוסיפה מסלול אחר: ה-Gateway קורא את ה-SGT מתוך Cisco Metadata Header שמגיע בתוך תעבורת Layer 2 עצמה.
- ▸Pass-through — קבלת תעבורה מתויגת ושימור ה-SGT גם ביציאה מממשק Trusted.
- ▸Strip — קבלת התעבורה בממשק Untrusted, הסרת התגית והמשך העברת החבילה ללא SGT.
- ▸Enforcement — התאמת ה-SGT ל-Access Role ואכיפת חוק לפי התגית בעמודת Source.
- ▸ללא Agent נוסף בתחנה וללא Identity Lookup נוסף על הפיירוול — הקונטקסט כבר נמצא בחבילה.
לפי המדריך הרשמי, כותרת ה-SGT היא באורך שמונה בתים ומוכנסת בין כותרת ה-MAC לכותרת ה-IP. מאחר שערך ה-SGT אינו עובר אימות קריפטוגרפי בפני עצמו, Check Point מדגישה עיקרון אבטחה קריטי: מקבלים תעבורה מתויגת רק מממשקים שהוגדרו במפורש כ-Trusted.
תרחיש מהשטח: עובדים, קבלנים ושרת כספים
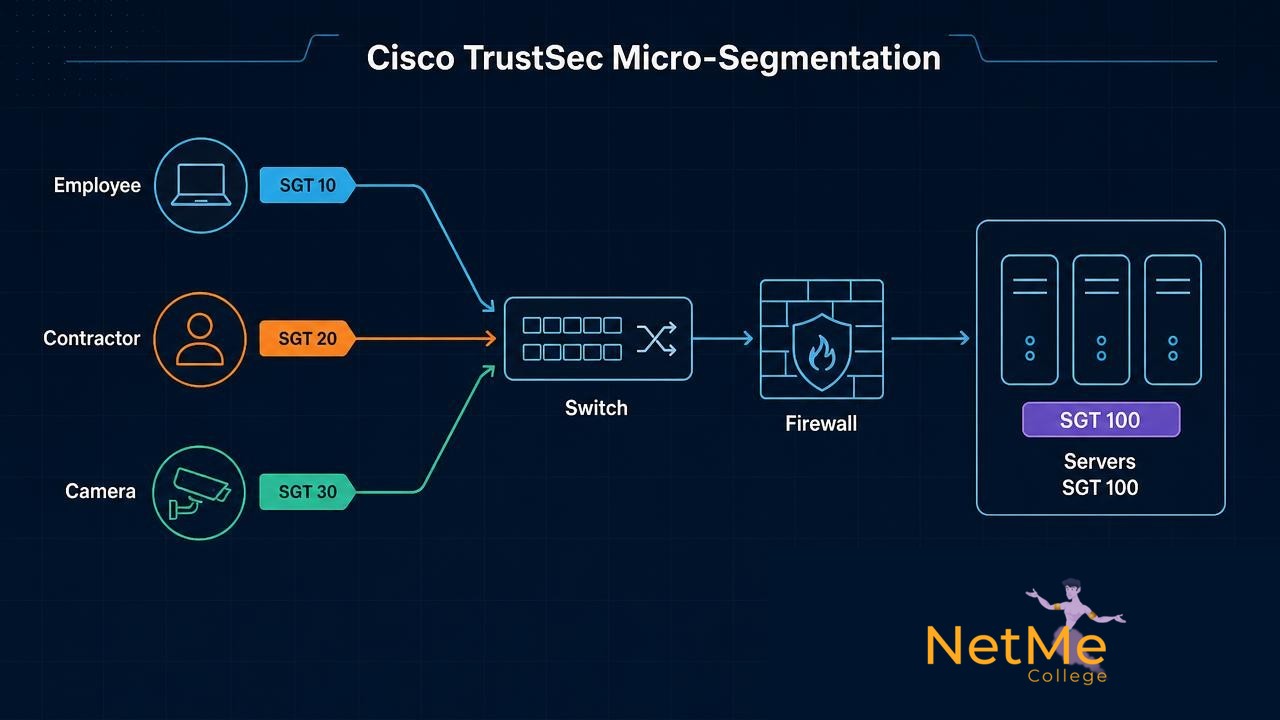
ניקח ארגון עם שלוש קבוצות ב-Cisco ISE: Employees עם SGT 10, Contractors עם SGT 20 ו-Finance-Servers עם SGT 30. אימות 802.1X או MAB מתבצע בקצה, ISE מחזירה את ההרשאה ואת ה-SGT, וה-Catalyst מסמן את התעבורה. החיבור מה-Core אל Check Point מוגדר Trusted, ולכן הגייטוויי קורא את התגית ולא זורק אותה.
ב-SmartConsole יוצרים Identity Tag עבור Contractors, מכניסים אותו ל-Access Role ומשתמשים בתפקיד כמקור בחוק. התוצאה: גם אם הקבלן עבר מ-Wi-Fi לחיבור קווי וקיבל כתובת חדשה, ההרשאה לא משתנה. ה-SGT שלו נשאר Contractors, והחוק ממשיך לחסום גישה לשרתי הכספים בלי לרדוף אחרי DHCP ובלי לכתוב ACL חדש.
לפני שמתחילים: ארבעה תנאי סף
- ▸Check Point Security Gateway בגרסת R82.20 ומעלה, עם Identity Awareness פעיל.
- ▸Security Management Server או Multi-Domain Management בגרסת R82.20 ומעלה.
- ▸Cisco TrustSec כבר פרוס ברשת, כולל סיווג והפצת SGT.
- ▸התעבורה שמגיעה ל-Gateway כבר מכילה SGT — לדוגמה, תגית שהוקצתה על ידי Cisco ISE ונישאת ב-Inline Tagging.
שלב 1: הופכים רק את הממשק הנכון ל-Trusted
ברירת המחדל בטוחה בכוונה: כל ממשקי ה-Check Point הם Untrusted ל-SGT, וה-Gateway דוחה תעבורה שמכילה תגית. לכן לא מסמנים כל ממשק אוטומטית. מגדירים Trusted רק את החיבור שמגיע מדומיין TrustSec אמין — למשל ה-Uplink המאובטח מה-Core — וב-Cluster מבצעים את ההגדרה על כל Member.
set interface eth1 enable-sgt on
save config
show interface eth1 enable-sgtממשק Trusted מקבל תעבורה עם SGT, קורא את התגית, יכול להשתמש בה לאכיפה ומשמר אותה בתעבורה היוצאת. בממשק Untrusted ההתנהגות תלויה בפרמטר Strip Untrusted Sgt: ערך 0 דוחה את התעבורה; ערך 1 מקבל אותה, מסיר את התגית ומעביר אותה הלאה ללא SGT. הפרמטר משפיע על כל ממשקי ה-Untrusted ואינו משנה התנהגות של Trusted Interfaces.
שלב 2: מפעילים תמיכת SGT על אובייקט ה-Gateway
כאן נמצאת מלכודת שמנהלים מנוסים עלולים לפספס: ההפעלה אינה נעשית בחלון הרגיל של אובייקט ה-Gateway. לפי התהליך הרשמי, מגבים את שרת הניהול, סוגרים את כל חלונות SmartConsole, מתחברים ל-Database Tool — GuiDBEdit — ובטבלת network_objects משנים את enable_cisco_sgt_support ל-true על אובייקט ה-Gateway או ה-Cluster. אחר כך שומרים, חוזרים ל-SmartConsole ומתקינים Policy.
אל תדלגו על הגיבוי ואל תשאירו סשנים פתוחים ב-SmartConsole. GuiDBEdit הוא כלי חזק, והוא לא המקום לעבוד בו על אוטומט.
שלב 3: מתרגמים SGT ל-Identity Tag
לכל SGT שרוצים לאכוף יוצרים Identity Tag נפרד ב-SmartConsole. צריך לקחת מ-Cisco ISE שני נתונים: השם המדויק של ה-SGT וה-ID המספרי שלו. בשדה External Identifier מכניסים את הערך בפורמט מחייב, עם שני קווים תחתונים בכל הפרדה.
SGT__<SGT_NAME>__<SGT_ID>

SGT__EMPLOYEES__10
SGT__CONTRACTORS__20
SGT__FINANCE_SERVERS__30אחרי יצירת התגית פותחים Access Role, נכנסים דווקא ללשונית Machines, בוחרים מכונה או קבוצה ומוסיפים את ה-Identity Tag. זה נשמע מעט לא אינטואיטיבי, אבל זה התהליך הרשמי. את ה-Access Role מכניסים לעמודת Source בחוק, משלימים Destination, Services ו-Action, ומתקינים מדיניות.
חמש מגבלות שחייבים להכיר לפני Production
- ▸האכיפה המבוססת SGT חלה על החבילה הראשונה מכיוון הלקוח לשרת בכל Session.
- ▸Access Role מבוסס SGT נתמך רק בעמודת Source של Access Control Policy — לא ב-Destination.
- ▸כאשר Role מותאם לפי SGT, רק ערך ה-SGT נבדק; פרמטרים אחרים ב-Role, כמו Users, Machines ו-Networks, נזנחים.
- ▸SmartConsole אינה מאמתת שם SGT חסר או שגוי, SGT ID לא תקין או שימוש ב-Role בעמודה הלא נכונה.
- ▸הגדרה שגויה אינה בהכרח עוצרת את התקנת ה-Policy; היא עלולה להישמר ולהיות ignored בשקט. לכן חייבים לבדוק לוגים והתנהגות בפועל.
וזה גם המקום לדייק טענה שיווקית נפוצה: השילוב אינו מבטיח ביצועים ללא כל השפעה בכל תרחיש. התיעוד הרשמי מתאר את היכולת והזרימה, אבל תכנון קיבולת, SecureXL, מבנה Cluster ועומס התעבורה עדיין דורשים בדיקה בסביבה שלכם. מקצועיות היא לדעת לא רק להפעיל פיצ׳ר — אלא גם למדוד אותו.
איך בודקים שהכל באמת עובד
- ▸מוודאים ב-Cisco ISE שה-Endpoint קיבל את ה-SGT הצפוי ולא Unknown או Default.
- ▸בודקים לאורך נתיב ה-TrustSec שהתגית נשמרת ושכל קישור רלוונטי מסומן Trusted בצד Cisco.
- ▸ב-Gaia מאמתים שהממשק שמקבל את התעבורה מחזיר enable-sgt on.
- ▸ב-SmartConsole בודקים את External Identifier תו-תו מול שם ה-SGT ב-ISE.
- ▸מריצים חיבור חדש לחלוטין כדי שהחבילה הראשונה בסשן תיבדק, ואז בוחנים Logs & Monitor ומונים בחוק.
רוצים לשלוט בשני הצדדים של החיבור — ולא רק לצייר אותו על הלוח?
בקורס Check Point Firewall של מכללת נטמי לומדים Gaia, SmartConsole, Identity Awareness ומדיניות Access Control במעבדה. בקורס Cisco ISE — NAC בונים את הצד שמזהה, מסווג ומקצה SGT עם 802.1X, MAB ו-TrustSec. החיבור בין שני הקורסים הוא בדיוק הידע שמחפשים בפרויקטי Zero Trust אמיתיים.
מבחנון R82.20 ו-Cisco SGT: האם הייתם מעלים את זה ל-Production?
כל מי שמקבל 80 ומעלה נכנס אוטומטית להגרלה על קורס Check Point Firewall במתנה. משאירים פרטים, עונים על השאלות — ואם עברתם, אתם בהגרלה.
השורה התחתונה
R82.20 לא מבטלת את הצורך להבין Cisco ISE, TrustSec או Check Point — היא דווקא מחברת ביניהם. מי שמכיר רק את צד ה-Firewall יראה מספר תגית בלי לדעת איך נולד. מי שמכיר רק ISE יידע לסווג משתמש, אבל לא בהכרח יבין מה קורה כשהתעבורה חוצה גבול אבטחה. הערך המקצועי נמצא בחיבור: זהות שנקבעת בקצה, נוסעת ברשת ונאכפת במקום שבו הסיכון באמת מתחיל.
- #Check_Point_R82.20
- #Check_Point_Firewall
- #קורס_Check_Point
- #קורס_צ׳ק_פוינט
- #Cisco_ISE
- #קורס_Cisco_ISE
- #Cisco_ISE_NAC
- #NAC
- #Cisco_TrustSec
- #Security_Group_Tag
- #SGT
- #Identity_Awareness
- #Identity_Tag
- #Access_Role
- #SmartConsole
- #Gaia_Portal
- #GuiDBEdit
- #Zero_Trust
- #Micro_Segmentation
- #מיקרו_סגמנטציה
- #Network_Security
- #אבטחת_רשתות
- #Firewall
- #802.1X
- #MAB
- #RADIUS
- #Cisco_Catalyst
- #ניהול_רשתות_תקשורת
- #אבטחת_מידע
- #קורס_פיירוול
- #מכללת_נטמי
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של Check Point Firewall ילמד אתכם הכל מא׳ עד ת׳.