Cisco TrustSec: מיקרו-סגמנטציה עם SGT ו-SGACL — מדריך מלא בעברית
כל מי שתחזק רשת ארגונית מכיר את הרגע הזה: פותחים ACL על ה-Core, מגלים 400 שורות שנכתבו על ידי חמישה אנשים שונים בעשר השנים האחרונות, ואף אחד לא מעז למחוק שורה אחת כי מי יודע מה ייפול. ואז מגיעה בקשה תמימה — "תחסום לקבלנים גישה לשרתי הכספים" — ומתחיל מסע ארכיאולוגי בין סאבנטים.
הבעיה היא לא שאתם לא יודעים לכתוב ACL. הבעיה היא שהמדיניות נכתבת בשפה הלא נכונה: כתובות IP. כתובת IP היא נתון זמני — היא מתחלפת ב-DHCP, זזה בין אתרים, עוברת ל-VPN, ומשתנה כשמישהו מרים VLAN חדש. הזהות של המשתמש והמכשיר, לעומת זאת, נשארת אותה זהות. Cisco TrustSec הוא בדיוק הרעיון הזה: לכתוב מדיניות אבטחה בשפה של קבוצות זהות, לא של כתובות.
מה זה SGT בשפה של בני אדם
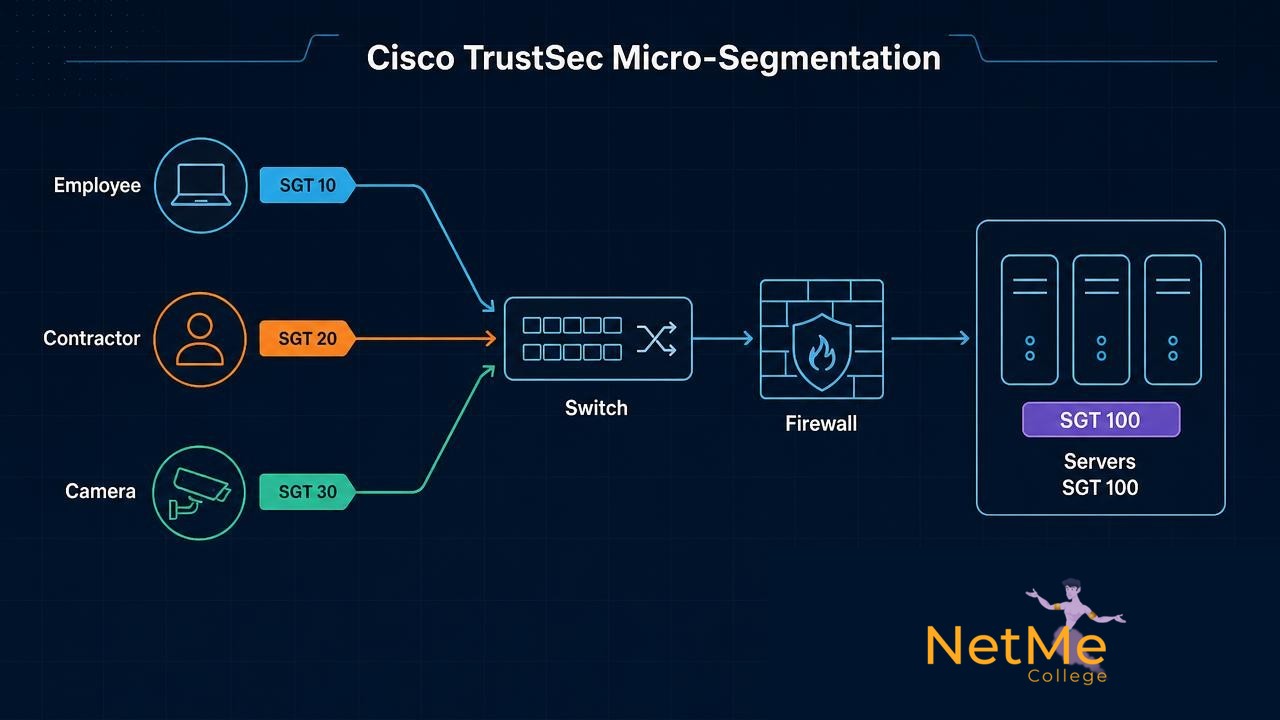
SGT — Security Group Tag — היא תגית מספרית (16 ביט) שמייצגת קבוצת זהות ברשת: Employees, Contractors, IoT, Servers, Guests. ברגע שמשתמש או מכשיר עובר אימות מול Cisco ISE, ISE מחזיר לסוויץ׳, מעבר ל-Access-Accept הרגיל, גם את התגית שמתאימה לו. מכאן והלאה הסשן הזה נושא איתו את הזהות שלו לאורך כל הרשת.
היתרון הגדול: התגית לא מתעניינת בכתובת. אותו עובד יכול לשבת בתל אביב, להתחבר מהבית ב-VPN או להיכנס דרך Wi-Fi בחיפה — הוא תמיד Employees. ברגע שהמדיניות נכתבת מול הקבוצה, אין יותר "מי הזיז את הסאבנט הזה".
שלושת השלבים של TrustSec
כדי לא להתבלבל, שווה לזכור ש-TrustSec הוא לא פיצ׳ר בודד אלא שרשרת של שלושה שלבים. כל תקלה בהטמעה תמיד נופלת על אחד מהם:
- ▸Classification (סיווג) — מי מקבל איזו תגית. דינמית דרך ISE אחרי 802.1X/MAB, או סטטית: מיפוי של סאבנט, VLAN, פורט או כתובת IP לתגית קבועה (למשל שרתים ומדפסות שלא עושים אימות).
- ▸Propagation (הפצה) — איך התגית מגיעה מהנקודה שבה סווגה לנקודה שבה אוכפים. שתי דרכים: Inline Tagging בתוך הפריים עצמו, או SXP שמעביר את המיפוי IP-to-SGT בערוץ ניהולי נפרד.
- ▸Enforcement (אכיפה) — היכן מפעילים את ההחלטה. SGACL על סוויצ׳ים ונתבים, או מדיניות מבוססת SGT על פיירוול (ASA / FTD / Secure Firewall) ועל Nexus בדאטה סנטר.
SGACL — הסוף לעדכון ACL בכל שינוי
SGACL היא רשימת הרשאות שנכתבת בין תגית מקור לתגית יעד, ולא בין כתובת לכתובת. הביטוי המעשי שלה הוא המטריצה: בציר אחד קבוצות המקור, בציר השני קבוצות היעד, ובכל תא ההחלטה — Permit, Deny או SGACL מפורטת שמתירה רק פורטים מסוימים.
השורה התחתונה מבחינת תחזוקה: כשמצטרף שרת חדש לחוות השרתים, אתם לא נוגעים במדיניות. השרת מקבל את התגית Servers, וכל הכללים הקיימים חלים עליו מהרגע הראשון. זה ההבדל בין רשת שמתחזקים לרשת שמכבים בה שריפות.
Inline Tagging מול SXP — למה זה תמיד עולה בראיונות
Inline Tagging מעביר את התגית בתוך הפריים עצמו, בשדה CMD (Cisco Meta Data) שנוסף לכותרת Ethernet. זו הדרך הנקייה והמדויקת — התגית נוסעת יחד עם התעבורה. החיסרון: כל רכיב בדרך חייב לתמוך בזה, וגם ה-MTU צריך מרווח לשדה הנוסף.
SXP (SGT Exchange Protocol) הוא הפתרון לעולם האמיתי, שבו יש בשטח גם ציוד ותיק שלא מכיר CMD. במקום להעביר את התגית בדאטה, פותחים סשן SXP מעל TCP 64999 ומעבירים בו את המיפוי בין כתובות IP לתגיות. הרכיב האוכף מקבל את הטבלה, ומכאן הוא כבר יודע איזו תגית שייכת לאיזו כתובת.
איך זה נראה בקונפיגורציה
אחרי שמגדירים ב-ISE את קבוצות האבטחה ואת המטריצה, בצד הרשת העבודה מפתיעה בפשטות שלה. כך נראה סוויץ׳ Catalyst טיפוסי בסביבת TrustSec:
! הפעלת CTS ואימות מול ISE
cts authorization list ISE-LIST
aaa authorization network ISE-LIST group radius

! מיפוי סטטי של שרתים לתגית
cts role-based sgt-map 10.20.30.0/24 sgt 100

! הפעלת אכיפה על בסיס תגיות
cts role-based enforcement
cts role-based enforcement vlan-list 20,30

! Inline Tagging על קישור בין סוויצ׳ים
interface TenGigabitEthernet1/0/1
 cts manual
  policy static sgt 2 trusted

! סשן SXP מול ISE / Peer שלא תומך Inline
cts sxp enable
cts sxp default password 7 <hidden>
cts sxp connection peer 10.10.10.5 password default mode local listenerואימות? שלוש פקודות שמצילות שעות דיבוג:
show cts role-based sgt-map all
show cts role-based permissions
show cts role-based counters
show cts sxp connections briefחמש טעויות שראינו בהטמעות אמיתיות
- ▸אכיפה לפני הבנה — מפעילים enforcement בכל האתר ביום הראשון. הדרך הנכונה: מסמנים תגיות, מנטרים בלוגים מי מדבר עם מי, ורק אז סוגרים תאים במטריצה.
- ▸שוכחים את מה שלא עושה אימות — מדפסות, מצלמות, UPS ובקרי מזגנים. בלי מיפוי סטטי או Profiling הם נופלים ל-Unknown, ואז המטריצה חוסמת אותם בדיוק בשעה הלא נוחה.
- ▸מטריצה עם יותר מדי קבוצות — 25 SGT בארגון בינוני זו הזמנה לבלבול. מתחילים בחמש-שש קבוצות שמייצגות עולמות עסקיים אמיתיים.
- ▸Inline Tagging על קישור שאינו trusted — התגית נמחקת בדרך, האכיפה בצד השני מקבלת Unknown, וכולם מאשימים את ISE.
- ▸אין תוכנית ל-Default Policy — התא שאין לו כלל ספציפי נופל ל-Default. אם השארתם אותו Permit Any, יש לכם מטריצה מרשימה בלי אבטחה.
למה זה שווה כל כך הרבה בשוק העבודה
TrustSec הוא בדיוק המקום שבו נגמר עולם ה-Network Engineer הקלאסי ומתחיל עולם ה-Network Security. הוא דורש שני דברים במקביל: הבנה עמוקה של רשתות תקשורת — VLAN, Trunk, ניתוב, ACL, MTU, AAA — ושליטה בעולם ה-NAC וההזדהות. מי שמחזיק בשתי הרגליים האלה הוא בדיוק המהנדס שחברות מחפשות לפרויקטי Zero Trust ומיקרו-סגמנטציה, וזו גם אחת המשרות שמתוגמלות היטב בשוק הישראלי.
רוצים לשלוט ב-TrustSec ובעולם ה-NAC בפועל?
בקורס Cisco ISE — NAC של מכללת נטמי לומדים את כל השרשרת: 802.1X, MAB, Profiling, Guest, Posture ו-TrustSec עם SGT ו-SGACL — במעבדות אמיתיות, בעברית, עם מרצים מהשטח. אין סליידים בלבד, יש קונפיגורציה ואימות עד שזה עובד.
מהנדס טוב מגדיר ACL. מהנדס מעולה מגדיר זהות — ונותן לרשת לאכוף אותה בכל נקודה.
מבחנון Cisco TrustSec: 10 שאלות ברמת ראיון עבודה
כל מי שמקבל 80 ומעלה נכנס אוטומטית להגרלה על קורס Cisco ISE — NAC ובקרת גישה לרשת במתנה. משאירים פרטים, עונים על השאלות — ואם עברתם, אתם בהגרלה.
שורה תחתונה
TrustSec לא מוסיף עוד שכבת מורכבות לרשת — הוא מוריד ממנה שכבה. במקום מאות שורות ACL שמנסות לתאר את הארגון בשפה של כתובות, נשארת מטריצה אחת שמדברת בשפה של אנשים ומכשירים. וזו בדיוק הסיבה שבכל פרויקט Zero Trust שמתחיל בישראל, מישהו בחדר שואל: "מי פה יודע SGT?"
אם אתם רוצים להיות האדם הזה בחדר — קורס Cisco ISE — NAC של מכללת נטמי הוא המסלול הישיר לשם, ואם היסודות של רשתות תקשורת עוד לא לגמרי יושבים, מתחילים בקורס CCNA ומשם ממשיכים. בעברית, על ציוד אמיתי, עם ליווי עד שזה עובד.
- #Cisco_TrustSec
- #TrustSec
- #SGT
- #Security_Group_Tag
- #SGACL
- #מיקרו_סגמנטציה
- #Micro_Segmentation
- #Cisco_ISE
- #קורס_Cisco_ISE
- #NAC
- #802.1X
- #RADIUS
- #SXP
- #Inline_Tagging
- #CTS
- #Zero_Trust
- #בקרת_גישה_לרשת
- #אבטחת_רשתות_תקשורת
- #אבטחת_מידע
- #קורס_CCNA
- #CCNA_200-301
- #קורס_ניהול_רשתות_תקשורת
- #מכללת_נטמי
רוצים להתמקצע?
הפוסט הזה הוא רק טעימה. הקורס המלא של Cisco ISE — NAC ובקרת גישה לרשת ילמד אתכם הכל מא׳ עד ת׳.