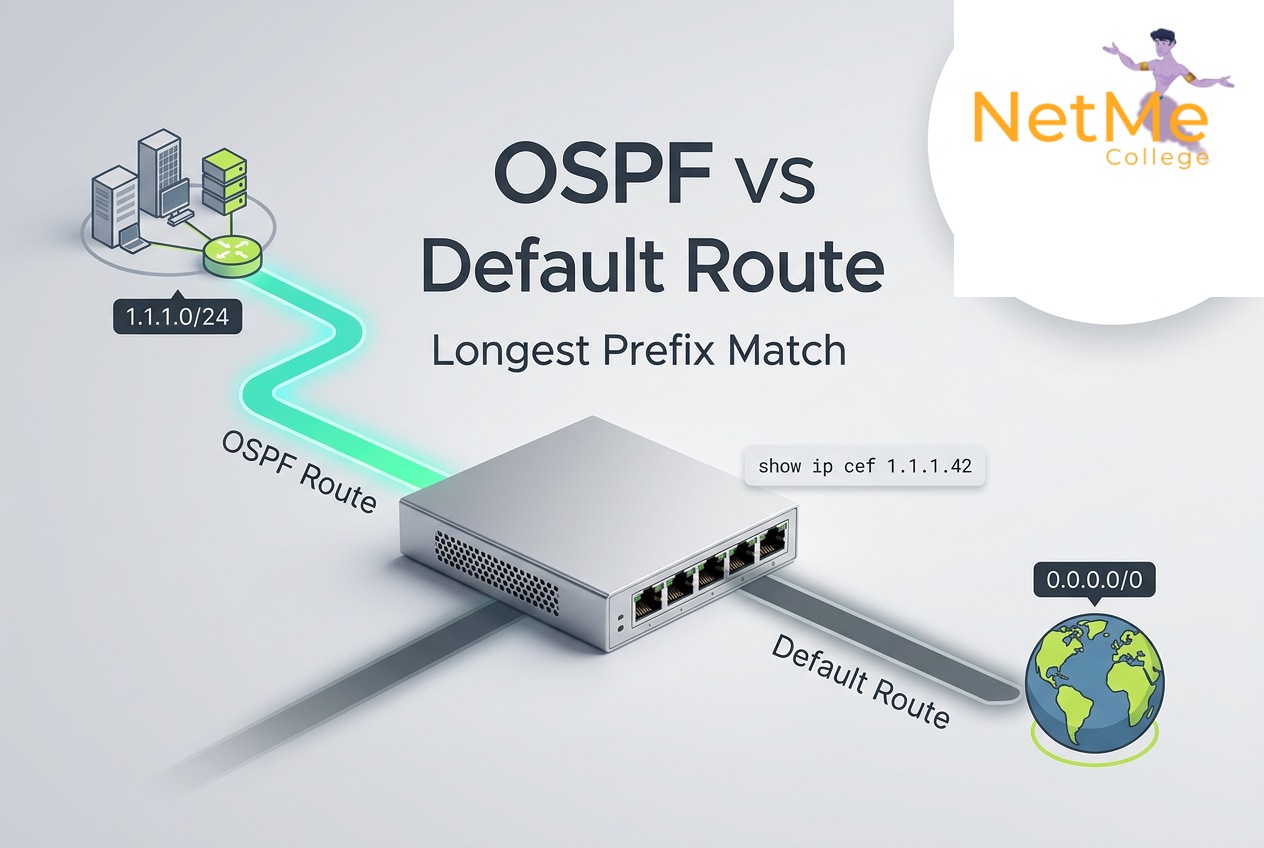
אתם בראיון לתפקיד איש רשתות תקשורת. המראיין מציג נתב עם שני נתיבים בטבלת הניתוב: נתיב שנלמד ב־OSPF לרשת 1.1.1.0/24 ונתיב ברירת מחדל שיוצא לספק. הוא שואל: ״אני שולח חבילה לכתובת 1.1.1.42. דרך איזה נתיב היא תצא, ואיך תוכיח לי את זה בנתב?״
למה זו שאלה טובה יותר ממה שהיא נשמעת?
השאלה בודקת אם אתם מפרידים בין שני תהליכים: בחירת מסלולים להתקנה בטבלת הניתוב, והחלטת ההעברה של חבילה ליעד מסוים. מי שקופץ מיד ל־Administrative Distance עלול לענות שגוי. מי שמסביר את הקידומת ואז פותח CEF מראה שהוא יודע לחבר בין תיאוריה לאבחון.
הכלל שמכריע: ההתאמה הארוכה ביותר לכתובת היעד
הנתב מחפש את הקידומת המתאימה ביותר לכתובת היעד. הכתובת 1.1.1.42 נמצאת בתוך 1.1.1.0/24, והיא גם מתאימה ל־0.0.0.0/0. אלא שב־/24 יש 24 ביטים של התאמה לרשת, וב־/0 אין ביטי רשת להשוות. לכן ה־/24 נבחר. ברירת המחדל אינה ״הנתיב לאינטרנט״ מבחינת אלגוריתם החיפוש, אלא ההתאמה הפחות ספציפית לכל יעד IPv4.
R1# show ip route

Gateway of last resort is 198.51.100.1 to network 0.0.0.0

S* 0.0.0.0/0 [1/0] via 198.51.100.1
O 1.1.1.0/24 [110/20] via 192.0.2.2, 00:02:14, GigabitEthernet0/0- ▸היעד 1.1.1.42: הנתיב 1.1.1.0/24 הוא ההתאמה הארוכה יותר ולכן נבחר.
- ▸היעד 203.0.113.42: אם אין לו נתיב ספציפי יותר באותה טבלה, ייבחר 0.0.0.0/0.
- ▸היעד 1.1.1.42 כשקיים גם נתיב 1.1.1.42/32: ה־/32 יגבר על ה־/24, כל עוד הוא מותקן וכשיר להעברה.
- ▸היעד 1.1.1.42 בלי שום קידומת מכסה ובלי ברירת מחדל: אין נתיב להעברה רגילה, והחבילה תושמט.
אבל לנתיב סטטי יש AD נמוך יותר. למה הוא לא מנצח?
ברירת המחדל של Administrative Distance ב־Cisco היא בדרך כלל 1 לנתיב סטטי ו־110 ל־OSPF. זה עדיין לא הופך /0 לעדיף על /24. אלה שתי קידומות שונות, ולכן שתיהן יכולות להופיע בטבלה בו־זמנית. ה־AD מסייע לבחור מקור ניתוב כשיש מסלולים מתחרים לאותה קידומת בדיוק. בעת העברת חבילה, החיפוש בטבלת ההעברה נעשה לפי Longest Prefix Match.
אם יהיו נתיב סטטי ונתיב OSPF לאותה רשת 1.1.1.0/24, עם Next Hops שניתנים לפתרון ובלי שינויי AD, הסטטי בדרך כלל ייבחר להתקנה ב־RIB. אם נשאר נתיב OSPF ל־/24 וסטטי ל־/0, אין תחרות כזו. גם המטריקה של OSPF אינה נמדדת מול מטריקה של פרוטוקול אחר כאילו שתיהן אותו סולם.
איך מוכיחים דרך איזה ממשק החבילה תצא?
קודם בוחרים כתובת יעד של תחנה, למשל 1.1.1.42. הרשת 1.1.1.0/24 היא קידומת, לא כתובת של מחשב שאליו בהכרח אפשר להתחבר. לאחר מכן בודקים את ה־RIB ואת ה־FIB. אל תסתפקו ב־show ip route כללי ובחיפוש בעין בתוך מאות שורות.
show ip route 1.1.1.42
show ip cef 1.1.1.42 detail
show ip cef exact-route 192.0.2.10 1.1.1.42- ▸הבדיקה show ip route 1.1.1.42 מציגה את התאמת הניתוב ליעד ב־RIB: הקידומת שנבחרה, מקור הנתיב ופרטי ה־Next Hop.
- ▸הבדיקה show ip cef 1.1.1.42 detail מציגה את רשומת ההעברה המתאימה ב־CEF, עם מידע על Next Hop וממשק יציאה בהתאם למימוש. זו הבדיקה שמקרבת אתכם להחלטת ההעברה, לא רק למסלול שנלמד בפרוטוקול.
- ▸הבדיקה show ip cef exact-route 192.0.2.10 1.1.1.42 בוחנת את הבחירה עבור זוג מקור ויעד. היא מועילה כשיש כמה Next Hops ב־ECMP, אך אינה תחליף לבדיקת כל שדות ה־Hash או נתיב החומרה בפלטפורמה שלכם.
מה ההבדל בין RIB, FIB ו־Adjacency?
ה־RIB, כלומר Routing Information Base, מרכז את נתיבי הניתוב הנבחרים. ה־FIB, כלומר Forwarding Information Base, מותאם לחיפוש ולהעברה ומבוסס על מידע הניתוב. במנגנון Cisco Express Forwarding, טבלת ה־Adjacency מחזיקה גם מידע הדרוש להעברה בשכבה השנייה, כגון פרטי כתיבה מחדש של הכותרת אל השכן הבא. הפלט המדויק והחלוקה בין תוכנה לחומרה תלויים בציוד.
לפעמים ה־Next Hop נפתר רקורסיבית: הנתיב ליעד מצביע לכתובת שכן, וצריך נתיב נוסף כדי להגיע לכתובת הזו. לכן רשומת ניתוב עם Next Hop אינה תמיד סוף האבחון. בודקים לאיזה ממשק היא נפתרת, האם השכן נגיש והאם קיימת Adjacency תקינה. אם יש ECMP, ייתכנו כמה יציאות תקינות ואין בהכרח ממשק יחיד לכל התעבורה.
show ip route 192.0.2.2
show ip arp 192.0.2.2
show adjacency GigabitEthernet0/0 detail
show ip ospf neighbor
show ip protocolsהמראיין ממשיך: ומה קורה אם נתיב ה־OSPF נעלם?
אם 1.1.1.0/24 הוסר מהטבלה והעדכון הגיע למישור ההעברה, החיפוש ל־1.1.1.42 מתבצע מול הנתיבים שנותרו. אם אין /32, /25, /24 או אפילו סיכום אחר שמכסה את היעד, ברירת המחדל יכולה להפוך להתאמה שנבחרת. נתיב סיכום כמו 1.1.0.0/16 עדיין יגבר על /0. כלומר, ניתוב ברירת מחדל משמש כשאין התאמה ספציפית יותר, לא רק כשאין נתיב עם בדיוק אותה מסכה.
במערכת אמיתית בודקים גם זמן זיהוי כשל, התכנסות ועדכון ה־FIB. נפילת שכנות אחת אינה אומרת בהכרח שהקידומת תוסר: ייתכן ש־OSPF ימצא דרך אחרת אליה. מצד שני, תקלה באפליקציה או חסימה בפיירוול לא בהכרח תגרום לפרוטוקול למשוך נתיב. אלה מנגנונים שונים.
מתי משתמשים ב־Floating Static Route?
אם רוצים נתיב סטטי שייכנס רק כשהנתיב הדינמי לאותה קידומת אינו זמין, מגדירים לו AD גבוה יותר מהנתיב הראשי. זה נקרא Floating Static Route. עבור /24 של OSPF עם AD ברירת מחדל 110, אפשר להדגים נתיב סטטי לאותו /24 עם AD של 200. ה־Next Hop החלופי חייב להיות נגיש דרך תשתית גיבוי אמיתית.
! Example A: backup for the SAME /24 prefix
ip route 1.1.1.0 255.255.255.0 198.51.100.1 200

! Example B: a general default route
ip route 0.0.0.0 0.0.0.0 198.51.100.1גם Floating Static עם AD גבוה אינו מנטר את השירות מקצה לקצה. בתכנון מתאים אפשר לשלב IP SLA ו־Object Tracking כדי להתנות התקנת נתיב בבדיקה מוגדרת, או מנגנוני זיהוי כשל מהירים כמו BFD במקום שבו הם נתמכים ומתאימים. צריך לבחור מה בודקים: שכנות, קישור, יעד מרוחק או שירות. בדיקה שעוברת בטעות דרך הנתיב הלא נכון יכולה לתת תמונת זמינות מטעה.
איך הופכים את זה לבדיקה אמיתית ולא רק לתשובת ראיון?
- ▸לפני הכשל: מתעדים show ip route ו־show ip cef עבור כתובת היעד, ואת ממשק היציאה וה־Next Hop שנבחרו.
- ▸במעבדה בלבד: משביתים את הנתיב הראשי בצורה מבוקרת ובודקים אם ה־/24 הוסר או הוחלף בנתיב OSPF חלופי.
- ▸לאחר ההתכנסות: מבצעים שוב את החיפוש לאותו יעד ובודקים האם ההתאמה היא נתיב גיבוי ל־/24, נתיב סיכום או /0.
- ▸בודקים תעבורה עם כתובת מקור רלוונטית, נגישות של השירות ונתיב חזרה. פלט ניתוב תקין בלי תקשורת חוזרת אינו הצלחת גיבוי.
- ▸מחזירים את הנתיב הראשי ובודקים גם חזרה למצב הרגיל, סשנים קיימים ולוגים. לא מבצעים ניסוי השבתה ברשת ארגונית בלי תכנון ואישור.
מתי החבילה בכל זאת עלולה לצאת אחרת?
התשובה הקצרה מניחה ניתוב IPv4 רגיל לפי יעד באותה טבלה. אם יש VRF, חייבים לבדוק את הטבלה הנכונה; נתיב בטבלה הגלובלית אינו בהכרח זמין לתעבורה של אותה VRF. אם מוגדר Policy-Based Routing בממשק הכניסה, מדיניות יכולה להשפיע על ה־Next Hop במקום החלטת היעד הרגילה. בודקים את ה־Route Map ואת הפעולה המדויקת, משום ש־set ip next-hop ו־set ip default next-hop אינם מתנהגים באותו אופן.
גם רשומת /24 שמצביעה ל־Null0 היא התאמה ספציפית יותר מ־/0. במקרה כזה התוצאה תהיה השמטה, לא ניסיון אוטומטי דרך ברירת המחדל. ה־Longest Prefix Match בוחר רשומה, והרשומה יכולה להורות על העברה או על השמטה. זו שאלת המשך שמבהירה אם המועמד מבין מה הוא קורא בטבלה.
למה אנשי רשתות צריכים להבין גם אבטחת מידע?
נניח שהחבילה אכן עוברת ליציאה החלופית. בפיירוול Stateful, שינוי המסלול עשוי להשפיע על מצב החיבור, על NAT ועל מדיניות האבטחה. אם התשובה חוזרת דרך פיירוול אחר ללא מצב מסונכרן, החיבור עלול להיחסם בהתאם לארכיטקטורה. לכן בודקים את הדרך בשני הכיוונים, ולא מסיימים את האבחון ברגע שמופיע Next Hop.
מ־CCNA לאבחון שאפשר להסביר מול מראיין
טבלת ניתוב, Subnetting, נתיבים סטטיים ו־OSPF הם יסודות של CCNA, אבל הערך שלהם נמדד כשצריך להסביר למה חיבור לא עובד. הבסיס הזה מאפשר לקרוא ROUTE, להבין איזה Prefix נבחר ולשאול את השאלה הבאה: האם הנתיב באמת מעביר תעבורה, והאם הפיירוול מאפשר לה לחזור?
חבילת רשתות ואבטחת מידע של מכללת נטמי מחברת את קורס Cisco CCNA עם קורסי FortiGate, Palo Alto ו־Check Point. במקום להסתכל על הניתוב ועל הפיירוול כשני עולמות נפרדים, בונים בסיס בתקשורת וממשיכים למדיניות אבטחה, NAT, VPN וניטור בהתאם לסילבוס של כל קורס. המסלול מתאים למי שרוצה להתחיל ברשתות ולמי שמגיע מ־Help Desk ורוצה להעמיק את היכולת לאבחן תשתיות.
רוצים לדעת להסביר את הנתיב וגם לאבחן את החסימה?
הכירו את חבילת רשתות ואבטחת מידע של נטמי: CCNA יחד עם FortiGate, Palo Alto ו־Check Point. ארבעה קורסים שמחברים בין יסודות התקשורת לעבודת הפיירוולים. פתחו את הסילבוסים וצפו בשיעורי הדוגמה כדי לראות מה לומדים ואיך המסלול מתאים לשלב המקצועי שלכם.
שאלות המשך קצרות שהמראיין יכול לשאול
- ▸למה לא בחרנו ב־AD הנמוך של הסטטי? כי /24 ו־/0 הן קידומות שונות; עבור היעד הזה נבחרת ההתאמה הארוכה ביותר.
- ▸אם ה־/24 הוסר, האם בהכרח נצא דרך /0? לא. ייתכן שיש קידומת מכסה אחרת, וברירת המחדל עצמה צריכה להיות כשירה להעברה.
- ▸אם Ping נכשל, האם הנתב ינסה את ה־Default Route במקום /24? לא בניתוב רגיל. כישלון של בדיקת תקשורת אינו מבטל אוטומטית את ההתאמה הספציפית.
- ▸איך תבדוק יציאה כשיש ECMP? אבדוק את רשומת CEF ואת הבחירה למקור וליעד עם exact-route, ואת מנגנון חלוקת העומס הרלוונטי לפלטפורמה.
- ▸מה צריך כדי שברירת המחדל תהיה גיבוי אמיתי? דרך חלופית שמגיעה ליעד, זיהוי כשל מתאים, Next Hop נגיש, נתיב חזרה ומדיניות Firewall ו־NAT תקינים.
מקורות מקצועיים להעמקה
ההסבר מבוסס על תיעוד Cisco לבחירת נתיבים, CEF וניתוב סטטי. לפני יישום בדקו את התחביר, התמיכה וההתנהגות בגרסת מערכת ההפעלה ובפלטפורמה שלכם.
- #ראיונות_עבודה
- #רשתות_תקשורת
- #Network_Engineer
- #קורס_CCNA
- #CCNA_200-301
- #OSPF
- #Default_Route
- #Longest_Prefix_Match
- #show_ip_route
- #show_ip_cef
- #Cisco_CEF
- #RIB
- #FIB
- #אבטחת_מידע
- #מסלול_רשתות_ואבטחת_מידע
- #NetMe_College