הראיון לתפקיד איש תקשורת זורם. עניתם יפה על Subnetting, על OSPF, על ACL. ואז המראיין מסתכל עליכם ושואל: ״יש לי שתי רשתות שונות על שני סוויצ'ים. אסור לי להשתמש בראוטר, ב־L3 Switch או בכל רכיב שכבה שלישית. איך מידע עדיין יכול לעבור ביניהן?״ רוב המועמדים עונים מיד ״זה בלתי אפשרי״ — וזו בדיוק התשובה שהמראיין מחכה לשמוע כדי לבדוק אם אתם באמת מבינים Layer 2, או רק שננתם הגדרות.
התשובה שהוא מחפש היא Native VLAN. ובואו נהיה כנים: מי שעונה על זה נכון, מוכיח שהוא מבין איך 802.1Q באמת עובד — ברמה שמפרידה בין CCNA ל־CCIE.
רגע, מה זה בכלל Native VLAN?
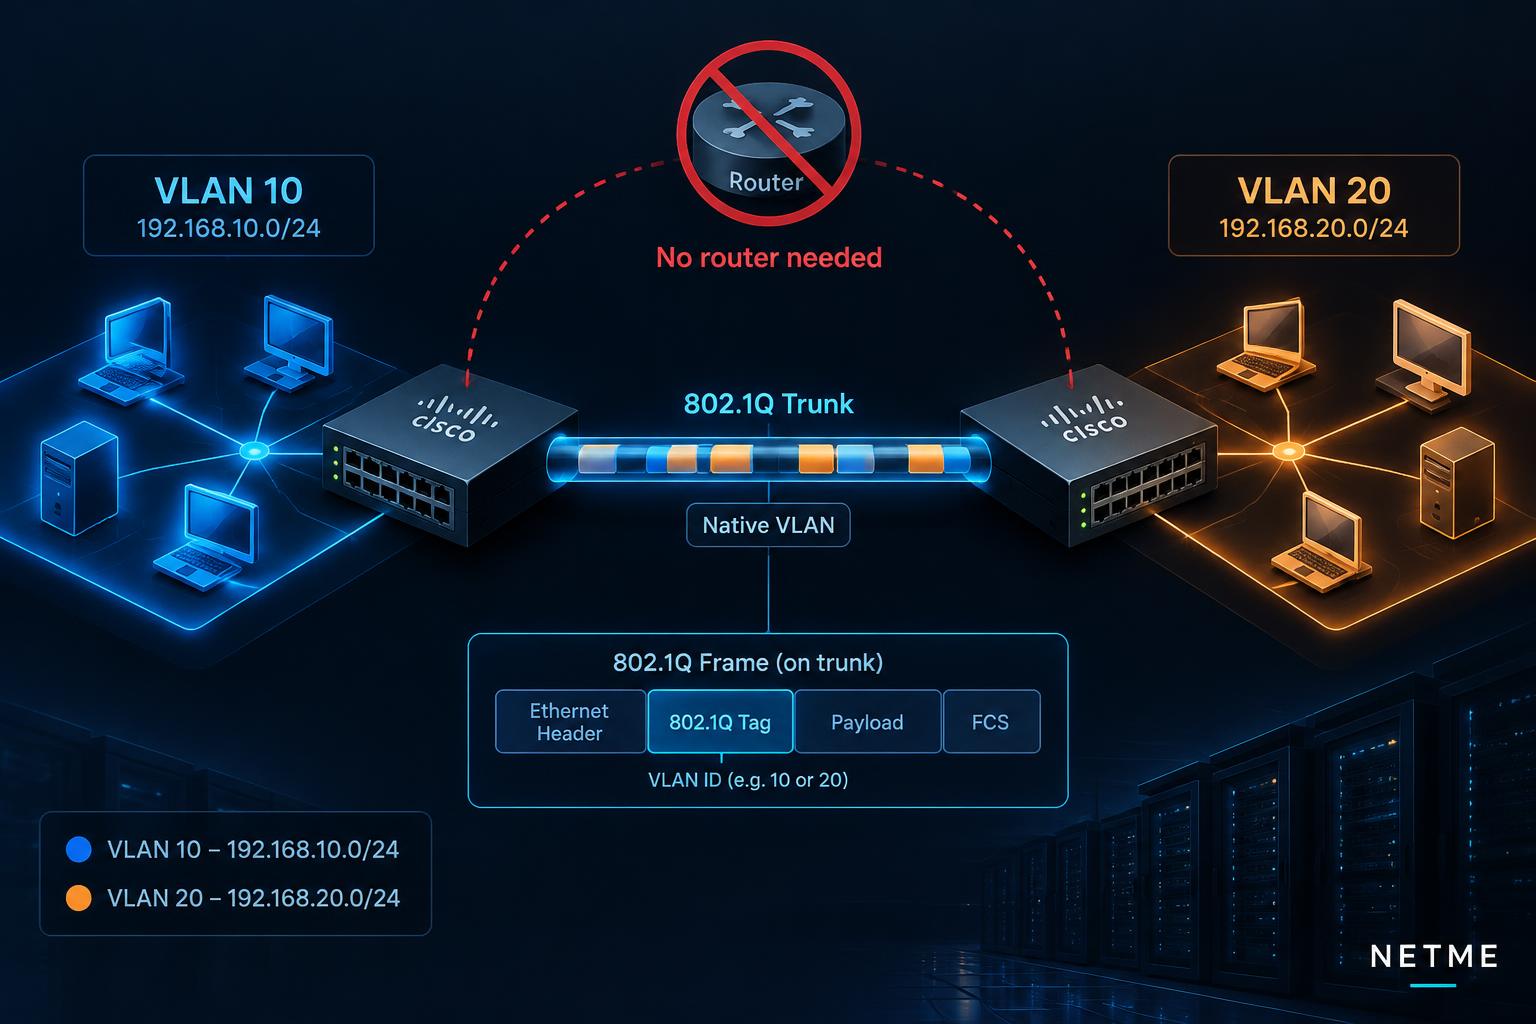
כששני סוויצ'ים מחוברים בקישור Trunk, הם צריכים דרך להבדיל בין פריימים של VLANs שונים שעוברים על אותו כבל. תקן 802.1Q פותר את זה על ידי הוספת תגית של 4 בייט לתוך ה־Ethernet Frame — שם יושב ה־VLAN ID. אבל יש חריג אחד: ה־Native VLAN. פריימים ששייכים ל־Native VLAN יוצאים על ה־Trunk בלי תגית בכלל, ופריימים שמגיעים בלי תגית משויכים אליו. ברירת המחדל בסיסקו היא VLAN 1.
למה בכלל קיים הדבר הזה? מסיבות היסטוריות של תאימות לאחור — כדי שסוויצ'ים שלא מכירים 802.1Q יוכלו לתקשר על אותו קישור — ובשביל פרוטוקולי ניהול כמו CDP, VTP ו־DTP, שנשלחים Untagged. אבל אותה תכונה בדיוק היא גם התשובה לשאלת הראיון: ערוץ תקשורת שעובר על ה־Trunk בלי תיוג, בלי ראוטר, בלי כלום.
אז איך זה עובד בפועל? התרחיש על הלוח
- ▸שני סוויצ'ים מחוברים בקישור Trunk. על שניהם מוגדר Native VLAN 99.
- ▸מחשב בצד אחד משדר פריים לתוך VLAN 99. הסוויץ מעביר אותו על ה־Trunk ללא תגית.
- ▸הסוויץ השני מקבל פריים Untagged, משייך אותו ל־Native VLAN שלו (99), ומעביר אותו לפורטים ב־VLAN 99.
- ▸התוצאה: שני מכשירים על שני סוויצ'ים שונים מדברים זה עם זה — והכול קרה ב־Layer 2 בלבד. אפילו ARP עובר.
שימו לב לניואנס החשוב: אם שתי הרשתות הן באמת שתי רשתות IP שונות (Subnet שונה), הן עדיין לא ידברו ביניהן בלי Gateway — כי זו החלטה של שכבה 3 אצל המחשב עצמו. התשובה המלאה בראיון היא: Native VLAN מאפשר להעביר את התעבורה בין הסוויצ'ים בלי רכיב L3, אבל כדי שהמכשירים יתקשרו, הם צריכים להיות באותו Subnet — או שמישהו עדיין צריך לנתב. מי שאומר את המשפט הזה בראיון מוכיח שהוא מבין את הגבול בין שכבה 2 לשכבה 3, ולא סתם זורק מונח.
Native VLAN Mismatch — כששני הצדדים לא מסכימים
מה קורה אם בצד אחד ה־Native VLAN הוא 1 ובצד השני 99? פריים של VLAN 1 יוצא Untagged, והצד השני משייך אותו ל־VLAN 99. קיבלנו דליפה של תעבורה מ־VLAN אחד לשני — שני Broadcast Domains שהתמזגו בטעות. סיסקו יזהירו על זה בלוגים (CDP מזהה את אי־ההתאמה), אבל ברשת אמיתית זה יוצר תקלות מסתוריות: מחשבים ש״פתאום״ מקבלים כתובות מה־DHCP הלא נכון, ותעבורה שמגיעה לאן שלא תכננתם.
Switch(config)# interface gigabitEthernet0/1
Switch(config-if)# switchport mode trunk
Switch(config-if)# switchport trunk native vlan 99

Switch# show interfaces gigabitEthernet0/1 trunk
Switch# show interfaces gigabitEthernet0/1 switchport
Switch# show vlan brief

! אזהרה טיפוסית במקרה של Mismatch:
! %CDP-4-NATIVE_VLAN_MISMATCH: Native VLAN mismatch discoveredהזווית של האבטחה: למה Native VLAN הוא סיפור של סייבר
כאן השאלה הופכת ממקצועית לקריטית. אותו מנגנון שמאפשר להעביר מידע בלי ראוטר הוא גם וקטור תקיפה קלאסי: VLAN Hopping. בתקיפת Double Tagging, תוקף שולח פריים עם שתי תגיות — החיצונית של ה־Native VLAN והפנימית של VLAN קורבן. הסוויץ הראשון מסיר את התגית החיצונית (כי היא של ה־Native VLAN) ומעביר את הפריים הלאה, והסוויץ השני קורא את התגית הפנימית — והתעבורה נוחתת ב־VLAN שהתוקף לא אמור להגיע אליו. וכל זה, שוב, בלי שום רכיב שכבה שלישית.
- ▸אף פעם לא משאירים את ה־Native VLAN כ־VLAN 1 — משנים ל־VLAN ייעודי שלא משמש משתמשים (למשל 999).
- ▸אין פורטי Access ב־Native VLAN — הוא מיועד לתעבורת ניהול בלבד.
- ▸עדיף לתייג גם את ה־Native VLAN: הפקודה vlan dot1q tag native מחייבת תגית על כל פריים, ומונעת Double Tagging.
- ▸מכבים DTP על פורטים שלא צריכים Trunk (switchport nonegotiate) — כדי שתוקף לא יוכל ״לנהל משא ומתן״ על Trunk מול הסוויץ.
שלוש טעויות שמפילות מועמדים
- ▸להגיד ״זה בלתי אפשרי בלי ראוטר״ ולעצור שם. המראיין בדיוק בדק אם אתם מכירים את החריג של 802.1Q.
- ▸לטעון ש־Native VLAN ״מנתב בין רשתות״. הוא לא מנתב כלום — הוא משאיר את התקשורת בשכבה 2. בין Subnets שונים עדיין צריך Gateway.
- ▸לשכוח את ההשלכות על אבטחה. שאלת ההמשך הכי נפוצה אחרי Native VLAN היא VLAN Hopping — ומי שלא מכיר Double Tagging נחשף מיד.
רוצים להגיע לראיון הבא עם ביטחון אמיתי?
בחבילת רשתות ואבטחת מידע של מכללת נטמי לומדים את כל מה שצריך כדי לענות על שאלות כאלה בעל פה: קורס CCNA מלא עם מעבדות על VLAN, Trunk ו־802.1Q, לצד קורסי Firewall ואבטחת מידע שמראים איך התקפות כמו VLAN Hopping נראות מהצד של התוקף — ואיך חוסמים אותן.
להעמקה בתיעוד של Cisco
מקורות רשמיים
המאמר מבוסס על תקן 802.1Q ועל התיעוד של Cisco. מומלץ לקרוא את המקורות:
- #CCNA
- #קורס_CCNA
- #קורס_CCNA_רשתות_תקשורת
- #Cisco_CCNA_200-301
- #Native_VLAN
- #VLAN
- #802.1Q
- #Trunk
- #VLAN_Hopping
- #Double_Tagging
- #DTP
- #Switching
- #Layer_2
- #Layer_3
- #Catalyst
- #סיסקו
- #רשתות_תקשורת
- #מהנדס_רשתות
- #איש_תקשורת
- #אבטחת_מידע
- #שאלת_ראיון_עבודה
- #ראיונות_עבודה
- #קורס_רשתות
- #חבילת_רשתות_ואבטחת_מידע
- #NetMe_College
- #מכללת_נטמי